دليل QR Code API: إنشاء الرموز وإدارتها برمجيًا (2026)
دليل المطوّر إلى واجهات API لرموز QR: متى تستخدمها، وما عملياتها الشائعة، وأمثلة برمجية بلغة JavaScript ولغة Python، وكيف تختار بين المزوّدين.
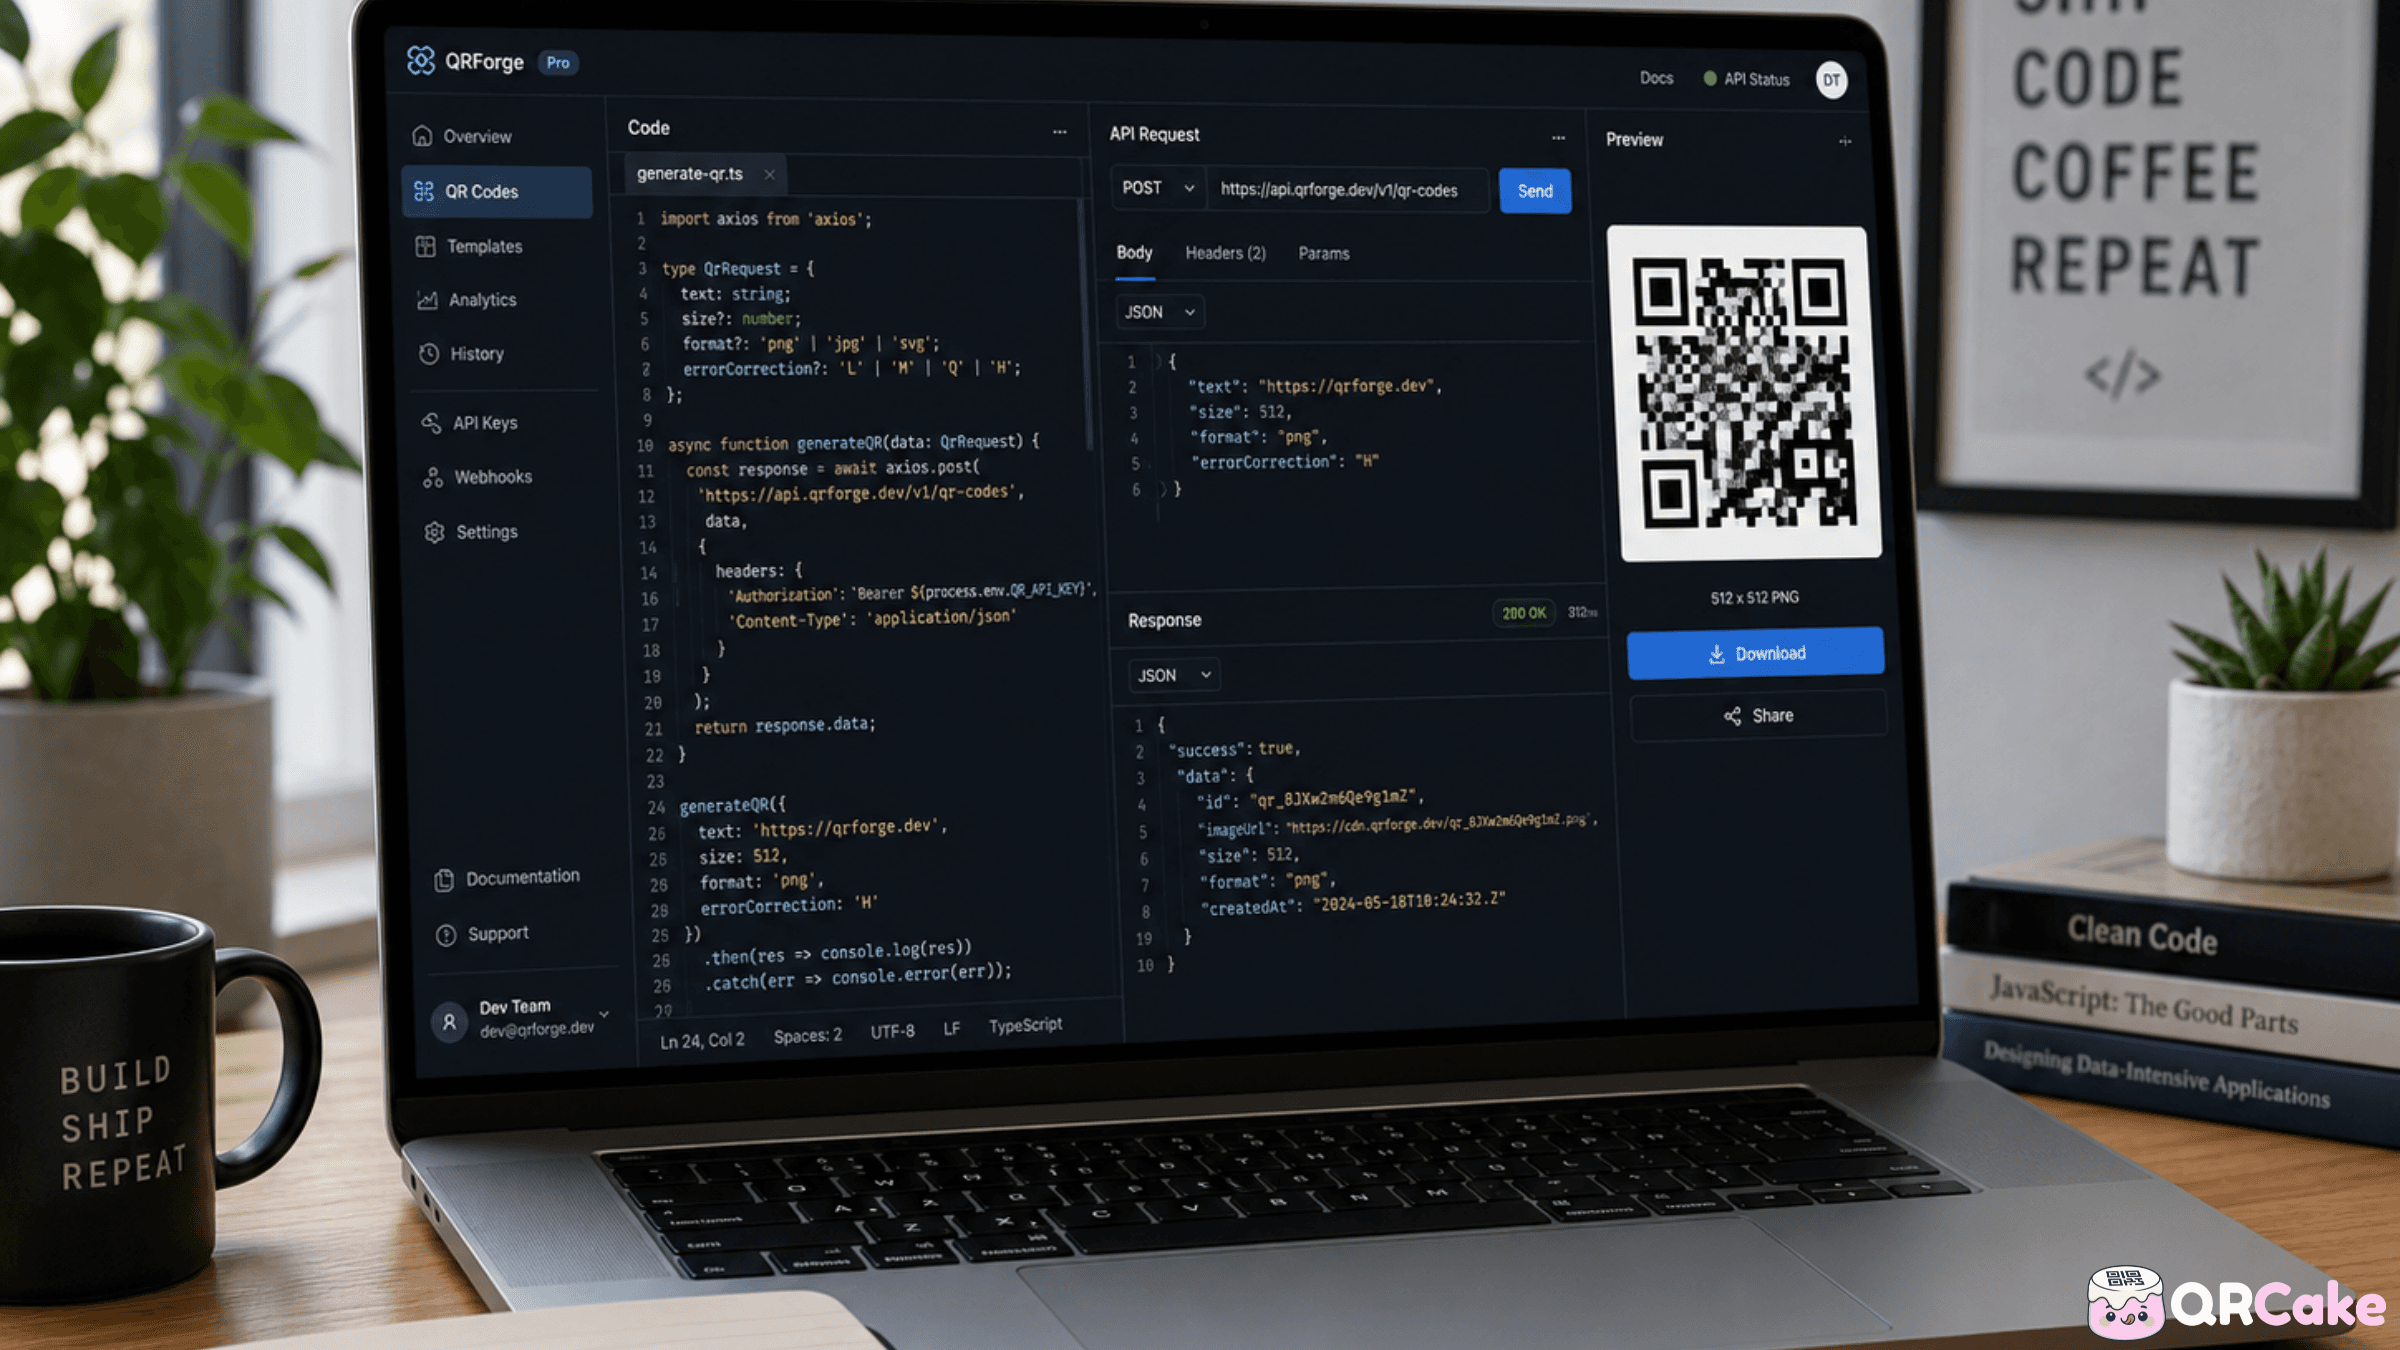
أما واجهات API لرموز QR فتظهر قيمتها حين يتجاوز حجم العمل ما يستطيع شخص واحد إنجازه بالنقر داخل لوحة تحكم: رمز لكل عميل، ورمز لكل طلب، وتكامل مع نظام آخر، وإنشاء دفعات كبيرة مرتبطة بقاعدة بيانات. وحين تُنفَّذ بإتقان، تتيح لك الواجهة البرمجية التعامل مع الرموز باعتبارها بنية تحتية تُنشئها برمجياتك وتديرها وتتتبعها.
يشرح هذا الدليل متى تستحق واجهات API لرموز QR الجهد الهندسي المبذول فيها، وما العمليات التي تدعمها عادةً، مع أمثلة برمجية عملية، وكيفية المفاضلة بين واجهات المزوّدين.
الخلاصة في 30 ثانية
تستحق واجهات API لرموز QR العناء في الحالات التالية:
- تحتاج إلى رمز لكل عميل أو لكل طلب يُنشأ برمجيًا (تذاكر الفعاليات، وبطاقات الولاء، والأرقام التسلسلية المضادة للتزوير).
- تدمج إنشاء رموز QR داخل نظام أكبر (نظام إدارة علاقات العملاء لديك، أو إدارة المخزون، أو منصة التجارة الإلكترونية).
- تنشئ كميات يصعب التعامل معها يدويًا من لوحة التحكم - عادةً أكثر من بضع عشرات من الرموز شهريًا.
- تحتاج إلى تحديث الوجهات برمجيًا بحسب المخزون أو الوقت أو سلوك المستخدم.
وهي مبالغة لا لزوم لها في الحالات التالية:
- تحتاج إلى حفنة رموز لأغراض تسويقية. فلوحة التحكم أسرع.
- الرموز لن تتغير والعدد قليل. فأدوات إنشاء الرموز الثابتة تكفي.
- لا تملك طاقة هندسية كافية لتنفيذ تكامل برمجي وصيانته ومراقبته.
العمليات الشائعة في واجهات API لرموز QR
تتيح معظم واجهات API لرموز QR خمس أو ست عمليات أساسية. وتختلف أسماء نقاط النهاية من مزوّد إلى آخر، لكن البنية العامة متشابهة.
1. إنشاء رمز QR جديد.
أرسل طلب POST يحمل رابط الوجهة (وبيانات وصفية اختيارية) إلى المزوّد؛ فيعيد إليك معرّف الرمز ورابط صورة QR جاهزة للتنزيل.
2. تعديل وجهة رمز ديناميكي قائم.
استخدم PUT أو PATCH على نقطة نهاية الرمز لتغيير الوجهة التي يعيد التوجيه إليها. وهو مفيد للوجهات المرتبطة بالمخزون، أو التوجيه بحسب ساعة اليوم، أو اختبارات A/B.
3. جلب تحليلات رمز معيّن.
استخدم GET للحصول على عدد عمليات المسح، والسلاسل الزمنية، والتوزيع الجغرافي، وتوزيع الأجهزة لرمز واحد. وهو مفيد لدمج البيانات في لوحة تحكمك أو لإعداد التقارير.
4. سرد الرموز القائمة أو البحث فيها.
استخدم GET للحصول على قائمة مقسّمة إلى صفحات بالرموز الموجودة في حسابك، مع إمكانية التصفية حسب التاريخ أو الوسم أو الوجهة. وهو مفيد لواجهات الإدارة.
5. حذف رمز أو أرشفته.
يحذف طلب DELETE الرمز نهائيًا (فيتوقف عن العمل). ويقدّم بعض المزوّدين خيار «الأرشفة» بديلًا ألطف يوقف الرمز مؤقتًا دون حذفه.
6. العمليات بالجملة.
يوفّر كثير من المزوّدين نقاط نهاية للدفعات: إنشاء عدد كبير من الرموز دفعة واحدة، أو تحديث كل ما يطابق مرشّحًا معيّنًا، أو تصدير تحليلات رموز كثيرة. ولهذه العمليات حدود معدّل خاصة بها وأثر في التسعير.
أنماط المصادقة
تعتمد واجهات API لرموز QR عادةً أحد ثلاثة نماذج للمصادقة:
مفتاح API في ترويسة الطلب. وهو الأبسط: أرفق ترويسة Authorization تحمل رمز Bearer مع كل طلب. سهل التنفيذ؛ والتحدي الوحيد هو الانضباط في تدوير المفاتيح وإبطالها.
OAuth 2.0. أعقد قليلًا، لكنه أنسب للتكاملات متعددة المستخدمين أو تكاملات الشركاء. يقوم على الرموز المميزة، ويحدّ الصلاحيات بالنطاقات، وينتهي بانقضاء المدة.
طلبات موقّعة بخوارزمية HMAC. يستخدمها بعض المزوّدين في السيناريوهات عالية الحساسية. إذ يوقّع العميل كل طلب بمفتاح سري وطابع زمني، ما يمنع هجمات إعادة الإرسال.
في معظم الحالات ستتعامل مع نموذج مفتاح API. احفظ المفتاح في متغيرات البيئة، ولا ترفعه أبدًا إلى مستودع الشفرة، وبدّله دوريًا.
أمثلة برمجية
تستخدم الأمثلة التالية نمطًا عامًا لواجهة API لرموز QR. استبدل الرابط الأساسي بنقطة النهاية الفعلية لدى مزوّدك، واضبط أسماء الحقول لتطابقها.
إنشاء رمز بلغة JavaScript (بيئة Node.js):
يرسل استدعاء fetch المعتاد في Node طلب POST بصيغة JSON يتضمن رابط الوجهة والتسمية ونوع الرمز. وتتضمن الاستجابة معرّف الرمز code_id ورابط الصورة image_url، ويمكنك تخزينهما والرجوع إليهما لاحقًا.
إنشاء رمز بلغة Python:
المكافئ في Python يستخدم مكتبة requests لإرسال الحمولة نفسها بصيغة JSON عبر POST. استخدم متغيرات البيئة لمفتاح API، وأطلق استثناءً عند أي استجابة خارج نطاق 2xx.
تحديث وجهة رمز:
طلب PATCH إلى نقطة نهاية الرمز مع رابط الوجهة الجديد يغيّر الوجهة التي تشير إليها كل نسخة مطبوعة من الرمز.
جلب إحصاءات المسح:
يعيد طلب GET إلى نقطة نهاية التحليلات الخاصة بالرمز، مع معاملات نطاق زمني اختيارية، الأعداد والتوزيعات التفصيلية.
هذه أنماط توضيحية فقط. راجع دائمًا توثيق المزوّد الذي تستخدمه لمعرفة نقاط النهاية الفعلية وصيغ الطلب والاستجابة.
حالات الاستخدام الشائعة لواجهات API
هذه الأنماط تتكرر باستمرار في التكاملات البرمجية لرموز QR على أرض الواقع:
رمز لكل طلب أو لكل عميل.
التجارة الإلكترونية: يُشحن كل طلب ومعه رمز QR خاص به، يقود إلى صفحة هبوط مخصصة لذلك العميل (إعادة الطلب، أو طلب تقييم، أو تتبع الشحنة، وغير ذلك). وتنشئ الواجهة البرمجية الرمز عند إتمام الشراء، ثم تُدرج الصورة في قالب التغليف.
رمز لكل تذكرة أو لكل حاضر في الفعاليات.
تذاكر الفعاليات: تحصل كل تذكرة على رمز QR فريد يُتحقق منه عند البوابة. ويمكن للواجهة نفسها أن تصدر لاحقًا رموز الاسترداد أو نقل الملكية، أو رموز المتابعة بعد انتهاء الفعالية.
رموز التتبع لكل منتج.
التصنيع والسلع الاستهلاكية: تضع الطباعة متغيرة البيانات رمزًا فريدًا على كل وحدة، مرتبطًا بدفعة إنتاجها ومنشئها وبيانات تتبعها. وتفرض ذلك بعض اللوائح مثل FSMA 204 ولوائح FDA UDI.
رمز لكل فرع أو لكل منطقة.
الأنشطة متعددة الفروع: تنشئ الواجهة البرمجية رمزًا لكل فرع، وتضبط وجهته على صفحة ذلك الفرع أو مسار تسجيل الوصول فيه. وتنتقل التحديثات عبر الواجهة نفسها عند افتتاح فرع أو إغلاقه أو تغيّر بياناته.
وجهات مرتبطة بالمخزون.
التجزئة: تشير رموز QR على ملصقات الرفوف إلى صفحة المنتج، لكن الوجهة تتغير حين ينزل المنتج في تخفيض، أو ينفد من المخزون، أو يحل محله إصدار جديد. وتحدّث الواجهة البرمجية الوجهات استجابةً لأحداث المخزون.
رموز الولاء والمكافآت.
الضيافة والتجزئة: تحمل بطاقة الولاء لكل عميل رمز QR فريدًا يقود إلى ملف ولائه. وتصدر الواجهة البرمجية الرموز عند التسجيل، وتحدّث منطق التوجيه مع مرور الوقت.
رموز مكافحة التزوير.
المنتجات الفاخرة: تحصل كل وحدة على رمز QR فريد. وتتتبع الواجهة البرمجية أنماط المسح - فتعدد عمليات المسح من مواقع متباعدة على «الرمز نفسه» (وهو أمر مستحيل لرمز فريد أصلي) يشير إلى نسخ مقلّدة محتملة.
حدود المعدّل والعمليات بالجملة
لواجهات API لرموز QR حدود معدّل، أي سقف لعدد الطلبات المسموح بها في الثانية أو الدقيقة أو الساعة.
حدود المعدّل المعتادة:
- الباقات المجانية وباقات الهواة: 60 طلبًا في الدقيقة.
- الباقات المدفوعة المتوسطة: 1,000-10,000 طلب في الدقيقة.
- باقات المؤسسات: حدود مخصصة (عادةً أكثر من 100,000 طلب في الدقيقة، أو بلا حد مع سياسة استخدام عادل).
أمامك خياران للإنشاء بالجملة:
- الإنشاء المتسلسل مع معالجة حدود المعدّل. أرسل الطلبات واحدًا تلو الآخر داخل حلقة، مع التقاط استجابات 429 (طلبات كثيرة جدًا) والتراجع مؤقتًا. أسلوب بسيط يفي بالغرض حتى بضعة آلاف من الرموز.
- نقاط النهاية الجماعية. يوفّر كثير من المزوّدين نقاط نهاية تقبل مصفوفة من الرموز في طلب واحد، وهي أكفأ بكثير عند الأحجام الكبيرة.
وعند الأحجام الضخمة جدًا (ملايين الرموز)، يوفّر بعض المزوّدين إنشاءً جماعيًا غير متزامن: ترسل مهمة، ثم تستعلم دوريًا عن اكتمالها، ثم تنزّل ملف CSV بالنتائج. وهو متاح دائمًا في باقات المؤسسات، وأحيانًا في الباقات الأدنى.
الاستعلام الدوري مقابل Webhooks
تدعم واجهات API لرموز QR عادةً طريقتين لاستقبال أحداث المسح:
الاستعلام الدوري (Polling). يستدعي تطبيقك بين حين وآخر نقطة نهاية التحليلات للتحقق من وجود عمليات مسح جديدة. تنفيذه سهل، لكنه متأخر عن اللحظة الفعلية، ويهدر طلبات حين لا يكون هناك نشاط جديد.
Webhooks. يرسل المزوّد طلب POST إلى رابط على خادمك مع كل عملية مسح (أو وفق جدول تضبطه أنت). فورية وفعّالة، لكنها تتطلب أن يوفّر خادمك نقطة نهاية عامة وأن يتحقق من صحة الطلبات الواردة.
في الحالات الفورية (تذاكر الفعاليات، وكشف الاحتيال، ومحفّزات التفاعل الفوري مع العميل) تصبح Webhooks ضرورة. أما للتقارير الدورية فيكفي الاستعلام الدوري.
مقارنة واجهات API بين المزوّدين
يوفّر معظم مزوّدي رموز QR الكبار واجهات API، لكن مستوى نضجها يتفاوت تفاوتًا هائلًا.
ما الذي ينبغي مقارنته:
- جودة التوثيق. الواجهة الموثّقة جيدًا مع أمثلة توفّر وقت الفريق الهندسي. اختبر ذلك بقراءة التوثيق ومحاولة تخيّل تنفيذ أبسط حالة.
- حدود المعدّل. قارن حدود المزوّد بحجم الطلبات المتوقع لديك.
- نموذج التسعير. تسعير لكل رمز، أو لكل طلب، أو اشتراك شهري بحصة استخدام، أو مزيج من ذلك.
- دعم Webhooks. ضروري للحالات الفورية.
- توفّر نقاط النهاية الجماعية. يوفّر وقتًا هائلًا في التكاملات كبيرة الحجم.
- توفّر حِزم SDK. وجود حزمة SDK رسمية بلغة البرمجة التي تستخدمها يختصر زمن التكامل كثيرًا.
- سياسة استمرار الرموز. تمامًا كما في الاستخدام من لوحة التحكم: ماذا يحدث لرموزك إن توقفت عن الدفع؟
ملاحظات عن المزوّدين (وقت كتابة هذا الدليل):
- Uniqode ومنصة qr-code-generator.com (التابعة لشركة Bitly Inc.) تقدّمان واجهات API ناضجة بمستوى مؤسسي وتغطية واسعة للمزايا. والسعر الأعلى انعكاس لذلك.
- QR Tiger يقدّم واجهة API متينة بسعر أقرب إلى المتناول.
- QR Cake يتيح الوصول إلى API في الباقات المدفوعة؛ ويتحسّن التوثيق وتوفّر حزم SDK باستمرار.
- واجهة API لرموز QR من Bitly قوية فعلًا إن كنت مرتبطًا بالفعل بمنصة Bitly لروابطك المختصرة.
قارن التوثيق والأسعار الحالية قبل أن تلتزم بمزوّد، فالواجهات البرمجية تتغير. ويغطي مقال أفضل منشئي رموز QR مشهد المزوّدين بصورة أوسع.
اعتبارات الأمان
لواجهات API لرموز QR بضعة مطبّات أمنية تستحق التنبيه:
1. تخزين مفتاح API.
لا ترفع المفاتيح إلى مستودع الشفرة إطلاقًا. استخدم متغيرات البيئة، أو مديري الأسرار (AWS Secrets Manager أو HashiCorp Vault أو Doppler)، أو خزنة الأسرار المدمجة في منصتك. وبدّل المفاتيح عند مغادرة أحد الموظفين أو عند تسرّب مفتاح بالخطأ.
2. التحقق من رابط الوجهة.
إن كان مستخدمو تطبيقك قادرين على تحديد رابط وجهة رموز QR (كتطبيق متعدد المستأجرين ينشئ فيه العملاء رموزهم بأنفسهم)، فتحقق من صحة الروابط. وامنع هجمات إعادة التوجيه المفتوح بعدم السماح بوجهات عشوائية.
3. التحقق من توقيع Webhooks.
إن استخدمت Webhooks، فالمزوّد يوقّع الحمولات عادةً بمفتاح سري. تحقق من التوقيع في كل طلب وارد؛ فبدون ذلك يستطيع مهاجم انتحال أحداث مسح وهمية.
4. تحديد المعدّل من جانبك أنت.
إن كنت تتيح إنشاء رموز QR للمستخدمين النهائيين (في تطبيق موجّه للعملاء مثلًا)، فطبّق حدود معدّل خاصة بك. وإلا استنزف مستخدم واحد سيئ النية حصتك كاملة لدى المزوّد.
5. تدقيق تغييرات الوجهة.
بالنسبة إلى الرموز طويلة العمر (على العبوات وبطاقات العمل)، سجّل كل تغيير في الوجهة. فإن اخترق مهاجم حسابك لدى المزوّد وحوّل الوجهات إلى روابط تصيّد، كان سجل التدقيق دليلك في التحقيق.
أخطاء شائعة في التكاملات البرمجية لرموز QR
الخطأ 1: التعامل مع إنشاء الرموز كإعداد يُنفَّذ مرة واحدة. الرموز تحتاج إلى إدارة مستمرة: تحديث وأرشفة ومراقبة. صمّم للتشغيل الدائم لا لعملية الإنشاء الأولى فقط.
الخطأ 2: عدم اختبار حدود المعدّل. اكتشاف الحد الأقصى للطلبات في ذروة حملة الجمعة السوداء أسوأ توقيت ممكن.
الخطأ 3: تخزين صورة الرمز بدل معرّفه. احفظ دائمًا معرّف الرمز لدى المزوّد حتى تتمكن من تحديثه أو حذفه لاحقًا. أما الصورة فليست إلا نسخة مرسومة مخزّنة مؤقتًا.
الخطأ 4: غياب منطق إعادة المحاولة. الواجهات البرمجية تفشل أحيانًا. وبدون إعادة محاولة بتباعد أسّي، تتحول الأعطال العابرة إلى خسائر دائمة في العمل.
الخطأ 5: تجاهل التحقق من توقيع Webhooks. نقطة النهاية بلا تحقق من التوقيع ليست إلا رابطًا عامًا يستطيع أي شخص انتحاله.
الخطأ 6: تثبيت نطاق المزوّد داخل رموزك. استخدم نطاقًا مخصصًا (نطاقًا فرعيًا لديك يشير إلى بنية المزوّد) حتى تتمكن من تغيير المزوّد لاحقًا دون المساس بأي رمز مطبوع.
الخطأ 7: إنشاء رموز تشير إلى روابط بيئة الاختبار. خطر حقيقي أن تُطبع رموز على العبوات أو تصل إلى العملاء وهي تشير إلى بيئة اختبار. تحقق من الوجهات قبل الإطلاق.
الخطأ 8: نسيان تحديث الوجهات عند تغيّر الروابط. إن تغيّرت بنية روابط موقعك أثناء إعادة تصميمه، فكل رمز ديناميكي يحتاج إلى تحديث وجهته. ومن السهل جدًا أن يفوتك ذلك.
الأسئلة الشائعة
هل أحتاج إلى API لاستخدام رموز QR الديناميكية؟ لا. فمعظم مزوّدي الرموز الديناميكية يوفّرون لوحات تحكم تكفي لأغلب الحالات دون أي تكامل برمجي. أما الواجهات البرمجية فمخصصة للإنشاء البرمجي على نطاق واسع.
هل أستطيع إنشاء رموز QR دون واجهة API لدى مزوّد؟ نعم، للرموز الثابتة. فمكتبات مثل qrcode المتاحة بلغة Python وبلغة JavaScript، ومكتبة pyqrcode، تنشئ صور الرموز الثابتة محليًا دون أي خدمة خارجية. أما الرموز الديناميكية (بوجهات قابلة للتعديل وتحليلات للمسح) فتحتاج إلى مزوّد.
هل استخدام واجهة API لرموز QR مجاني؟ يقدّم بعض المزوّدين باقات مجانية بعدد محدود من الطلبات، ومعظم الباقات المدفوعة تشمل الوصول إلى API. قارن السعر لكل طلب كما تقارنه لكل رمز.
هل أستطيع استخدام أكثر من مزوّد API في تطبيق واحد؟ نعم من الناحية التقنية. فكل رمز مرتبط بالمزوّد الذي أنشأه. لكن الخلط بين المزوّدين يعقّد الإدارة، والأفضل عادةً الاكتفاء بمزوّد واحد.
كيف أنتقل من مزوّد API إلى آخر؟ تنشئ رموزًا جديدة لدى المزوّد الجديد. أما الرموز القديمة فتظل تشير إلى خوادم المزوّد السابق حتى تُحذف (أو تتوقف عن إعادة التوجيه إن انتهى الاشتراك القديم). وإن كنت تستخدم نطاقًا مخصصًا، فبإمكانك تغيير إعدادات DNS لتشير إلى بنية المزوّد الجديد دون إعادة إنشاء أي رمز، وهذا هو المسار الأسهل للانتقال.
هل أستطيع إنشاء ملايين رموز QR عبر API؟ نعم، في باقات المؤسسات التي توفّر حدود معدّل مناسبة ونقاط نهاية جماعية. تأكد من دعم ذلك في الباقة التي تختارها قبل الالتزام.
هل تدعم واجهات API لرموز QR خدمة Webhooks؟ تدعمها معظم باقات المؤسسات وكثير من الباقات المتوسطة، بينما لا تدعمها غالبًا الباقات المجانية والمبتدئة. تحقق من ذلك قبل الاعتماد عليها في بيئة الإنتاج.
كم يستغرق تكامل واجهة API لرموز QR؟ الحالة البسيطة (إنشاء رمز داخل تطبيقك الحالي): بضع ساعات. أما التكامل بمستوى الإنتاج مع معالجة الأخطاء وإعادة المحاولة والمراقبة واستقبال Webhooks فيستغرق بضعة أيام. والتكامل المؤسسي الكامل مع العمليات بالجملة والنطاقات المخصصة وتسجيل الدخول الموحّد SSO يستغرق أسابيع.
هل تظل رموزي تعمل إن تعطّلت واجهة API؟ الإنشاء والتعديل يتوقفان. أما الرموز المنشأة سلفًا فتظل تعمل ما دامت بنية إعادة التوجيه لدى المزوّد قائمة، وهي عادةً منفصلة عن بنية الواجهة البرمجية وبمعايير موثوقية أعلى.
هل أستطيع تشغيل خدمة رموز QR كاملة على بنيتي التحتية؟ للرموز الثابتة نعم، فالمكتبات متاحة بكل لغة برمجة رئيسية. أما الرموز الديناميكية بإعادة التوجيه والتحليلات فيمكنك بناؤها بنفسك، لكنك عندئذ تدير منتج SaaS صغيرًا. ولمعظم الفرق، الدفع لمزوّد أرخص من البناء.
الخلاصة
واجهات API لرموز QR بنية تحتية للأنشطة التي تجاوز حجمها ما يستطيع شخص إدارته من لوحة تحكم. والأنماط راسخة ومعروفة: إنشاء، وتحديث، وجلب التحليلات، وأرشفة. اختر مزوّدًا يتناسب نضج واجهته البرمجية مع احتياجك، ونفّذ التكامل بعناية، وتعامل مع رموزك كمورد يُدار على المدى الطويل.
تعرّف على أسعار QR Cake وإمكانية الوصول إلى API
جاهز لإنشاء رمز QR الخاص بك؟
أنشئ رمز QR ديناميكيًا يمكنك تعديله بعد الطباعة. البداية مجانية، دون بطاقة ائتمان، وعمليات مسح غير محدودة، ورموزك لا تنتهي صلاحيتها أبدًا.
عن فريق QR Cake
بقلم فريق QR Cake، الفريق الذي يبني QR Cake: منصة رموز QR ديناميكية تُستخدم في الحملات المطبوعة القابلة للتعديل، ورموز QR داخل Canva، وإحصاءات المسح، وعمليات إعادة توجيه طويلة العمر تظل تعمل بعد انتهاء الاشتراك.
تعرّف أكثر على QR Cakeالأسئلة الشائعة
- هل أحتاج إلى API لاستخدام رموز QR الديناميكية؟
- لا. فمعظم مزوّدي رموز QR الديناميكية يوفّرون لوحات تحكم تكفي لأغلب الحالات دون أي تكامل برمجي. أما الواجهات البرمجية فمخصصة للإنشاء البرمجي على نطاق واسع.
- هل أستطيع إنشاء رموز QR دون واجهة API لدى مزوّد؟
- نعم، للرموز الثابتة. فمكتبات مثل qrcode المتاحة بلغة Python وبلغة JavaScript تنشئ صور الرموز الثابتة محليًا. أما الرموز الديناميكية بوجهات قابلة للتعديل وتحليلات للمسح فتحتاج إلى مزوّد.
- كيف أنتقل من مزوّد API إلى آخر؟
- أنشئ رموزًا جديدة لدى المزوّد الجديد. أما الرموز القديمة فتظل تشير إلى خوادم المزوّد السابق حتى تُحذف. وإن كنت تستخدم نطاقًا مخصصًا، فغيّر إعدادات DNS لتشير إلى المزوّد الجديد دون إعادة إنشاء أي رمز.
- هل تظل رموزي تعمل إن تعطّلت واجهة API لدى المزوّد؟
- الإنشاء والتعديل يتوقفان. أما الرموز المنشأة سلفًا فتظل تعمل ما دامت بنية إعادة التوجيه قائمة، وهي عادةً منفصلة عن الواجهة البرمجية وبمعايير موثوقية أعلى.
- هل أستطيع إنشاء ملايين رموز QR عبر API؟
- نعم، في باقات المؤسسات التي توفّر حدود معدّل مناسبة ونقاط نهاية جماعية. تأكد من دعم ذلك في الباقة التي تختارها قبل الالتزام.
- كم يستغرق تكامل واجهة API لرموز QR؟
- الحالة البسيطة: بضع ساعات. والتكامل بمستوى الإنتاج مع معالجة الأخطاء وإعادة المحاولة والمراقبة وخدمة Webhooks: بضعة أيام. والتكامل المؤسسي الكامل مع العمليات بالجملة وتسجيل الدخول الموحّد SSO: أسابيع.
مقالات ذات صلة
واصل القراءة: أدلة عملية لرموز QR وأمثلة ونصائح للتحسين.
QR Cake مقابل Bitly QR: أيهما أفضل لحملات رموز QR الديناميكية؟
كلتا المنصتين تولّد رموز QR، لكن السؤال الأهم هو أيهما يناسب العمل الذي تحتاجه بعد أن يُطبع الرمز ويُنشر.
رموز QR للعقارات: الدليل الكامل لعام 2026 للوسطاء والمكاتب العقارية
القطاع العقاري من أنسب المجالات لرموز QR على الإطلاق. فالمشتري يقف أمام العقار في اللحظة التي يبلغ فيها فضوله ذروته، ورمز موضوع في المكان الصحيح يحوّل ذلك الفضول إلى معلومات أسرع من أي قناة أخرى.
رموز QR على عبوات المنتجات: دليل 2026 للاستخدامات واللوائح والأخطاء الشائعة
معظم كبريات شركات السلع الاستهلاكية تشحن اليوم منتجاتها برموز QR. والسؤال المهم لم يعد هل تستخدم رمزًا، بل لأي غرض؟ وهنا يقصّر معظم الفرق.