Panduan API QR Code: Membuat dan Mengelola Kode Secara Terprogram (2026)
Panduan developer untuk API QR Code - kapan sebaiknya dipakai, operasi yang umum tersedia, contoh kode JavaScript dan Python, serta cara memilih penyedia.
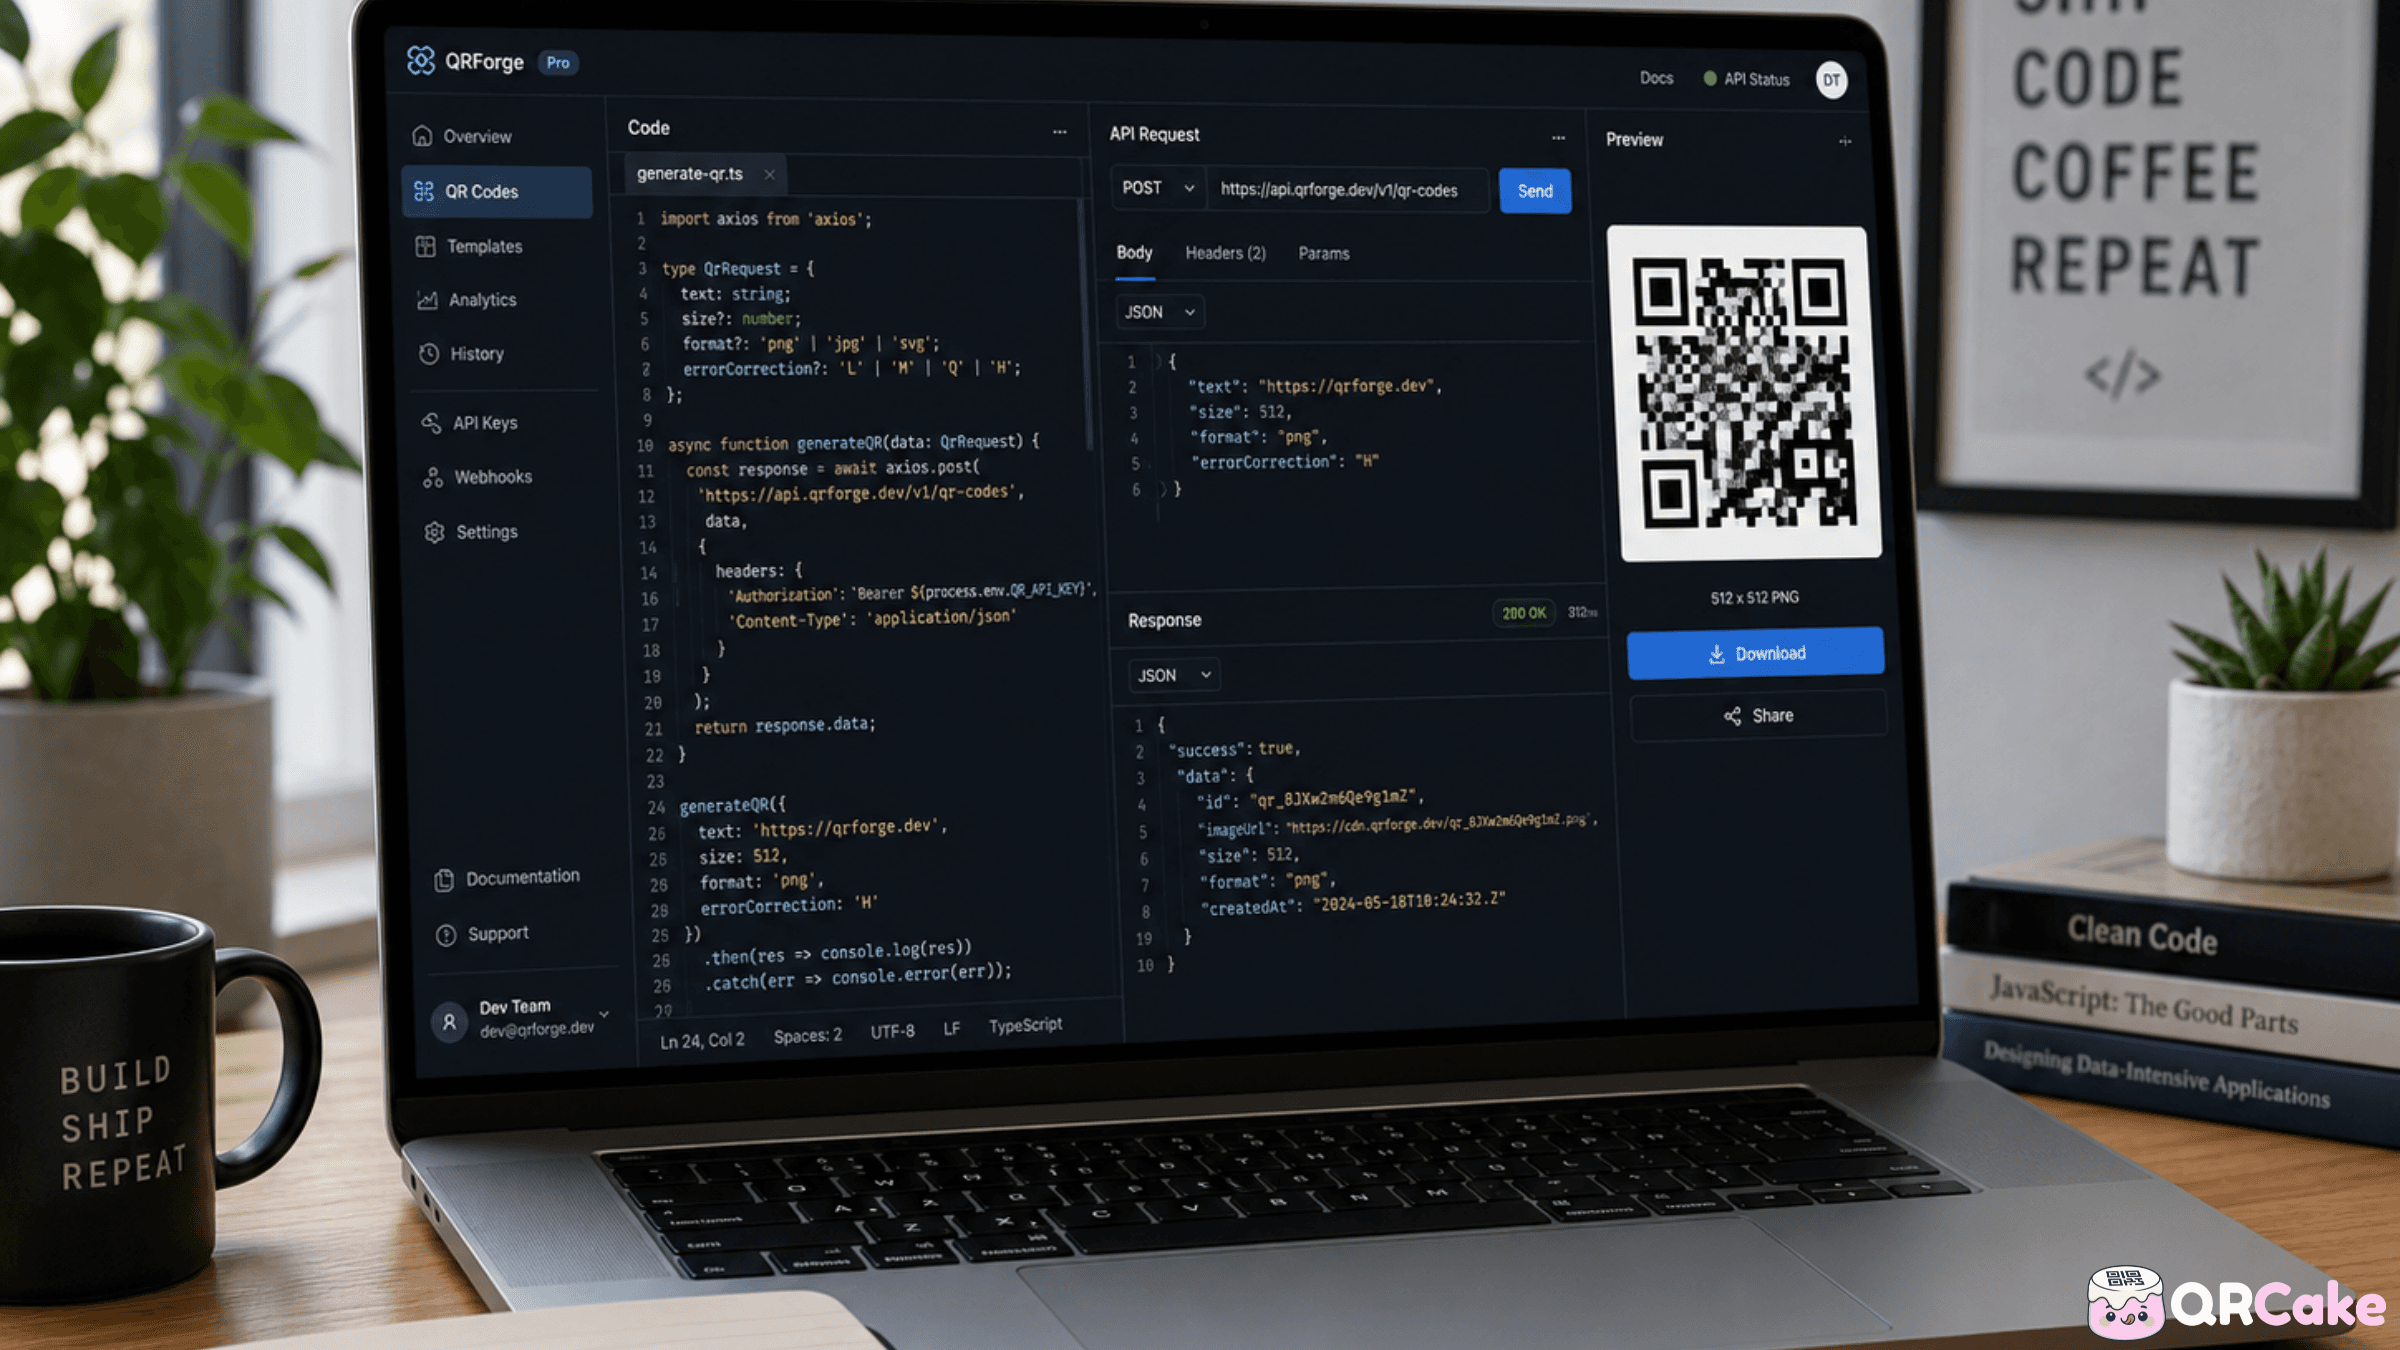
API QR baru menunjukkan nilainya ketika skalanya melewati batas yang sanggup ditangani manusia dengan mengeklik dasbor satu per satu: kode per pelanggan, kode per pesanan, integrasi dengan sistem lain, pembuatan massal yang terhubung ke basis data. Kalau dirancang dengan baik, API QR membuat kode bisa diperlakukan sebagai infrastruktur - dibuat, dikelola, dan dilacak oleh perangkat lunak Anda sendiri.
Panduan ini membahas kapan API QR layak dikerjakan tim teknis, operasi apa saja yang biasanya tersedia, contoh kode yang bisa langsung dipakai, dan cara membandingkan API antarpenyedia.
Ringkasan 30 detik
API kode QR sepadan kalau:
- Anda butuh kode per pelanggan atau per pesanan yang dibuat secara terprogram (tiket acara, kartu loyalitas, nomor seri antipemalsuan).
- Anda menyatukan pembuatan kode QR ke sistem yang lebih besar (CRM, manajemen stok, atau platform e-commerce Anda).
- Volumenya sudah menyiksa kalau dikerjakan lewat dasbor - biasanya di atas beberapa puluh kode per bulan.
- Anda perlu memperbarui tujuan secara terprogram berdasarkan stok, waktu, atau perilaku pengguna.
API jadi berlebihan kalau:
- Anda hanya butuh segelintir kode untuk pemasaran. Dasbor jauh lebih cepat.
- Kodenya tidak akan berubah dan jumlahnya sedikit. Pembuat kode statis sudah cukup.
- Tim Anda tidak punya kapasitas teknis untuk mengintegrasikan, merawat, dan memantau integrasi API.
Operasi API QR yang umum
Sebagian besar API QR menyediakan lima atau enam operasi inti. Nama endpoint berbeda-beda antarpenyedia, tetapi bentuknya mirip.
1. Membuat kode QR baru.
Kirim POST berisi URL tujuan (dan metadata opsional) ke penyedia; balasannya berupa code ID dan URL gambar QR yang bisa diunduh.
2. Mengubah tujuan kode dinamis yang sudah ada.
PUT atau PATCH ke endpoint kode tersebut untuk mengganti arah pengalihannya. Berguna untuk tujuan yang mengikuti stok, pengarahan berdasarkan jam, atau pengujian A/B.
3. Mengambil analitik sebuah kode.
GET untuk mendapatkan jumlah pemindaian, deret waktu, rincian geografis, dan sebaran perangkat sebuah kode. Berguna untuk integrasi dasbor atau pelaporan.
4. Menampilkan atau mencari kode yang sudah ada.
GET untuk mengambil daftar kode di akun Anda dengan paginasi, bisa disaring berdasarkan tanggal, tag, atau tujuan. Berguna untuk antarmuka pengelolaan.
5. Menghapus atau mengarsipkan kode.
DELETE menghapus kode sepenuhnya (kode berhenti mengarahkan). Sebagian penyedia menawarkan "archive" sebagai pilihan yang lebih lunak: kode dijeda, bukan dihapus.
6. Operasi massal.
Banyak penyedia menyediakan endpoint batch: membuat N kode sekaligus, memperbarui semua kode yang cocok dengan sebuah filter, atau mengekspor analitik banyak kode. Endpoint semacam ini punya rate limit dan konsekuensi biaya tersendiri.
Pola autentikasi
API QR umumnya memakai salah satu dari tiga model autentikasi:
API key di header. Yang paling sederhana: sertakan header Authorization Bearer token di setiap request. Mudah diterapkan; pekerjaan rumahnya ada pada disiplin merotasi dan mencabut key.
OAuth 2.0. Lebih rumit, tetapi lebih pas untuk integrasi multipengguna atau integrasi dengan mitra. Berbasis token, dibatasi scope, dan punya masa berlaku.
Request bertanda tangan HMAC. Dipakai sebagian penyedia untuk skenario berkeamanan tinggi. Klien menandatangani setiap request dengan sebuah secret dan timestamp, sehingga replay attack tidak mempan.
Untuk sebagian besar kebutuhan, model API key inilah yang akan Anda pakai. Simpan key di environment variable, jangan pernah memasukkannya ke source control, dan ganti secara berkala.
Contoh kode
Contoh berikut memakai pola API QR yang umum. Ganti base URL dengan endpoint asli penyedia Anda dan sesuaikan nama field-nya.
Membuat kode dengan JavaScript (Node.js):
Panggilan fetch di Node biasanya mengirim POST berisi JSON dengan URL tujuan, label, dan tipe kode. Responsnya memuat code_id dan image_url yang bisa Anda simpan dan rujuk nanti.
Membuat kode dengan Python:
Padanannya di Python memakai library requests untuk mengirim POST dengan payload JSON yang sama. Simpan API key di environment variable dan lemparkan error untuk respons non-2xx.
Mengubah tujuan sebuah kode:
Request PATCH ke endpoint kode dengan URL tujuan yang baru langsung mengubah arah semua salinan yang sudah tercetak.
Mengambil analitik pemindaian:
Request GET ke endpoint analitik kode, bila perlu dengan query parameter rentang tanggal, mengembalikan jumlah pemindaian beserta rinciannya.
Semua ini pola ilustratif. Selalu periksa dokumentasi penyedia yang Anda pakai untuk endpoint sebenarnya serta format request dan response-nya.
Kasus penggunaan API yang sering muncul
Pola-pola yang berulang kali muncul pada integrasi API QR di dunia nyata:
Kode per pesanan atau per pelanggan.
E-commerce: setiap pesanan dikirim bersama kode QR yang unik untuk pesanan itu, mengarah ke halaman khusus pelanggan tersebut (pesan ulang, permintaan ulasan, pelacakan pengiriman, dan sebagainya). Kode dibuat oleh API saat checkout, gambarnya disisipkan ke templat kemasan.
Kode acara per tiket atau per peserta.
Tiket acara: setiap tiket punya kode QR unik yang divalidasi di pintu masuk. API yang sama nantinya bisa menerbitkan kode pengembalian dana atau pemindahan tiket, juga kode tindak lanjut setelah acara usai.
Kode ketertelusuran per produk.
Manufaktur dan barang konsumsi: pencetakan data variabel menaruh kode unik di setiap unit, terhubung ke data batch, asal, dan ketertelusuran unit tersebut. Diwajibkan oleh sebagian regulasi seperti FSMA 204 dan FDA UDI.
Kode per lokasi atau per wilayah.
Bisnis dengan banyak cabang: API membuat satu kode per lokasi, dengan tujuan diarahkan ke halaman atau alur check-in cabang tersebut. Saat cabang buka, tutup, atau berganti detail, perubahannya disebarkan lewat API.
Tujuan yang mengikuti stok.
Ritel: kode QR di label rak mengarah ke halaman produk, tetapi tujuannya berubah saat produk didiskon, kehabisan stok, atau digantikan varian baru. API memperbarui tujuan mengikuti kejadian di sistem stok.
Kode loyalitas dan hadiah.
Perhotelan dan ritel: kartu loyalitas setiap pelanggan punya kode QR sendiri yang mengarah ke profil loyalitas pelanggan itu. API menerbitkan kode saat pendaftaran dan menyesuaikan logika pengarahan seiring waktu.
Kode antipemalsuan.
Barang premium: setiap unit punya kode QR unik. API melacak pola pemindaian - pemindaian berulang dari lokasi yang berbeda-beda pada kode yang "sama" (hal yang mustahil terjadi pada kode unik asli) menandai dugaan pemalsuan.
Rate limit dan operasi massal
API QR punya rate limit - batas jumlah request yang boleh Anda kirim per detik, per menit, atau per jam.
Rate limit yang lazim:
- Paket gratis atau untuk pemakaian pribadi: 60 request per menit.
- Paket berbayar menengah: 1.000-10.000 request per menit.
- Enterprise: khusus (biasanya 100.000+ request per menit, atau tanpa batas dengan kebijakan pemakaian wajar).
Untuk pembuatan massal, ada dua pilihan:
- Pembuatan berurutan dengan penanganan rate limit. Panggil API satu per satu di dalam loop, tangkap respons 429 (Too Many Requests), lalu tunggu sebelum mencoba lagi. Sederhana, dan cukup untuk volume sampai beberapa ribu.
- Endpoint massal. Banyak penyedia menyediakan endpoint yang menerima array berisi banyak kode dalam satu request. Jauh lebih efisien untuk volume besar.
Untuk volume yang sangat besar (jutaan kode), sebagian penyedia menawarkan pembuatan massal secara asinkron - kirim job, cek statusnya berkala, lalu unduh hasilnya dalam bentuk CSV. Selalu tersedia di paket enterprise, kadang juga di paket yang lebih rendah.
Webhook vs polling
API QR umumnya menyediakan dua cara untuk menerima event pemindaian:
Polling. Aplikasi Anda memanggil endpoint analitik secara berkala untuk memeriksa pemindaian baru. Mudah dibuat, tetapi selalu tertinggal dari real-time dan memboroskan panggilan saat tidak ada aktivitas baru.
Webhook. Penyedia mengirim POST ke sebuah URL di server Anda setiap kali terjadi pemindaian (atau menurut jadwal yang Anda atur). Real-time dan hemat, tetapi server Anda harus menyediakan endpoint publik sekaligus memvalidasi request yang masuk.
Untuk kebutuhan real-time (tiket acara, deteksi kecurangan, pemicu interaksi pelanggan seketika), webhook wajib ada. Untuk laporan berkala, polling sudah memadai.
Membandingkan API QR antarpenyedia
Hampir semua penyedia QR besar punya API, tetapi tingkat kematangannya berbeda jauh.
Yang perlu dibandingkan:
- Kualitas dokumentasi. API dengan dokumentasi rapi dan contoh nyata menghemat waktu tim teknis. Ujinya sederhana: baca dokumentasinya, lalu bayangkan mengerjakan kasus yang paling sederhana.
- Rate limit. Cocokkan batas dari penyedia dengan perkiraan volume Anda.
- Model harga. Per kode, per request, langganan bulanan dengan kuota pemakaian, atau kombinasi ketiganya.
- Dukungan webhook. Wajib untuk kebutuhan real-time.
- Ketersediaan endpoint massal. Menghemat banyak sekali waktu pada integrasi bervolume besar.
- Ketersediaan SDK. SDK resmi dalam bahasa pemrograman Anda memangkas waktu integrasi secara berarti.
- Kebijakan masa hidup kode. Sama seperti pemakaian lewat dasbor - apa yang terjadi pada kode Anda kalau berhenti membayar?
Catatan penyedia (per saat tulisan ini dibuat):
- Uniqode dan qr-code-generator.com (Bitly Inc.) punya API matang berkelas enterprise dengan cakupan fitur luas. Harganya yang lebih tinggi mencerminkan hal itu.
- QR Tiger punya API yang solid dengan harga lebih terjangkau.
- QR Cake menyediakan akses API di paket berbayar; dokumentasi dan ketersediaan SDK-nya terus dibenahi.
- API QR milik Bitly benar-benar kuat kalau Anda sudah terintegrasi dengan Bitly untuk tautan pendek.
Bandingkan dokumentasi dan harga terbaru sebelum memutuskan. API berubah dari waktu ke waktu. Tulisan Pembuat Kode QR Terbaik membahas lanskap penyedia secara lebih luas.
Hal keamanan yang perlu diperhatikan
Ada beberapa jebakan keamanan khas API kode QR yang layak disorot:
1. Penyimpanan API key.
Jangan pernah memasukkan key ke source control. Pakai environment variable, secret manager (AWS Secrets Manager, HashiCorp Vault, Doppler), atau fitur secret bawaan platform Anda. Ganti key ketika ada karyawan yang keluar atau saat key tidak sengaja bocor.
2. Validasi URL tujuan.
Kalau pengguna aplikasi Anda bisa menentukan sendiri URL tujuan kode QR (misalnya aplikasi multitenant tempat pelanggan membuat kodenya sendiri), validasi URL tersebut. Cegah serangan open redirect dengan tidak membiarkan tujuan diisi sembarangan.
3. Verifikasi tanda tangan webhook.
Kalau memakai webhook, penyedia biasanya menandatangani payload dengan sebuah secret. Verifikasi tanda tangan pada setiap webhook yang masuk - tanpa itu, penyerang bisa memalsukan event pemindaian.
4. Rate limit di sisi Anda sendiri.
Kalau pembuatan kode QR Anda buka untuk pengguna akhir (misalnya aplikasi yang dipakai pelanggan secara langsung), pasang rate limit Anda sendiri. Tanpa itu, satu pengguna nakal bisa menghabiskan seluruh kuota rate limit Anda di penyedia.
5. Audit perubahan tujuan kode.
Untuk kode berumur panjang (di kemasan, di kartu nama), catat setiap perubahan tujuan. Kalau penyerang berhasil membobol akun penyedia Anda dan mengalihkan tujuan ke URL phishing, log audit itulah bukti forensiknya.
Kesalahan umum saat memakai API QR
Kesalahan 1: Menganggap pembuatan kode QR sebagai pekerjaan sekali jadi. Kode perlu dikelola: diperbarui, diarsipkan, dipantau. Rancang untuk operasi jangka panjang, bukan cuma untuk pembuatan awal.
Kesalahan 2: Tidak menguji rate limit. Menabrak batas penyedia di tengah kampanye diskon besar seperti Harbolnas adalah waktu terburuk untuk baru menyadari masalahnya.
Kesalahan 3: Menyimpan gambar QR, bukan code ID-nya. Selalu simpan code ID dari penyedia supaya kodenya masih bisa diperbarui atau dihapus nanti. Gambarnya hanya hasil render yang di-cache.
Kesalahan 4: Tidak ada logika retry. API sesekali gagal. Tanpa retry dengan exponential backoff, kegagalan sesaat berubah menjadi kegagalan bisnis yang permanen.
Kesalahan 5: Mengabaikan verifikasi tanda tangan webhook. Endpoint webhook tanpa verifikasi tanda tangan hanyalah URL publik yang bisa dipanggil dan dipalsukan siapa saja.
Kesalahan 6: Menanam domain penyedia langsung di dalam kode Anda. Pakai domain khusus (subdomain Anda yang diarahkan ke infrastruktur penyedia) supaya penyedia bisa diganti kemudian tanpa mengubah satu pun kode yang sudah tercetak.
Kesalahan 7: Membuat kode yang mengarah ke URL staging. Kode yang tercetak di kemasan atau sudah sampai ke tangan pelanggan tetapi menunjuk ke URL staging adalah risiko yang nyata. Validasi tujuannya.
Kesalahan 8: Lupa memperbarui tujuan saat URL berubah. Kalau struktur URL berubah karena situs didesain ulang, tujuan setiap kode dinamis harus ikut diperbarui. Ini gampang terlewat.
Pertanyaan yang sering diajukan
Apakah saya perlu API untuk memakai kode QR dinamis? Tidak. Hampir semua penyedia kode QR dinamis punya dasbor yang sudah menutup sebagian besar kebutuhan tanpa integrasi API. API dipakai untuk pembuatan terprogram dalam skala besar.
Bisakah membuat kode QR tanpa API penyedia? Bisa, untuk kode statis. Library seperti qrcode (Python, JavaScript) dan pyqrcode menghasilkan gambar QR statis secara lokal tanpa layanan luar. Untuk kode dinamis (dengan tujuan yang bisa diubah dan analitik), Anda tetap butuh penyedia.
Apakah API kode QR gratis? Sebagian penyedia punya paket gratis dengan jatah request terbatas. Sebagian besar paket berbayar sudah termasuk akses API. Bandingkan harga per request sekaligus harga per kode.
Bisakah memakai beberapa penyedia API QR dalam satu aplikasi? Secara teknis bisa. Setiap kode terikat pada penyedia yang membuatnya. Mencampur penyedia membuat pengelolaan jauh lebih rumit; biasanya lebih baik memakai satu penyedia saja.
Bagaimana cara pindah dari satu penyedia API QR ke penyedia lain? Anda membuat kode baru di penyedia yang baru. Kode lama tetap mengarah ke server penyedia lama sampai dihapus (atau berhenti mengalihkan kalau langganan lama berakhir). Kalau Anda memakai domain khusus, DNS-nya tinggal diarahkan ke infrastruktur penyedia baru tanpa membuat ulang kode - inilah jalur yang paling ramah untuk migrasi.
Bisakah membuat jutaan kode QR lewat API? Bisa, di paket enterprise dengan rate limit dan endpoint massal yang memadai. Pastikan dulu paket pilihan Anda mendukungnya sebelum berkomitmen.
Apakah API QR mendukung webhook? Sebagian besar paket enterprise dan banyak paket menengah mendukungnya. Paket gratis dan paket pemula sering tidak. Periksa dulu sebelum mengandalkan webhook untuk kebutuhan produksi.
Berapa lama waktu yang dibutuhkan untuk mengintegrasikan API QR? Kasus sederhana (membuat satu kode di aplikasi yang sudah ada): beberapa jam. Integrasi kelas produksi lengkap dengan penanganan error, retry, pemantauan, dan pemrosesan webhook: beberapa hari. Integrasi enterprise penuh dengan operasi massal, domain khusus, dan SSO: berminggu-minggu.
Apakah kode QR saya tetap berfungsi kalau API-nya mati? Pembuatan dan penyuntingan tidak bisa dilakukan. Kode yang sudah jadi tetap mengarahkan pemindai selama infrastruktur pengalihan penyedia hidup - dan infrastruktur itu biasanya terpisah dari infrastruktur API serta punya target keandalan yang lebih tinggi.
Bisakah menjalankan layanan kode QR sepenuhnya di infrastruktur sendiri? Untuk kode statis, bisa - library-nya tersedia di semua bahasa pemrograman utama. Untuk kode dinamis dengan pengalihan dan analitik, Anda memang bisa membangunnya sendiri, tetapi artinya Anda sedang menjalankan sebuah SaaS kecil. Bagi kebanyakan tim, membayar penyedia lebih murah daripada membangun sendiri.
Kesimpulan
API QR adalah infrastruktur untuk bisnis yang sudah tumbuh melewati batas kemampuan seseorang mengurus dasbor. Polanya sudah mapan: membuat, memperbarui, mengambil analitik, mengarsipkan. Pilih penyedia yang kematangan API-nya sesuai kebutuhan, integrasikan dengan cermat, dan perlakukan kode sebagai sumber daya yang dikelola terus-menerus.
Pelajari harga dan akses API QR Cake
Siap membuat kode QR Anda sendiri?
Buat kode QR dinamis yang bisa Anda ubah setelah dicetak. Gratis untuk memulai, tanpa kartu kredit, pemindaian tanpa batas, dan kode Anda tidak pernah kedaluwarsa.
Tentang tim QR Cake
Ditulis oleh tim QR Cake - orang-orang yang membangun QR Cake, platform kode QR dinamis yang dipakai untuk kampanye cetak yang bisa diedit, kode QR di Canva, analitik pemindaian, dan pengalihan QR berumur panjang yang tetap berfungsi setelah langganan berakhir.
Pelajari lebih lanjut tentang QR CakePertanyaan yang sering diajukan
- Apakah saya perlu API untuk memakai kode QR dinamis?
- Tidak. Hampir semua penyedia kode QR dinamis punya dasbor yang sudah menutup sebagian besar kebutuhan tanpa integrasi API. API dipakai untuk pembuatan terprogram dalam skala besar.
- Bisakah membuat kode QR tanpa API penyedia?
- Bisa, untuk kode statis. Library seperti qrcode (Python, JavaScript) menghasilkan gambar QR statis secara lokal. Untuk kode dinamis dengan tujuan yang bisa diubah dan analitik, Anda tetap butuh penyedia.
- Bagaimana cara pindah dari satu penyedia API QR ke penyedia lain?
- Buat kode baru di penyedia yang baru. Kode lama tetap mengarah ke server penyedia lama sampai dihapus. Kalau Anda memakai domain khusus, cukup arahkan DNS-nya ke penyedia baru tanpa membuat ulang satu pun kode.
- Apakah kode QR saya tetap berfungsi kalau API penyedia mati?
- Pembuatan dan penyuntingan tidak bisa dilakukan. Kode yang sudah jadi tetap mengarahkan pemindai selama infrastruktur pengalihan hidup - dan infrastruktur itu biasanya terpisah dari API serta punya target keandalan yang lebih tinggi.
- Bisakah membuat jutaan kode QR lewat API?
- Bisa, di paket enterprise dengan rate limit dan endpoint massal yang memadai. Pastikan dulu paket pilihan Anda mendukungnya sebelum berkomitmen.
- Berapa lama waktu yang dibutuhkan untuk mengintegrasikan API QR?
- Kasus sederhana: beberapa jam. Integrasi kelas produksi dengan penanganan error, retry, pemantauan, dan webhook: beberapa hari. Integrasi enterprise penuh dengan operasi massal dan SSO: berminggu-minggu.
Artikel Terkait
Lanjutkan membaca panduan praktis, contoh, dan tips pengoptimalan kode QR.
QR Cake vs Bitly QR: Mana yang Lebih Baik untuk Kampanye QR Code Dinamis?
Kedua platform sama-sama bisa membuat kode QR. Pertanyaan yang lebih berguna adalah mana yang cocok dengan pekerjaan yang harus Anda urus setelah kodenya dicetak dan disebar.
QR Code untuk Properti: Panduan Lengkap 2026 bagi Agen dan Broker
Properti termasuk bidang yang paling cocok untuk kode QR. Calon pembeli mendatangi sebuah rumah tepat ketika rasa penasarannya sedang memuncak - kode QR yang ditempatkan dengan baik mengubah momen itu jadi akses informasi lebih cepat daripada kanal mana pun.
QR Code di Kemasan Produk: Panduan 2026 (Penggunaan, Regulasi, dan Jebakannya)
Hampir semua merek barang konsumsi besar kini mengirim produknya dengan kode QR. Pertanyaan yang menarik bukan lagi perlu atau tidak memakai kode, melainkan untuk apa - dan di titik inilah kebanyakan tim belum maksimal.