QR Code API 指南:用程式產生與管理 QR Code(2026 年)
QR Cake Team發布於:
開發者視角的 QR Code API 指南:什麼時候該用、常見操作、JavaScript 和 Python 程式範例,以及如何在服務商之間做選擇。
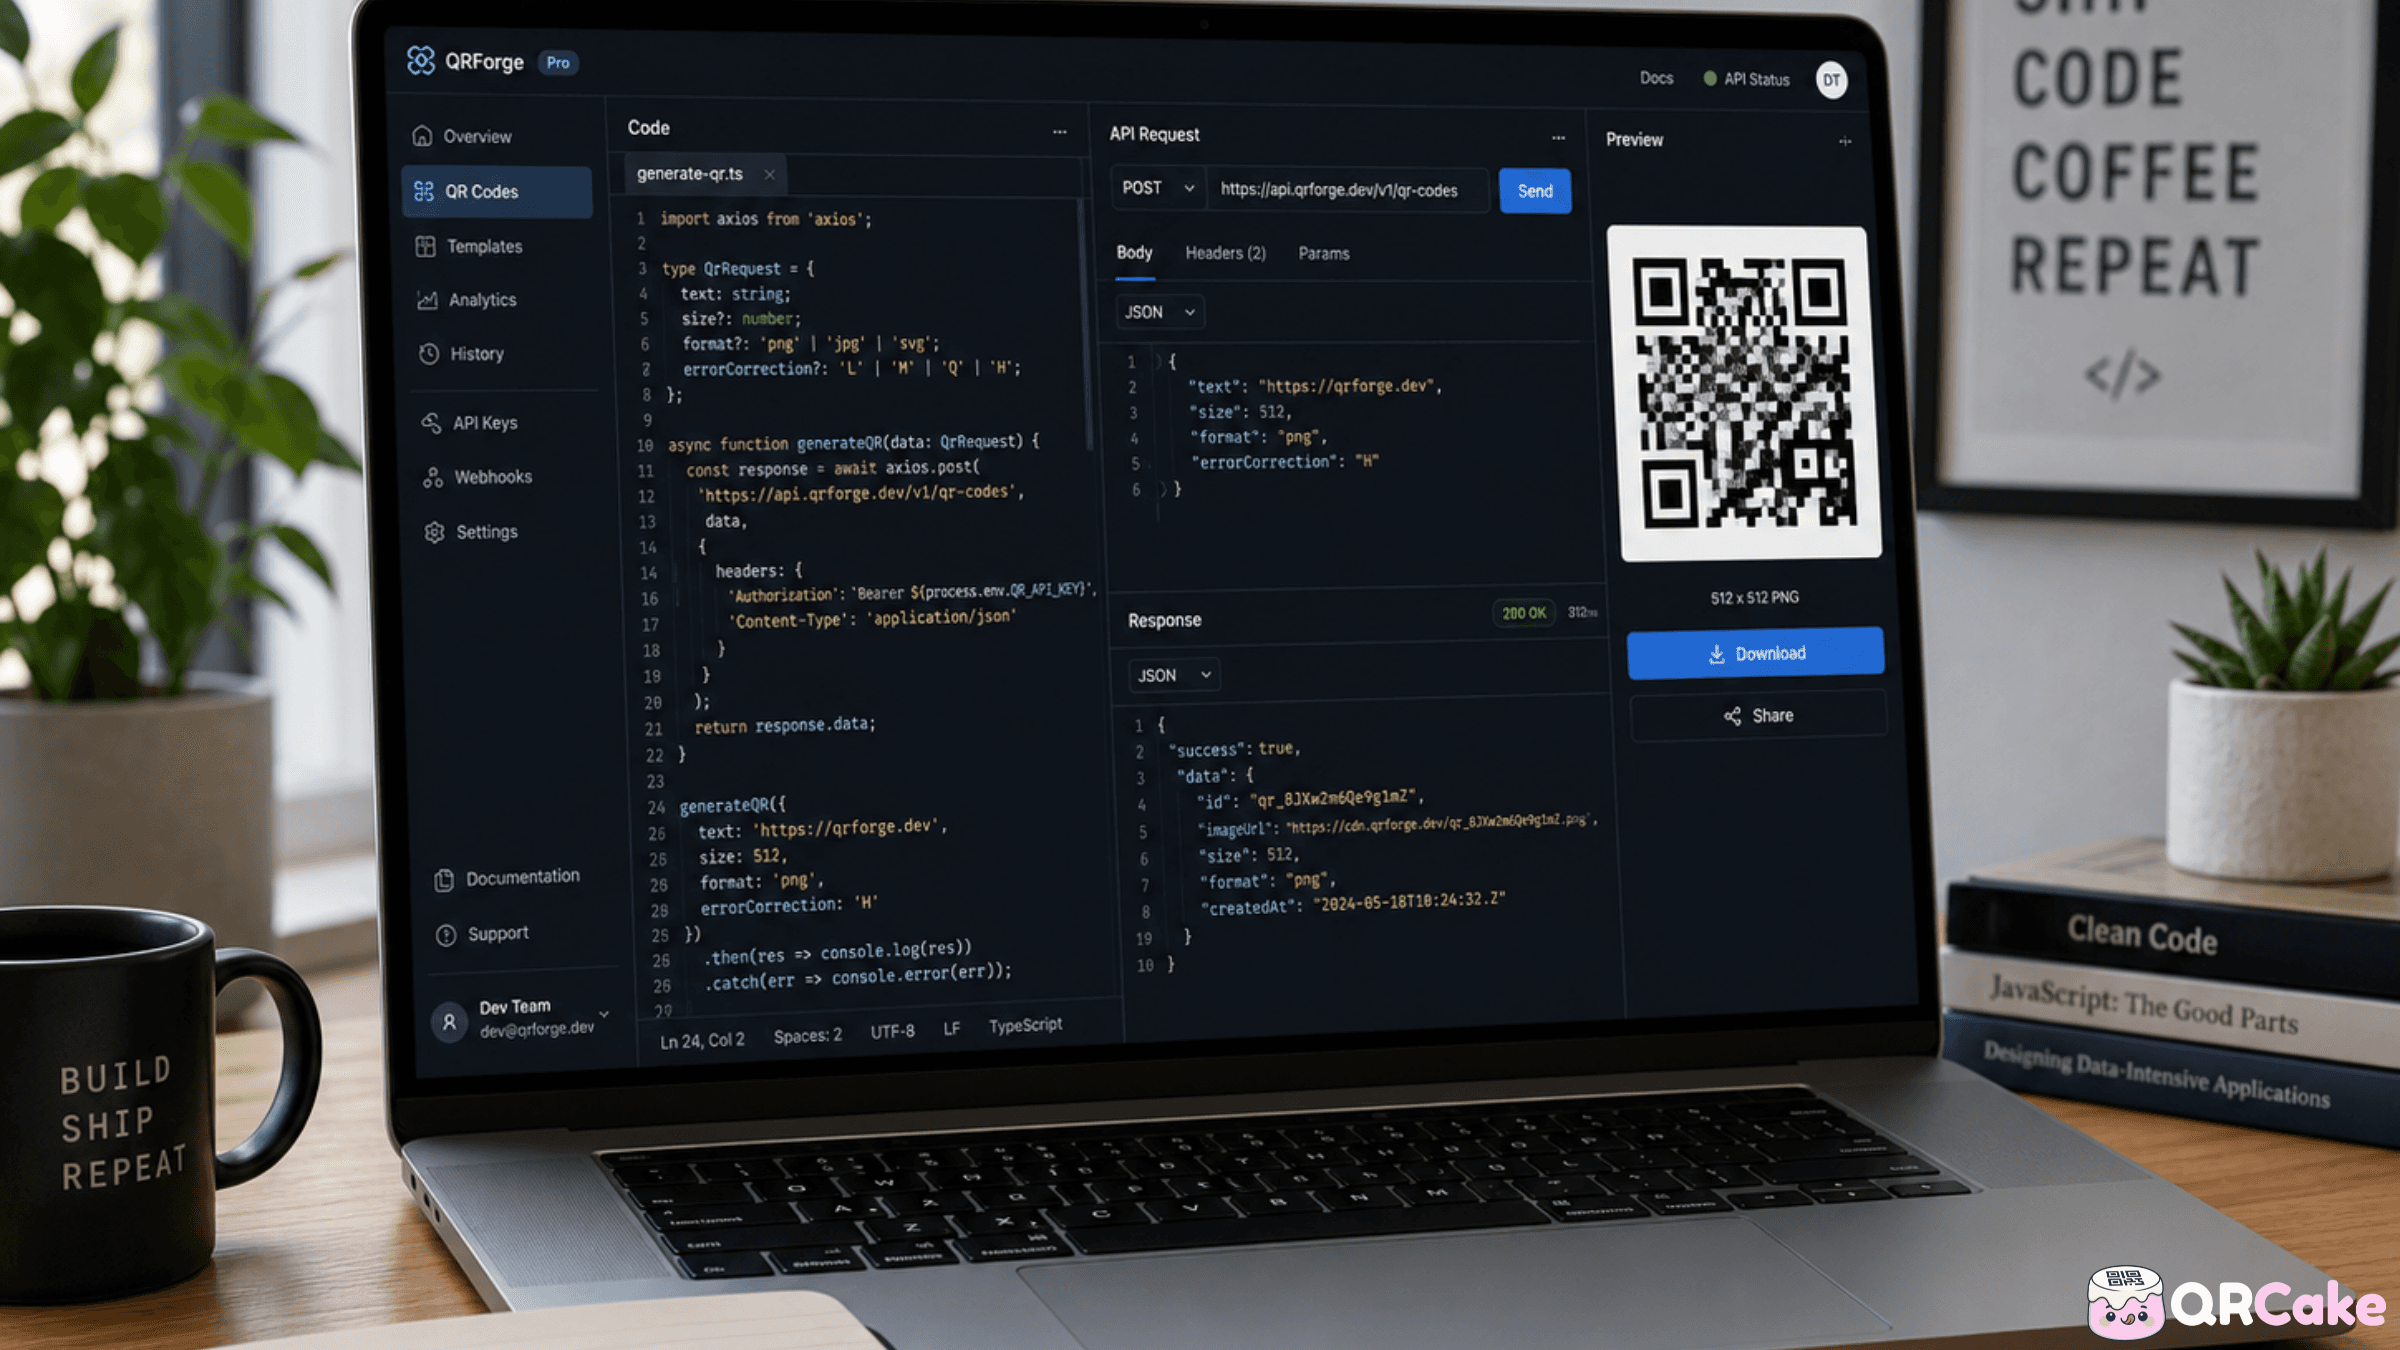
大多數 QR Code 的使用情境,例如幾十張菜單碼、名片碼或行銷碼,用 QR Code 產生平台的後台介面就綽綽有餘。點一下、貼上網址、下載圖片,搞定。
當需求規模超出「一個人坐在後台裡點滑鼠」能負荷的程度,QR Code API 才真正發揮價值:按客戶產生的碼、按訂單產生的碼、和其他系統的整合、和資料庫連動的批次產生。做得好的話,QR Code API 讓你能把碼當成基礎架構來用,由你自己的軟體來產生、管理和追蹤。
這份指南會講清楚:什麼時候 QR Code API 值得投入工程人力、它們通常支援哪些操作、程式可以怎麼寫,以及如何把不同服務商的 API 拿來橫向比較。
QR Code API 在以下情況是值得的:
以下情況則是殺雞用牛刀:
大多數 QR Code API 都提供五到六個核心操作。各家的端點名稱不同,但形狀大同小異。
1. 產生一張新的 QR Code。
向服務商 POST 一個目的地網址(以及選填的中繼資料);拿回一個碼 ID 和一張可下載的 QR Code 圖片網址。
2. 修改一張既有動態碼的目的地。
向這張碼的端點發起 PUT 或 PATCH,改變它的跳轉目標。適合做庫存驅動的目的地、依時段路由,或 A/B 測試。
3. 取得某張碼的分析資料。
GET 一張碼的掃描量、時間序列、地區分布、裝置占比。適合做後台整合或報表。
4. 列出或搜尋既有的碼。
GET 你帳戶底下碼的分頁列表,可依日期、標籤或目的地篩選。適合做管理介面。
5. 刪除或封存一張碼。
DELETE 會把這張碼徹底刪掉(它會無法再解析)。有些服務商提供「封存」這種比較溫和的做法:不刪除,但暫停。
6. 批次操作。
很多服務商都提供批次端點:一次建立 N 張碼、一次更新所有符合某個篩選條件的碼、一次匯出多張碼的資料。這些操作有自己的速率限制和計價方式。
QR Code API 通常採用以下三種認證模式之一:
放在請求標頭裡的 API 金鑰。最簡單的做法:每個請求都帶上 Authorization Bearer token 標頭。容易實作;關鍵在於金鑰輪替和撤銷的衛生習慣。
OAuth 2.0。比較複雜,但更適合多使用者或合作夥伴的整合。以 token 為基礎,有 scope 控制,也有時效限制。
HMAC 簽章請求。部分服務商在高安全性情境下使用。客戶端用一組金鑰和一個時間戳記替每個請求簽章,可以防止重放攻擊。
大多數情況下,你會用到的就是 API 金鑰模式。把金鑰放在環境變數裡,絕對不要提交進程式碼庫,並且定期輪替。
以下範例使用一個通用的 QR Code API 模式。請把 base URL 換成你服務商的實際端點,欄位名稱視情況調整。
用 JavaScript(Node.js)產生一張碼:
一個典型的 Node fetch 呼叫,POST 一段 JSON,裡面包含目的地網址、標籤、碼的類型。回應裡會有 code_id 和 image_url,你可以存起來供後續引用。
用 Python 產生一張碼:
Python 裡等價的寫法,是用 requests 函式庫 POST 同樣的 JSON payload。API 金鑰放在環境變數,遇到非 2xx 回應就拋出例外。
更新一張碼的目的地:
向這張碼的端點發出一個 PATCH 請求,帶上新的目的地網址,所有已經印出去的碼現在都會跳到新的目的地。
取得掃描資料:
向這張碼的分析端點發一個 GET 請求,可以帶上日期區間的查詢參數,拿回掃描量和各種維度的拆解。
這些都是示意性的模式。實際的端點和請求/回應格式,請一律以服務商自己的文件為準。
以下這些,是真實世界的 QR Code API 整合裡反覆出現的模式:
按訂單或按客戶產生的碼。
電商:每筆訂單出貨時都附一張專屬 QR Code,指向該客戶的專屬到達頁(回購、邀請評價、物流追蹤等)。在結帳時由 API 產生,圖片嵌進包裝模板裡。
按票券或按參加者產生的活動碼。
活動票務:每張票都有一張唯一的 QR Code,入場時驗證。同一組 API 後續還可以發放退款/轉讓碼,或活動後的追蹤碼。
按產品產生的溯源碼。
製造業和快速消費品產業:可變資料印刷替每個單品打上一張唯一碼,對應到這批貨的批號、產地和溯源資料。部分法規(例如FSMA 204 和 FDA UDI)是硬性規定。
按門市或按地區產生的碼。
連鎖業者:API 替每家門市產生一張碼,目的地設成該門市的頁面或報到流程。門市開幕、收掉或資訊變更時,透過 API 同步更新。
庫存驅動的目的地。
零售:貨架標籤上的 QR Code 指向商品頁,但商品特價、缺貨,或被新款取代時,目的地就會變。API 在庫存事件觸發時更新跳轉目的地。
會員和回饋碼。
飯店和零售:每位客戶的會員卡上有一張唯一 QR Code,指向該客戶的會員檔案。API 在註冊時發碼,並隨時間更新路由邏輯。
防偽碼。
精品業:每件商品都有一張唯一碼。API 追蹤掃描模式,如果「同一張」碼出現來自多個不同地點的掃描(對一張真正唯一的碼來說這不可能發生),就標記為疑似仿冒。
QR Code API 都有速率限制,限制你每秒、每分鐘或每小時可以發出多少次請求。
典型的速率限制:
批次產生有兩種做法:
真正高量級(幾百萬張)的情境,有些服務商會提供非同步批次產生:送出一個任務、輪詢完成狀態、下載結果 CSV。企業方案一般都有,有時較低價的方案也提供。
QR Code API 通常支援兩種接收掃描事件的方式:
輪詢。你的應用程式定期呼叫分析端點,檢查有沒有新的掃描。實作簡單,但有延遲,而且在沒有新事件時也會浪費呼叫次數。
Webhook。每發生一次掃描,服務商就會向你伺服器上的某個網址發出 POST 請求(或依你設定的頻率送出)。即時、有效率,但需要你的伺服器對外開一個端點,而且要驗證進來的請求。
即時情境(活動票務、詐騙偵測、即時客戶觸達)非 Webhook 不可。定期報表的話,輪詢就夠了。
主流的 QR Code 服務商幾乎都提供 API,但成熟度差距非常大。
要比較的面向:
各家服務商的情況(撰寫本文時):
在做出承諾之前,請先對照當下的文件和價格。API 是會變的。最佳 QR Code 產生器那篇文章涵蓋了更廣的服務商版圖。
QR Code API 有幾個特有的安全地雷值得提醒一下:
1. API 金鑰的存放。
絕對不要把金鑰提交進程式碼庫。請用環境變數、金鑰管理工具(AWS Secrets Manager、HashiCorp Vault、Doppler),或你平台內建的 secret 功能。員工離職或金鑰不小心外洩時,要立刻輪替。
2. 目的地網址的驗證。
如果你的使用者可以自己指定 QR Code 的目的地網址(例如多租戶應用裡由客戶自行建立碼),請驗證這些網址。不要允許任意目的地,防止 open redirect 攻擊。
3. Webhook 簽章驗證。
如果你用 webhook,服務商一般會用一組 secret 替 payload 簽章。每一個進來的 webhook 都要驗證簽章,少了這一步,攻擊者就能偽造掃描事件。
4. 你這一端的速率限制。
如果你把 QR Code 產生功能開放給終端使用者(例如面向客戶的應用程式),要在自己這一端實作速率限制。否則一個惡意使用者就能把你在服務商那邊的額度耗盡。
5. 碼的目的地稽核。
對於長期生效的碼(包裝上、名片上),要記錄每一次目的地變更。萬一攻擊者拿到你的服務商帳戶、把目的地改成釣魚網址,這份稽核紀錄就是你的鑑識依據。
錯誤 1:把 QR Code 產生當成一次性設定。碼需要持續管理:更新、封存、監控。請照持續營運來設計,而不是只為最初建立的那一刻。
錯誤 2:沒測過速率限制。在黑色星期五檔期的當口才撞上服務商的速率上限,是一個非常糟糕的發現時機。
錯誤 3:存了 QR Code 圖片,卻沒存碼 ID。永遠要存服務商的碼 ID(這樣你以後才能更新或刪除這張碼)。圖片只是一次快取下來的算圖結果。
錯誤 4:沒有重試邏輯。API 偶爾會失敗。如果不加上指數退避的重試,暫時性的故障就會變成永久性的業務事故。
錯誤 5:忽略 webhook 簽章驗證。一個不做簽章驗證的 webhook 端點,就是一個誰都可以偽造呼叫的公開網址。
錯誤 6:把服務商的網域寫死在碼裡。請用自訂網域(你的子網域指向服務商的基礎架構),這樣以後想換服務商時,已經印出去的碼一張都不用動。
錯誤 7:產生了連到 staging 網址的碼。印在包裝上、或寄給客戶的碼連到 staging 網址,是真實發生過的風險。請驗證目的地。
錯誤 8:網址變了卻忘了更新目的地。如果網站改版導致網址結構改變,所有動態碼的目的地都需要更新。這件事非常容易漏掉。
用動態 QR Code 一定要接 API 嗎?不用。大多數動態 QR Code 服務商的後台就能處理絕大多數情境,根本不必接 API。API 適合大規模、程式化的產生。
不用服務商的 API,可以自己產生 QR Code 嗎?靜態碼可以。像 qrcode(Python、JavaScript)和 pyqrcode 這類函式庫,可以在本機產生靜態 QR Code 圖片,不依賴任何外部服務。但目的地可改、又有分析資料的動態碼就需要一家服務商。
用 QR Code API 是免費的嗎?有些服務商提供免費方案,但請求量有限。大多數付費方案含 API 存取。比較的時候,每次請求的價格和每張碼的價格都要看。
可以在同一個應用程式裡同時用好幾家 QR Code API 嗎?技術上可以。每張碼會綁在產生它的那家服務商上。混用會讓管理變複雜,通常統一一家比較好。
怎麼從一家 QR Code API 服務商搬到另一家?在新服務商上產生新碼。舊碼會繼續指向舊服務商的伺服器,直到被刪除(或舊訂閱到期後不再跳轉)。如果你用了自訂網域,可以直接改 DNS 指向新服務商的基礎架構,不必重新產碼,這是最適合搬遷的做法。
可以透過 API 產生幾百萬張 QR Code 嗎?可以,在企業方案上,搭配對應的速率限制和批次端點。做出承諾之前,請先確認你選的方案真的支援。
QR Code API 都支援 webhook 嗎?大多數企業級和很多中階方案支援。免費和入門方案常常沒有。把 webhook 用到正式環境之前,請先確認。
導入一個 QR Code API 要花多久?簡單情境(在既有應用程式裡產生一張碼):幾個小時。正式環境的整合,含錯誤處理、重試、監控和 webhook 處理:幾天。完整的企業級整合,含批次操作、自訂網域和 SSO:幾週。
如果 API 掛掉了,我的 QR Code 還能用嗎?產生和編輯會受影響。已經產生好的碼,只要服務商的跳轉基礎架構還在線上,就會繼續解析,這一塊通常和 API 的基礎架構是分開的,可靠度目標也更高。
我能完全在自己的基礎架構上跑一個 QR Code 服務嗎?靜態碼可以,每種主流語言都有現成的函式庫。帶跳轉和分析資料的動態碼你也可以自己做,但那等於是在經營一個小型 SaaS。對絕大多數團隊來說,付費給服務商比自己做便宜。
對於規模已經超出後台手動管理能力的業務來說,QR Code API 就是基礎架構。模式已經很成熟:產生、更新、取得分析、封存。挑一家 API 成熟度符合你需求的服務商,謹慎導入,並把碼當成一份需要長期管理的資產來對待。
了解 QR Cake 的價格與 API 存取
當需求規模超出「一個人坐在後台裡點滑鼠」能負荷的程度,QR Code API 才真正發揮價值:按客戶產生的碼、按訂單產生的碼、和其他系統的整合、和資料庫連動的批次產生。做得好的話,QR Code API 讓你能把碼當成基礎架構來用,由你自己的軟體來產生、管理和追蹤。
這份指南會講清楚:什麼時候 QR Code API 值得投入工程人力、它們通常支援哪些操作、程式可以怎麼寫,以及如何把不同服務商的 API 拿來橫向比較。
30 秒重點整理
QR Code API 在以下情況是值得的:
- 你需要按客戶、按訂單,用程式產生碼(活動票券、會員卡、防偽序號)。
- 你要把 QR Code 產生流程整合進一個更大的系統(你的 CRM、庫存系統、電商平台)。
- 產生數量已經讓後台手動操作變得痛苦,通常是每月幾十張以上。
- 你要依庫存、時間或使用者行為,用程式更新跳轉的目的地。
以下情況則是殺雞用牛刀:
- 你只需要少量行銷碼。後台更快。
- 碼不會變,數量也很少。本機的靜態產生工具就夠了。
- 你沒有工程資源去整合、維護和監控 API。
常見的 QR Code API 操作
大多數 QR Code API 都提供五到六個核心操作。各家的端點名稱不同,但形狀大同小異。
1. 產生一張新的 QR Code。
向服務商 POST 一個目的地網址(以及選填的中繼資料);拿回一個碼 ID 和一張可下載的 QR Code 圖片網址。
2. 修改一張既有動態碼的目的地。
向這張碼的端點發起 PUT 或 PATCH,改變它的跳轉目標。適合做庫存驅動的目的地、依時段路由,或 A/B 測試。
3. 取得某張碼的分析資料。
GET 一張碼的掃描量、時間序列、地區分布、裝置占比。適合做後台整合或報表。
4. 列出或搜尋既有的碼。
GET 你帳戶底下碼的分頁列表,可依日期、標籤或目的地篩選。適合做管理介面。
5. 刪除或封存一張碼。
DELETE 會把這張碼徹底刪掉(它會無法再解析)。有些服務商提供「封存」這種比較溫和的做法:不刪除,但暫停。
6. 批次操作。
很多服務商都提供批次端點:一次建立 N 張碼、一次更新所有符合某個篩選條件的碼、一次匯出多張碼的資料。這些操作有自己的速率限制和計價方式。
認證方式
QR Code API 通常採用以下三種認證模式之一:
放在請求標頭裡的 API 金鑰。最簡單的做法:每個請求都帶上 Authorization Bearer token 標頭。容易實作;關鍵在於金鑰輪替和撤銷的衛生習慣。
OAuth 2.0。比較複雜,但更適合多使用者或合作夥伴的整合。以 token 為基礎,有 scope 控制,也有時效限制。
HMAC 簽章請求。部分服務商在高安全性情境下使用。客戶端用一組金鑰和一個時間戳記替每個請求簽章,可以防止重放攻擊。
大多數情況下,你會用到的就是 API 金鑰模式。把金鑰放在環境變數裡,絕對不要提交進程式碼庫,並且定期輪替。
程式碼範例
以下範例使用一個通用的 QR Code API 模式。請把 base URL 換成你服務商的實際端點,欄位名稱視情況調整。
用 JavaScript(Node.js)產生一張碼:
一個典型的 Node fetch 呼叫,POST 一段 JSON,裡面包含目的地網址、標籤、碼的類型。回應裡會有 code_id 和 image_url,你可以存起來供後續引用。
用 Python 產生一張碼:
Python 裡等價的寫法,是用 requests 函式庫 POST 同樣的 JSON payload。API 金鑰放在環境變數,遇到非 2xx 回應就拋出例外。
更新一張碼的目的地:
向這張碼的端點發出一個 PATCH 請求,帶上新的目的地網址,所有已經印出去的碼現在都會跳到新的目的地。
取得掃描資料:
向這張碼的分析端點發一個 GET 請求,可以帶上日期區間的查詢參數,拿回掃描量和各種維度的拆解。
這些都是示意性的模式。實際的端點和請求/回應格式,請一律以服務商自己的文件為準。
常見的 API 使用情境
以下這些,是真實世界的 QR Code API 整合裡反覆出現的模式:
按訂單或按客戶產生的碼。
電商:每筆訂單出貨時都附一張專屬 QR Code,指向該客戶的專屬到達頁(回購、邀請評價、物流追蹤等)。在結帳時由 API 產生,圖片嵌進包裝模板裡。
按票券或按參加者產生的活動碼。
活動票務:每張票都有一張唯一的 QR Code,入場時驗證。同一組 API 後續還可以發放退款/轉讓碼,或活動後的追蹤碼。
按產品產生的溯源碼。
製造業和快速消費品產業:可變資料印刷替每個單品打上一張唯一碼,對應到這批貨的批號、產地和溯源資料。部分法規(例如FSMA 204 和 FDA UDI)是硬性規定。
按門市或按地區產生的碼。
連鎖業者:API 替每家門市產生一張碼,目的地設成該門市的頁面或報到流程。門市開幕、收掉或資訊變更時,透過 API 同步更新。
庫存驅動的目的地。
零售:貨架標籤上的 QR Code 指向商品頁,但商品特價、缺貨,或被新款取代時,目的地就會變。API 在庫存事件觸發時更新跳轉目的地。
會員和回饋碼。
飯店和零售:每位客戶的會員卡上有一張唯一 QR Code,指向該客戶的會員檔案。API 在註冊時發碼,並隨時間更新路由邏輯。
防偽碼。
精品業:每件商品都有一張唯一碼。API 追蹤掃描模式,如果「同一張」碼出現來自多個不同地點的掃描(對一張真正唯一的碼來說這不可能發生),就標記為疑似仿冒。
速率限制與批次操作
QR Code API 都有速率限制,限制你每秒、每分鐘或每小時可以發出多少次請求。
典型的速率限制:
- 免費/個人方案:每分鐘 60 次。
- 中階付費方案:每分鐘 1,000 到 10,000 次。
- 企業方案:依需求客製(通常每分鐘 100,000 次以上,或無上限但有合理使用政策)。
批次產生有兩種做法:
- 循序產生,自行處理速率限制。用迴圈逐一呼叫 API,捕捉 429(Too Many Requests)回應並退避重試。做法簡單,幾千張以內大致都跑得動。
- 批次端點。很多服務商支援在一個請求裡送入一組碼的陣列。在高量級下效率高得多。
真正高量級(幾百萬張)的情境,有些服務商會提供非同步批次產生:送出一個任務、輪詢完成狀態、下載結果 CSV。企業方案一般都有,有時較低價的方案也提供。
Webhook 還是輪詢
QR Code API 通常支援兩種接收掃描事件的方式:
輪詢。你的應用程式定期呼叫分析端點,檢查有沒有新的掃描。實作簡單,但有延遲,而且在沒有新事件時也會浪費呼叫次數。
Webhook。每發生一次掃描,服務商就會向你伺服器上的某個網址發出 POST 請求(或依你設定的頻率送出)。即時、有效率,但需要你的伺服器對外開一個端點,而且要驗證進來的請求。
即時情境(活動票務、詐騙偵測、即時客戶觸達)非 Webhook 不可。定期報表的話,輪詢就夠了。
橫向比較各家服務商的 QR Code API
主流的 QR Code 服務商幾乎都提供 API,但成熟度差距非常大。
要比較的面向:
- 文件品質。文件清楚、範例齊全的 API 能省下大量工程時間。試著讀一遍文件,想像一下實作最簡單的情境,你就知道它好不好用。
- 速率限制。把服務商的額度對照你自己的預估量。
- 計價方式。按碼計費、按請求計費、含額度的月費訂閱,或幾種的組合。
- Webhook 支援度。即時情境的必備條件。
- 有沒有批次端點。高量級整合時能省下大量時間。
- 有沒有 SDK。你慣用語言的官方 SDK 可以大幅縮短導入時間。
- 碼的存續政策。和後台使用的情況一樣:如果你停止付費,你的碼會怎麼樣?
各家服務商的情況(撰寫本文時):
- Uniqode和qr-code-generator.com(Bitly Inc.)有成熟的企業級 API,功能覆蓋很廣。價格也相對高。
- QR Tiger在更親民的價位上提供了一個扎實的 API。
- QR Cake在付費方案裡提供 API 存取;文件和 SDK 的支援度持續改善中。
- Bitly 的 QR API如果你已經在用 Bitly 做短網址,整合起來確實很順。
在做出承諾之前,請先對照當下的文件和價格。API 是會變的。最佳 QR Code 產生器那篇文章涵蓋了更廣的服務商版圖。
安全注意事項
QR Code API 有幾個特有的安全地雷值得提醒一下:
1. API 金鑰的存放。
絕對不要把金鑰提交進程式碼庫。請用環境變數、金鑰管理工具(AWS Secrets Manager、HashiCorp Vault、Doppler),或你平台內建的 secret 功能。員工離職或金鑰不小心外洩時,要立刻輪替。
2. 目的地網址的驗證。
如果你的使用者可以自己指定 QR Code 的目的地網址(例如多租戶應用裡由客戶自行建立碼),請驗證這些網址。不要允許任意目的地,防止 open redirect 攻擊。
3. Webhook 簽章驗證。
如果你用 webhook,服務商一般會用一組 secret 替 payload 簽章。每一個進來的 webhook 都要驗證簽章,少了這一步,攻擊者就能偽造掃描事件。
4. 你這一端的速率限制。
如果你把 QR Code 產生功能開放給終端使用者(例如面向客戶的應用程式),要在自己這一端實作速率限制。否則一個惡意使用者就能把你在服務商那邊的額度耗盡。
5. 碼的目的地稽核。
對於長期生效的碼(包裝上、名片上),要記錄每一次目的地變更。萬一攻擊者拿到你的服務商帳戶、把目的地改成釣魚網址,這份稽核紀錄就是你的鑑識依據。
常見的 QR Code API 錯誤
錯誤 1:把 QR Code 產生當成一次性設定。碼需要持續管理:更新、封存、監控。請照持續營運來設計,而不是只為最初建立的那一刻。
錯誤 2:沒測過速率限制。在黑色星期五檔期的當口才撞上服務商的速率上限,是一個非常糟糕的發現時機。
錯誤 3:存了 QR Code 圖片,卻沒存碼 ID。永遠要存服務商的碼 ID(這樣你以後才能更新或刪除這張碼)。圖片只是一次快取下來的算圖結果。
錯誤 4:沒有重試邏輯。API 偶爾會失敗。如果不加上指數退避的重試,暫時性的故障就會變成永久性的業務事故。
錯誤 5:忽略 webhook 簽章驗證。一個不做簽章驗證的 webhook 端點,就是一個誰都可以偽造呼叫的公開網址。
錯誤 6:把服務商的網域寫死在碼裡。請用自訂網域(你的子網域指向服務商的基礎架構),這樣以後想換服務商時,已經印出去的碼一張都不用動。
錯誤 7:產生了連到 staging 網址的碼。印在包裝上、或寄給客戶的碼連到 staging 網址,是真實發生過的風險。請驗證目的地。
錯誤 8:網址變了卻忘了更新目的地。如果網站改版導致網址結構改變,所有動態碼的目的地都需要更新。這件事非常容易漏掉。
常見問題
用動態 QR Code 一定要接 API 嗎?不用。大多數動態 QR Code 服務商的後台就能處理絕大多數情境,根本不必接 API。API 適合大規模、程式化的產生。
不用服務商的 API,可以自己產生 QR Code 嗎?靜態碼可以。像 qrcode(Python、JavaScript)和 pyqrcode 這類函式庫,可以在本機產生靜態 QR Code 圖片,不依賴任何外部服務。但目的地可改、又有分析資料的動態碼就需要一家服務商。
用 QR Code API 是免費的嗎?有些服務商提供免費方案,但請求量有限。大多數付費方案含 API 存取。比較的時候,每次請求的價格和每張碼的價格都要看。
可以在同一個應用程式裡同時用好幾家 QR Code API 嗎?技術上可以。每張碼會綁在產生它的那家服務商上。混用會讓管理變複雜,通常統一一家比較好。
怎麼從一家 QR Code API 服務商搬到另一家?在新服務商上產生新碼。舊碼會繼續指向舊服務商的伺服器,直到被刪除(或舊訂閱到期後不再跳轉)。如果你用了自訂網域,可以直接改 DNS 指向新服務商的基礎架構,不必重新產碼,這是最適合搬遷的做法。
可以透過 API 產生幾百萬張 QR Code 嗎?可以,在企業方案上,搭配對應的速率限制和批次端點。做出承諾之前,請先確認你選的方案真的支援。
QR Code API 都支援 webhook 嗎?大多數企業級和很多中階方案支援。免費和入門方案常常沒有。把 webhook 用到正式環境之前,請先確認。
導入一個 QR Code API 要花多久?簡單情境(在既有應用程式裡產生一張碼):幾個小時。正式環境的整合,含錯誤處理、重試、監控和 webhook 處理:幾天。完整的企業級整合,含批次操作、自訂網域和 SSO:幾週。
如果 API 掛掉了,我的 QR Code 還能用嗎?產生和編輯會受影響。已經產生好的碼,只要服務商的跳轉基礎架構還在線上,就會繼續解析,這一塊通常和 API 的基礎架構是分開的,可靠度目標也更高。
我能完全在自己的基礎架構上跑一個 QR Code 服務嗎?靜態碼可以,每種主流語言都有現成的函式庫。帶跳轉和分析資料的動態碼你也可以自己做,但那等於是在經營一個小型 SaaS。對絕大多數團隊來說,付費給服務商比自己做便宜。
最後一句話
對於規模已經超出後台手動管理能力的業務來說,QR Code API 就是基礎架構。模式已經很成熟:產生、更新、取得分析、封存。挑一家 API 成熟度符合你需求的服務商,謹慎導入,並把碼當成一份需要長期管理的資產來對待。
了解 QR Cake 的價格與 API 存取
關於 QR Cake 團隊
由 QR Cake 團隊撰寫。我們打造的 QR Cake 是一個動態 QR Code 平台,用於可編輯的印刷活動、Canva QR Code、掃碼成效分析,以及訂閱結束後仍然可用的長期 QR Code 轉址。
進一步了解 QR Cake常見問題
- 用動態 QR Code 一定要接 API 嗎?
- 不用。大多數動態 QR Code 服務商的後台就能處理絕大多數情境,不必接 API。API 適合大規模、程式化的產生。
- 不用服務商的 API,可以自己產生 QR Code 嗎?
- 靜態碼可以。像 qrcode(Python、JavaScript)這類函式庫可以在本機產生靜態 QR Code 圖片。目的地可改、又有分析資料的動態碼,就需要一家服務商。
- 怎麼從一家 QR Code API 服務商搬到另一家?
- 在新服務商上產生新碼。舊碼會繼續指向舊服務商的伺服器,直到被刪除。如果你用了自訂網域,直接改 DNS 指向新服務商即可,不必重新產碼。
- 如果服務商的 API 掛掉了,我的 QR Code 還能用嗎?
- 產生和編輯會受影響。已經產生好的碼,只要跳轉基礎架構還在線上就會繼續解析,這一塊通常和 API 是分開的,可靠度目標也更高。
- 可以透過 API 產生幾百萬張 QR Code 嗎?
- 可以,在企業方案上,搭配對應的速率上限和批次端點。做出承諾之前,請先確認你選的方案真的支援。
- 導入一個 QR Code API 要花多久?
- 簡單情境:幾個小時。正式環境的整合,含錯誤處理、重試、監控和 webhook:幾天。完整的企業級整合,含批次操作和 SSO:幾週。
相關文章
繼續閱讀實用的 QR Code 指南、案例和最佳化技巧。
2026年9月28日閱讀時間 6 分鐘
QR Cake vs Bitly QR:動態 QR Code 行銷活動該選哪一家?
兩家都能產生 QR Code。但更值得問的問題是:碼印出來、發出去之後的那些事,哪一家做起來更順手?
繼續閱讀
2026年9月21日11 分鐘閱讀
房地產 QR Code:2026 年房仲與經紀人完整指南
房地產是和 QR Code 契合度最高的產業之一。買方走近房子的那一刻,正好是他們最好奇的時候,一張放對位置的 QR Code,比任何其他管道都更快把這份好奇轉化成資訊。
繼續閱讀
2026年9月14日12 分鐘閱讀
產品包裝上的 QR Code:2026 指南(用法、法規與陷阱)
現在大多數主流 CPG 品牌都在產品包裝上印 QR Code。真正值得問的問題不再是「要不要用」,而是「用來做什麼」,大多數團隊在這一步並沒有做好。
繼續閱讀