QR-kód API útmutató: kódok programozott generálása és kezelése (2026)
Fejlesztői útmutató a QR-kód API-khoz: mikor érdemes használni őket, gyakori műveletek, JavaScript- és Python-példák, és hogyan válassz szolgáltatót.
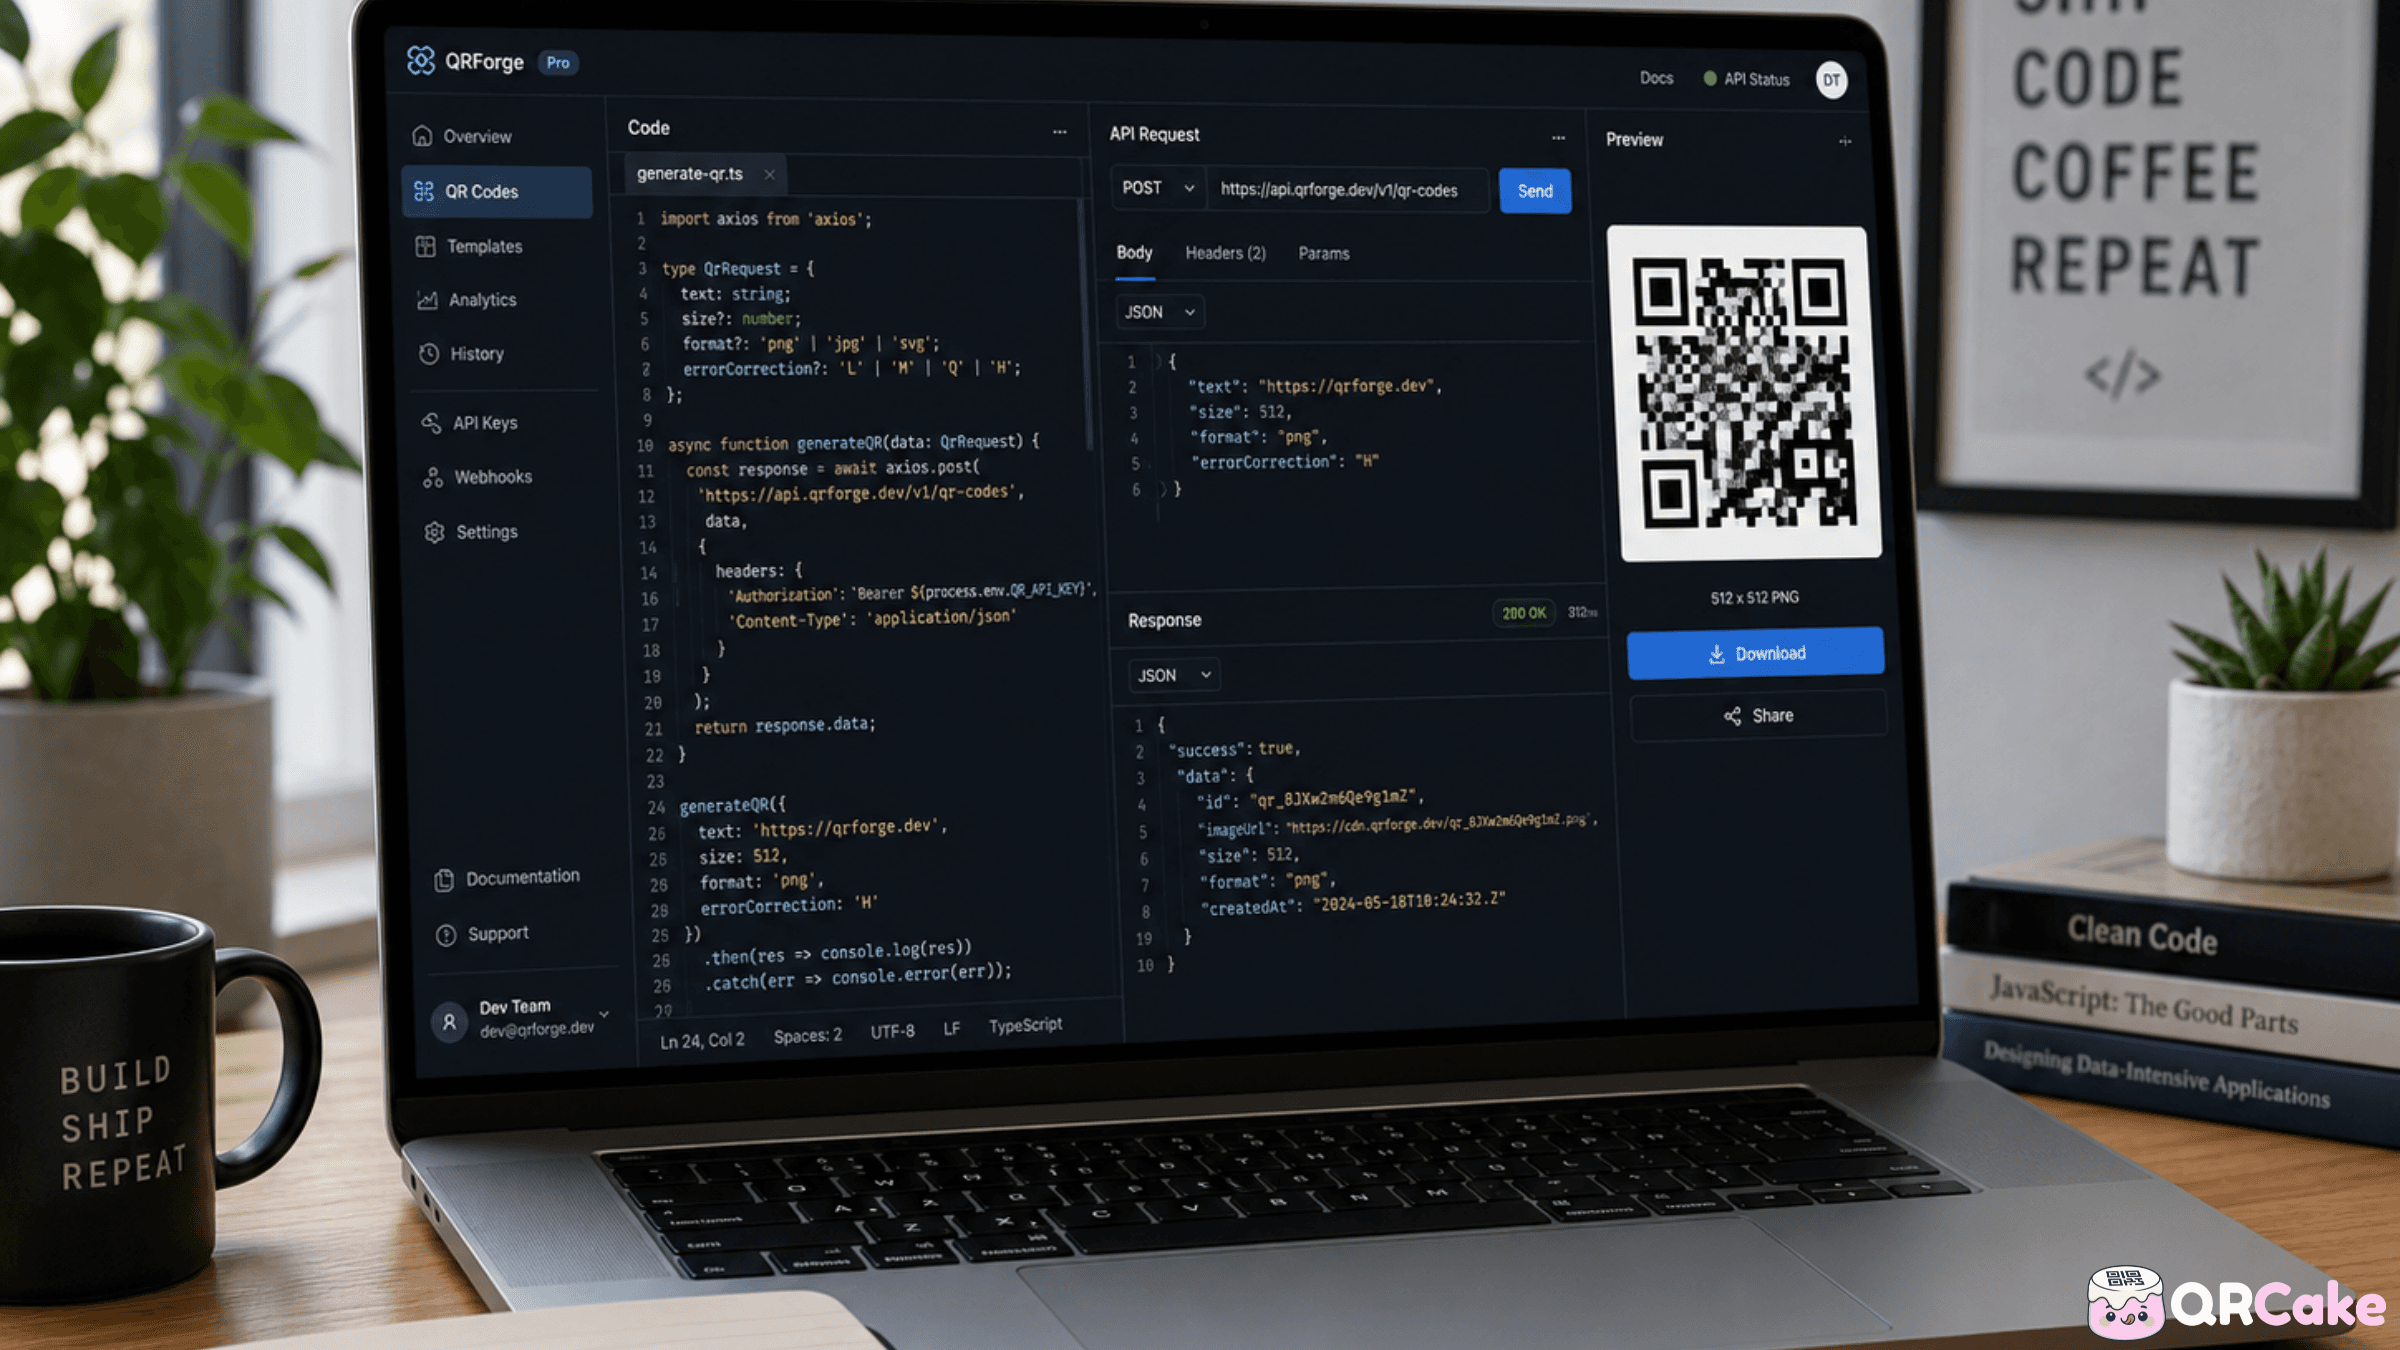
A QR API-k akkor igazán hasznosak, ha túl kell lépni azon, amit egy ember egy irányítópulton kézzel tud kezelni: vásárlónkénti vagy rendelésenkénti kódok, más rendszerekkel való integráció, adatbázishoz kötött tömeges generálás. Jól használva egy QR API lehetővé teszi, hogy a kódokat infrastruktúraként kezeld: a kódokat a saját szoftvered generálja, kezeli és követi nyomon.
Ez az útmutató bemutatja, mikor érdemes QR API-kkal dolgozni, milyen műveletek támogatottak általában, működő kódrészleteket tartalmaz, és hogyan értékelheted a szolgáltatók API-jait egymáshoz képest.
30 másodperces összefoglaló
A QR-kód API-k akkor érik meg, ha:
- Szükséged van vásárlónként vagy rendelésenként eltérő kódokra programozottan generálva (eseményjegyek, törzsvásárlói kártyák, hamisítás elleni sorozatszámok).
- QR generálást be akarsz építeni egy nagyobb rendszerbe (például a CRM-edbe, a készletkezelésedbe vagy az e-kereskedelmi platformodba).
- Nagy mennyiséget kell generálnod, amit kényelmetlen lenne irányítópulton kezelni, jellemzően havi több tucat kódnál.
- Programozottan kell frissítened a célokat például készlet, idő vagy felhasználói viselkedés alapján.
Nem érdemes ilyen rendszert használni, ha:
- Csak néhány kódra van szükséged marketinghez. A vezérlőpult gyorsabb.
- A kódok nem változnak, és a mennyiség kicsi. Az álló generálási eszközök működnek.
- Nincs fejlesztői kapacitásod az API-integráció bevezetésére, karbantartására és felügyeletére.
Gyakori QR API műveletek
A legtöbb QR API öt-hat alapműveletet tesz elérhetővé. A konkrét végpontok nevei szolgáltatóként eltérhetnek, de a struktúra hasonló.
1. Új QR-kód generálása.
POST kérésben küldj egy cél-URL-t (és opcionális metaadatokat) a szolgáltatónak; válaszként kapsz egy kódazonosítót és egy letölthető QR kép URL-t.
2. Egy meglévő dinamikus kód céljának módosítása.
PUT vagy PATCH kérés a kód végpontjára az átirányítás módosításához. Hasznos készlet-alapú célokhoz, napszak szerinti irányításhoz vagy A/B teszteléshez.
3. Egy kód elemzéseinek lekérése.
GET kérés a szkennelések száma, időbeli alakulása, földrajzi megoszlása és eszköztípus szerinti bontása lekéréséhez. Hasznos vezérlőpultokhoz vagy riportáláshoz.
4. Meglévő kódok listázása vagy keresése.
GET kérés egy lapozható listához a fiókodban lévő kódokról, opcionálisan szűréssel dátum, címke vagy cél alapján. Hasznos kezelőfelületekhez.
5. Kód törlése vagy archiválása.
DELETE eltávolítja a kódot teljesen (a kódok már nem működnek). Egyes szolgáltatók "archiválás" lehetőséget kínálnak, ami lágyabb, mert csak szünetelteti a forgalmat törlés nélkül.
6. Tömeges műveletek.
Sok szolgáltató kínál kötegelt végpontokat: egyszerre N kód létrehozása, az összes adott szűrőnek megfelelő frissítése, több kód elemzéseinek exportálása. Ezeknek saját hívási korlátai és árazási hatásai vannak.
Hitelesítési minták
A QR API-k általában három hitelesítési modell egyikét használják:
API kulcs egy fejlécben. A legegyszerűbb: minden kéréshez egy Authorization Bearer token fejlécet kell csatolni. Könnyen megvalósítható; a nehézség a kulcs cseréjének és visszavonásának kezelése.
OAuth 2.0. Bonyolultabb, de jobb több felhasználós vagy partner integrációkhoz. Token-alapú, jogosultságokra szabott, időkorlátos.
Aláírt kérések HMAC-pal. Néhány szolgáltató magas biztonságú helyzetekben ezt használja. A kliens minden kérést aláír egy titokkal és időbélyeggel, megakadályozva az újrajátszásos támadásokat.
A legtöbb esetben az API kulcs modell lesz az, amivel dolgozni fogsz. Tárold a kulcsot környezeti változókban, soha ne tedd be forráskód-kezelésbe, és időnként cseréld.
Kódpéldák
Az alábbi példák egy általános QR API-mintát követnek. Cseréld le az alap URL-t a szolgáltatód tényleges végpontjára, és igazítsd a mezőneveket annak megfelelően.
QR-kód generálása JavaScript (Node.js) használatával:
Egy tipikus Node fetch hívás POST kéréssel, JSON formátumban küldi el a cél URL-t, a címkét és a kód típusát. A válasz tartalmaz egy code_id-t és egy image_url-t, amelyeket eltárolhatsz, és később hivatkozhatsz rájuk.
QR-kód generálása Pythonban:
Ennek Python megfelelője a requests könyvtárat használja, hogy ugyanazt a JSON adatot POST-olja. Használj környezeti változót az API kulcshoz, és jelezd a hibát nem 2xx válasz esetén.
Kód céljának frissítése:
Egy PATCH kérés a kód végpontjára az új cél URL-lel megváltoztatja, hogy minden létező nyomtatott példány hova irányít.
Beolvasási elemzések lekérése:
Egy GET kérés a kód elemzési végpontjára, opcionálisan dátumtartomány paraméterekkel, visszaadja a számlálásokat és bontásokat.
Ezek szemléltető minták. Mindig konzultálj a konkrét szolgáltató dokumentációjával a valós végpontok és kérés/válasz formátumok miatt.
Gyakori API használati esetek
Azok a minták, amelyek ismételten felbukkannak valós QR API integrációkban:
Rendelésenként vagy ügyfelenként generált kódok.
E-kereskedelem: minden rendeléshez egyedi QR-kód tartozik, amely az adott ügyfél specifikus céloldalára mutat (újrendelés, értékelés kérése, szállításkövetés stb.). A kódot az API generálja a pénztárnál, a képet pedig a csomagolási sablonba ágyazzák.
Jegyenként vagy résztvevőnként generált rendezvénykódok.
Rendezvényjegyek: minden jegyhez egyedi QR-kód tartozik, amely a bejáratnál érvényesíthető. Ugyanaz az API később visszatérítési/átadási vagy rendezvény utáni követési kódokat is kibocsáthat.
Termékenkénti visszakövethetőségi kódok.
Gyártás és CPG: változó adatok nyomtatásával minden egység egyedi kódot kap, amely összekapcsolódik az egység gyártási tételével, eredetével és visszakövethetőségi adataival. Egyes szabályozások, mint a FSMA 204 és az FDA UDI megkövetelik,.
Helyszínenként vagy régiónként generált kódok.
Több telephellyel rendelkező vállalkozások: az API minden helyszínhez egy kódot hoz létre, amely a helyszín oldalára vagy bejelentkezési folyamatára mutat. A frissítések az API-n keresztül terjednek, amikor helyszínek nyitnak, zárnak vagy adataik változnak.
Készletalapú céloldalak.
Kiskereskedelem: a polccímkéken lévő QR-kódok a termék adatlapjára irányítanak, de a céloldal változik, ha a termék akciós lesz, kifogy a készlet, vagy egy új változat váltja fel. Az API a készlet eseményekre reagálva frissíti a célokat.
Hűség- és jutalomkódok.
Vendéglátás és kiskereskedelem: minden ügyfél hűségkártyája egyedi QR-kóddal rendelkezik. A kód az ügyfél hűségprofiljára mutat. Az API a regisztrációnál bocsátja ki a kódokat, és idővel frissíti az útválasztási logikát.
Hamisítás elleni kódok.
Prémium termékek: minden egység egy egyedi QR-kódot kap. Az API követi a beolvasási mintákat: ha ugyanazt a kódot több helyszínen is beolvassák (ami egy valódi egyedi kód esetén nem lehetséges), az hamisításra utalhat.
Korlátozások és tömeges műveletek
A QR API-k korlátozzák, hogy másodpercenként, percenként vagy óránként hány lekérést küldhetsz.
Tipikus lekérési korlátozások:
- Ingyenes / hobbi szintek: 60 kérés percenként.
- Középkategóriás fizetős: 1 000-10 000 kérés percenként.
- Vállalati: egyedi (általában 100 000+ kérés percenként vagy korlátlan, fair-use policy mellett).
Tömeges generáláshoz két lehetőséged van:
- Sorrendi generálás a sebességkorlátozás kezelésével. Egyedi API hívások végrehajtása egy ciklusban, közben kezelve a 429 (Túl sok kérés) válaszokat és visszalépve. Egyszerű, bármilyen mennyiségig működik, néhány ezres darabszámig.
- Tömeges végpontok. Számos szolgáltató kínál olyan végpontokat, amelyek egyetlen kérésben tömbként fogadják a kódokat. Sokkal hatékonyabb nagymennyiségű kód esetén.
Nagyon nagy mennyiséghez (milliós nagyságrendű kódszám) egyes szolgáltatók aszinkron tömeges generálást kínálnak: beadod a feladatot, lekérdezed a befejezést, majd letöltöd az eredményeket CSV-ben. Ez mindig elérhető vállalati csomagokban; néha az alacsonyabb szinteken is.
Webhookok kontra lekérdezés (polling)
A QR API-k általában két módot támogatnak a beolvasási események fogadására:
Lekérdezés (polling). Az alkalmazásod időszakosan meghívja a elemzési végpontot az új beolvasások ellenőrzésére. Egyszerű megvalósítani, de nem valós idejű, és fölöslegesen pazarol hívásokat új aktivitás hiányában.
Webhookok. A szolgáltató minden beolvasáskor (vagy beállítható ütemezés szerint) POST kérést küld a szervered egy URL-jére. Valós idejű, hatékony, de a szerverednek nyilvános végpontot kell biztosítania és meg kell erősítenie a bejövő kéréseket.
Valós idejű esetekhez (eseményjegy-ellenőrzés, csalásészlelés, azonnali ügyfélaktiválás) a webhookok nélkülözhetetlenek. Időszakos jelentésekhez a lekérdezés megfelelő.
QR API-k összehasonlítása a szolgáltatók között
A legtöbb jelentős QR szolgáltató kínál API-t, de a fejlettségük nagyon eltérő.
Mit hasonlítsunk össze:
- Dokumentáció minősége. Egy jól dokumentált API példákkal időt takarít meg a fejlesztők számára. Teszteld úgy, hogy elolvasod a dokumentációt, és megpróbálod elképzelni a legegyszerűbb eset megvalósítását.
- Kéréskorlátok. Igazítsd a szolgáltató korlátait a várható forgalmadhoz.
- Árazási modell. Kódonkénti, kérésenkénti, havi előfizetés felhasználási kerettel vagy valamilyen kombinációja.
- Webhook támogatás. Elengedhetetlen a valós idejű használati esetekhez.
- Tömeges végpont elérhetősége. Nagy volumenű integrációk esetén jelentős időmegtakarítást eredményez.
- SDK elérhetőség. Hivatalos SDK-k a használt programozási nyelvedhez jelentősen lerövidítik az integráció időtartamát.
- Kódok élettartam-politikája. Ugyanaz, mint a kezelőfelület használatánál: mi történik a kódjaiddal, ha leállítod a fizetést?
Szolgáltató megjegyzések (az írás időpontjában):
- Uniqode és qr-code-generator.com (Bitly Inc.) fejlett, vállalati szintű API-kkal rendelkeznek, amelyek széles körű funkciókat fednek le. A magasabb ár ezt tükrözi.
- QR Tiger megfizethetőbb árakon biztosít megbízható API-t.
- QR Cake fizetős csomagokban kínál API-hozzáférést; a dokumentáció és az SDK elérhetősége folyamatosan javul.
- A Bitly QR API-ja tényleg erős, ha már integrálva vagy Bitly rövid linkekhez.
A végső döntés előtt hasonlítsd össze a jelenlegi dokumentációkat és árakat. Az API-k változnak. A Legjobb QR-kód generátorok bejegyzés az átfogóbb szolgáltatói palettát ismerteti.
Biztonsági megfontolások
A QR-kód API-knál néhány specifikus biztonsági buktató van, amelyeket érdemes kiemelni:
1. API-kulcs tárolása.
Soha ne tedd közzé a kulcsokat a verziókezelőben. Használj környezeti változókat, titoktárolókat (például AWS Secrets Manager, HashiCorp Vault, Doppler) vagy a platformod beépített titoktároló rendszerét. Forgasd rendszeresen a kulcsokat, ha munkatársak távoznak vagy ha a kulcsokat véletlenül nyilvánosságra hozták.
2. Cél URL ellenőrzése.
Ha az alkalmazásod felhasználói megadhatják a QR-kódok cél URL-jét (például több ügyfelet kiszolgáló alkalmazásnál, ahol az ügyfelek saját kódokat készítenek), ellenőrizd az URL-eket. Kerüld az open-redirect támadásokat azzal, hogy nem engedsz meg tetszőleges célokat.
3. Webhook aláírásának ellenőrzése.
Ha webhookokat használsz, a szolgáltató általában titokkal aláírja a payloadokat. Ellenőrizd minden bejövő webhook aláírását; enélkül egy támadó hamisíthatja a beolvasási eseményeket.
4. Saját oldali lekéréskorlátozás.
Ha a végfelhasználóknak engedélyezed a QR-kód generálást (például ügyfél-alkalmazásban), alkalmazz saját lekéréskorlátozást. Máskülönben egy rossz szándékú szereplő könnyen kifuttathatja a szolgáltatód lekérési kvótáját.
5. Kód célpontjának auditálása.
Hosszú életű kódok esetén (csomagoláson, névjegykártyákon) naplózzunk minden célhely-változást. Ha egy támadó feltöri a szolgáltató fiókját és adathalász URL-ekre változtatja a célhelyeket, a napló az igazságügyi nyomravezető jegyzőkönyved lesz.
Gyakori QR API hibák
Hiba 1: A QR-kód generálását egyszeri beállításként kezelni. A kódokat kezelni kell: frissítések, archiválás, figyelés. Folyamatos működésre tervezd, ne csak az első létrehozásra.
Hiba 2: Nem tesztelni a lekérés limiteket. Rosszul jön ki, ha egy Black Friday kampány alatt éred el a szolgáltatód lekérési limitjét, és akkor derül ki a probléma.
Hiba 3: A QR kép tárolása a kód azonosító helyett. Mindig tárold a szolgáltató kódazonosítóját (hogy később frissíthesd vagy törölhesd a kódot). A kép csak egy gyorsítótárazott megjelenítés.
Hiba 4: Nincs újrapróbálkozási logika. Az API-k időnként hibáznak. Újrapróbálkozás és exponenciális visszatartás nélkül az átmeneti hibák tartós üzleti károkká válnak.
Hiba 5: Webhook aláírás ellenőrzésének figyelmen kívül hagyása. Aláírás ellenőrzés nélküli webhook végpont egy nyilvános URL, amit bárki hamisíthat.
Hiba 6: Szolgáltató domainjének keménykódolása a kódokban. Használj egyedi domaint (aldomain, ami a szolgáltató infrastruktúrájára mutat), így később szolgáltatót válthatsz anélkül, hogy bármilyen nyomtatott kódot módosítani kellene.
Hiba 7: Olyan kódokat generálni, amelyek staging URL-ekre mutatnak. Csomagoláson vagy ügyfeleknek kiküldött kódok staging URL-ekre mutatása tényleges kockázat. Érvényesítsd a célhelyeket.
Hiba 8: Elfelejteni frissíteni a célhelyeket, amikor URL-ek változnak. Ha a weboldal struktúrája átalakul, a dinamikus kódok minden célhelyét frissíteni kell. Könnyű ezt elfelejteni.
Gyakran ismételt kérdések
Szükségem van API-ra a dinamikus QR-kódok használatához? Nem. A legtöbb dinamikus QR szolgáltató rendelkezik olyan kezelőfelülettel, amely a legtöbb esetet API integráció nélkül kezeli. Az API-k a nagyobb volumenű, programozott generáláshoz valók.
Létrehozhatok QR-kódokat szolgáltató API-ja nélkül? Igen, statikus kódokhoz. Olyan könyvtárak, mint a qrcode (Python, JavaScript) és a pyqrcode helyileg képesek statikus QR-képeket generálni külső szolgáltatás nélkül. dinamikus kódokhoz (szerkeszthető célokkal és elemzésekkel) szükséges egy szolgáltató.
Ingyenes a QR-kód API használata? Néhány szolgáltató kínál ingyenes szinteket korlátozott kérésszámmal. A legtöbb fizetős csomag tartalmaz API-hozzáférést. Érdemes összehasonlítani az árakat kérelem- és kódalapon is.
Használhatok több QR API szolgáltatót egy alkalmazáson belül? Igen, technikailag. Minden kód ahhoz a szolgáltatóhoz kötött, amelyik létrehozta. A szolgáltatók keverése bonyolultabbá teszi a kezelést; általában jobb egyetlen szolgáltató mellett dönteni.
Hogyan válthatok egyik QR API szolgáltatóról a másikra? Új kódokat generálsz az új szolgáltatónál. A régi kódok továbbra is a régi szolgáltató szervereire mutatnak, amíg azok törlésre nem kerülnek (vagy le nem áll a régi előfizetés, és a kódok nem irányítanak tovább). Ha egyedi domaint használt, a DNS átállítható az új szolgáltató infrastruktúrájára generálás nélkül, ez a migrációbarát megoldás.
Generálhatok milliószámra QR-kódot API-n keresztül? Igen, vállalati csomagokon, megfelelő sebességkorlátokkal és tömeges végpontokkal. Mielőtt elköteleződik, ellenőrizze, hogy ez támogatott-e a választott csomagban.
Támogatják a QR API-k a webhookokat? A legtöbb vállalati és sok középszintű csomag igen. Az ingyenes és belépő szintű csomagok gyakran nem. Ezeket használat előtt ellenőrizze, ha webhookokra támaszkodik a termelési környezetben.
Mennyi ideig tart egy QR API integrációja? Egyszerű használati eset (egy kód generálása a meglévő alkalmazásban): néhány óra. Termelési szintű integráció hibakezeléssel, újrapróbálkozásokkal, monitorozással és webhook feldolgozással: több nap. Teljes vállalati integráció tömeges műveletekkel, egyedi domainekkel és SSO-val: heteket vesz igénybe.
Működni fognak a QR-kódjaim, ha az API leáll? A generálás és szerkesztés nem fog működni. A már generált kódok továbbra is feloldódnak, amíg a szolgáltató átirányító infrastruktúrája elérhető; ez általában különáll az API infrastruktúrájától, és magasabb megbízhatósági célokkal üzemel.
Teljes egészében saját infrastruktúrán futtathatok QR-kód szolgáltatást? Statikus kódokhoz igen: minden jelentősebb programnyelvhez léteznek könyvtárak. Dinamikus kódok esetén, amelyek átirányításokat és elemzéseket is tartalmaznak, magad is elkészítheted, de ilyenkor egy kisebb SaaS szolgáltatást üzemeltetsz. A legtöbb csapat számára olcsóbb egy szolgáltató díját fizetni, mint saját megoldást fejleszteni.
Összefoglalva
A QR API-k olyan infrastruktúrát jelentenek azoknak a vállalkozásoknak, amelyek túlmutatnak azon, amit egy emberi felhasználó egy irányítópulton kezelni tud. A minták jól beváltak: generálás, frissítés, elemzések lekérése, archiválás. Válassz szolgáltatót az API érési szintje alapján, amely megfelel az igényeidnek, integráld körültekintően, és kezeld a QR-kódokat mint menedzselt erőforrást idővel.
Ismerd meg a QR Cake árazását és API hozzáférését
Készen állsz a saját QR-kódod elkészítésére?
Hozz létre egy dinamikus QR-kódot, amelyet nyomtatás után is szerkeszthetsz. Ingyen kezdheted, bankkártya nélkül, korlátlan beolvasással, és a kódjaid soha nem járnak le.
A QR Cake csapatáról
Írta a QR Cake csapata, az emberek, akik a QR Cake-et építik: egy dinamikus QR-kód-platformot, amelyet szerkeszthető nyomtatott kampányokhoz, Canva QR-kódokhoz, beolvasási elemzésekhez és olyan tartós QR-átirányításokhoz használnak, amelyek az előfizetés lejárta után is működnek.
Tudj meg többet a QR Cake-rőlGyakran ismételt kérdések
- Szükségem van API-ra a dinamikus QR-kódok használatához?
- Nem. A legtöbb dinamikus QR szolgáltató rendelkezik irányítópulttal, amely a legtöbb használati esetet API integráció nélkül kezeli. Az API-k a programozott, nagy léptékű generáláshoz valók.
- Lehet QR-kódokat generálni a szolgáltató API-ja nélkül?
- Igen, statikus kódok esetén. Olyan könyvtárak, mint a qrcode (Python, JavaScript), helyben generálnak statikus QR képeket. Dinamikus kódok esetén, amelyek szerkeszthető célokat és elemzéseket tartalmaznak, szükséged van szolgáltatóra.
- Hogyan válthatok egyik QR API szolgáltatóról a másikra?
- Generálj új kódokat az új szolgáltatónál. A régi kódok továbbra is az eredeti szolgáltató szervereire mutatnak, amíg törlik őket. Ha egyéni domaint használsz, változtasd meg a DNS-t, hogy az új szolgáltatóra mutasson, így a kódokat nem kell újragenerálni.
- Működni fognak a QR-kódjaim, ha a szolgáltató API-ja leáll?
- Generálás és szerkesztés nem működik. A már generált kódok továbbra is használhatók, amíg az átirányítási infrastruktúra elérhető; ez általában független az API-tól, és megbízhatósági céljai magasabbak.
- Generálhatok milliószámra QR-kódot API-n keresztül?
- Igen, vállalati csomagokon, megfelelő kérési limittel és tömeges műveleteket támogató végpontokkal. Indulás előtt győződj meg róla, hogy a választott csomagban elérhető ez a lehetőség.
- Mennyi időbe telik egy QR API integrálása?
- Egyszerű esetben néhány óra. Éles, hibakezeléssel, újrapróbálkozással, monitorozással és webhookokkal felszerelt integráció: néhány nap. Teljes vállalati integráció tömeges műveletekkel és egyszeri bejelentkezéssel (SSO): hetek.
Kapcsolódó cikkek
Olvass tovább gyakorlati QR-kód útmutatókat, példákat és optimalizálási tippeket.
QR Cake vs Bitly QR: Melyik jobb a dinamikus QR-kampányokhoz?
Mindkét platform képes QR-kódok generálására. A sokkal fontosabb kérdés azonban az, hogy melyik illik jobban a kód nyomtatása és közzététele utáni munkafolyamataidhoz.
QR-kódok az ingatlanértékesítésben: Teljes 2026-os útmutató ügynököknek és brókereknek
Az ingatlanpiac az egyik legjobban testhezálló terület a QR-kódok számára. A vevők pontosan akkor érnek oda egy ingatlanhoz, amikor a legkíváncsibbak, és egy jól elhelyezett kód gyorsabban juttatja el őket az információhoz, mint bármely más csatorna.
QR-kódok a termékcsomagoláson: 2026-os útmutató (felhasználási esetek, szabályozások és buktatók)
A legtöbb jelentős CPG márka ma már QR-kódokkal ellátott termékeket szállít. A kérdés már nem az, hogy használjunk-e kódot, hanem az, hogy mire, és ebben a legtöbb csapat alulteljesít.