QR 코드 API 가이드: 코드 생성·관리 자동화하기 (2026)
QR Cake Team게시일:
개발자를 위한 QR 코드 API 가이드예요. 언제 써야 하는지, 자주 쓰는 작업들, JavaScript와 Python 코드 예시, 그리고 제공자를 어떻게 비교할지까지 정리했어요.
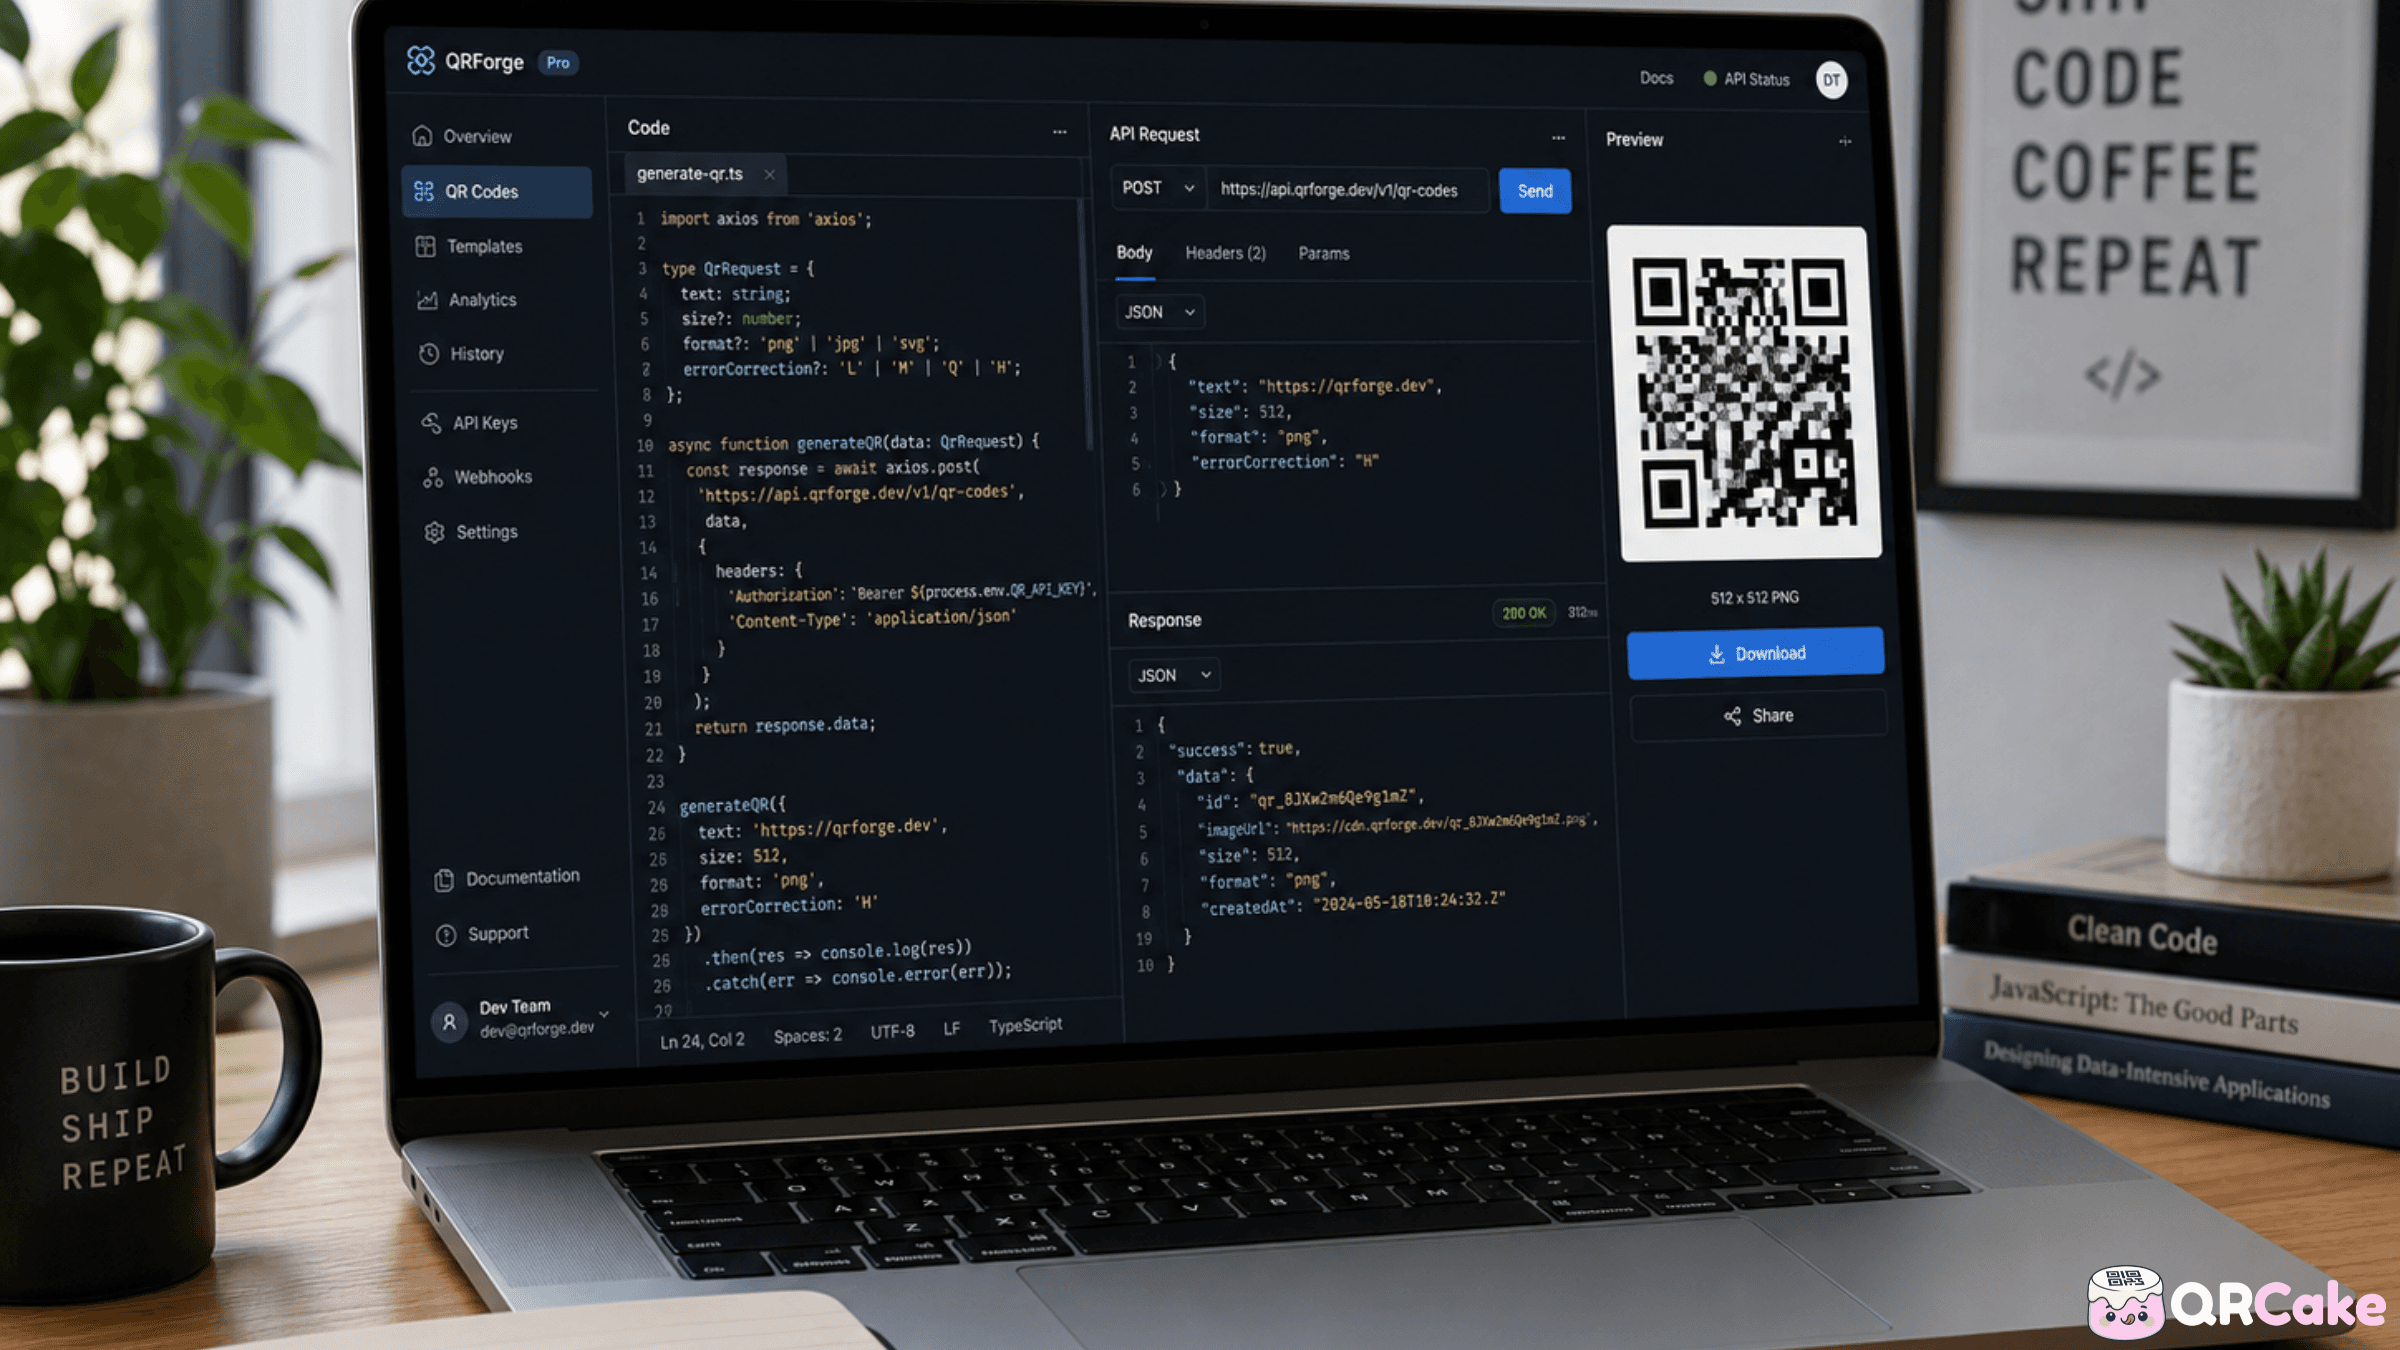
대부분의 QR 코드 활용 사례(메뉴, 명함, 마케팅용 코드 몇십 개)는 QR 생성 플랫폼의 대시보드 UI로도 충분히 처리할 수 있어요. 클릭하고, URL 붙여넣고, 이미지 받고, 끝.
QR API가 진가를 발휘하는 건, 사람이 대시보드에서 클릭하며 처리할 수 있는 규모를 넘어서야 할 때예요. 고객별 코드, 주문별 코드, 다른 시스템과의 통합, 데이터베이스 연동 대량 생성 같은 경우죠. 잘 활용하면 QR API 덕분에 코드를 인프라처럼 다룰 수 있어요: 여러분의 소프트웨어가 생성하고, 관리하고, 추적하는 거예요.
이 가이드에서는 어떤 경우에 QR API에 엔지니어링 노력을 들일 가치가 있는지, 보통 어떤 작업들을 지원하는지, 실제로 동작하는 코드 예시, 그리고 제공자별 API를 어떻게 비교 평가할지 다뤄볼게요.
QR 코드 API가 가치 있는 경우:
오버킬인 경우:
대부분의 QR API는 5~6가지 핵심 작업을 노출해요. 엔드포인트 이름은 제공자마다 다르지만 형태는 비슷해요.
1. 새 QR 코드 생성.
연결 URL(과 선택적인 메타데이터)을 제공자에게 POST로 보내면, 코드 ID와 다운로드 가능한 QR 이미지 URL을 응답으로 받아요.
2. 기존 동적 코드의 연결 페이지 변경.
코드 엔드포인트에 PUT 또는 PATCH 요청을 보내서 어디로 페이지가 이동할지 바꿔요. 재고 기반 연결 페이지, 시간대별 라우팅, A/B 테스트 등에 유용해요.
3. 코드 분석 데이터 조회.
특정 코드의 스캔 수, 시계열, 지역 분포, 디바이스 비율 등을 GET으로 가져와요. 대시보드 통합이나 리포팅에 유용해요.
4. 기존 코드 목록 조회 또는 검색.
계정 안의 코드들을 페이지네이션된 목록으로 GET해 와요. 날짜, 태그, 연결 페이지로 필터링도 가능해요. 관리 인터페이스에 유용해요.
5. 코드 삭제 또는 보관.
DELETE는 코드를 완전히 제거해요(코드가 더 이상 동작하지 않아요). 일부 제공자는 "보관(archive)"을 제공해서, 삭제하지 않고 일시 중지하는 더 부드러운 대안도 있어요.
6. 대량 작업.
많은 제공자가 배치 엔드포인트를 제공해요. 한 번에 N개의 코드 생성, 필터에 맞는 코드 일괄 업데이트, 여러 코드의 분석 데이터 내보내기 등이요. 별도의 요청 한도와 가격 정책이 적용돼요.
QR API는 보통 세 가지 인증 모델 중 하나를 써요:
헤더에 API 키. 가장 단순해요. 모든 요청에 Authorization Bearer 토큰 헤더를 넣어요. 구현은 쉬워요. 단점은 키 로테이션과 폐기 관리예요.
OAuth 2.0. 더 복잡하지만 멀티유저나 파트너 연동에 좋아요. 토큰 기반에, 범위(scope) 제어와 시간 제한이 있어요.
HMAC로 서명된 요청. 일부 제공자가 고보안 시나리오에 사용해요. 클라이언트가 시크릿과 타임스탬프로 각 요청에 서명해서 재전송 공격을 막아요.
대부분의 경우엔 API 키 모델을 쓰게 돼요. 키는 환경 변수에 저장하고, 절대 소스 관리에 커밋하지 말고, 주기적으로 로테이션하세요.
아래 예시들은 일반적인 QR API 패턴을 사용해요. 베이스 URL은 사용하는 제공자의 실제 엔드포인트로, 필드 이름은 거기에 맞게 조정하세요.
JavaScript(Node.js)로 코드 생성:
전형적인 Node fetch 호출은 연결 URL, 라벨, 코드 유형을 JSON으로 POST해요. 응답에는 저장하고 참조할 수 있는 code_id와 image_url이 들어 있어요.
Python으로 코드 생성:
Python에서는 requests 라이브러리로 동일한 JSON 페이로드를 POST해요. API 키는 환경 변수로 관리하고, 2xx가 아닌 응답에는 예외를 발생시키세요.
코드의 연결 페이지 변경:
코드 엔드포인트에 PATCH 요청을 보내면서 새 연결 URL을 함께 보내면, 이미 인쇄된 모든 사본이 그 즉시 새 위치로 페이지를 이동시켜줘요.
스캔 분석 데이터 가져오기:
해당 코드의 분석 엔드포인트에 GET 요청을 보내고, 선택적으로 날짜 범위 쿼리 파라미터를 넣으면, 카운트와 분포가 응답으로 와요.
위 내용은 일반적인 패턴 예시예요. 실제 엔드포인트와 요청/응답 형식은 반드시 사용하는 제공자의 문서를 확인하세요.
실무에서 반복적으로 등장하는 QR API 통합 패턴들이에요:
주문별 또는 고객별 코드.
이커머스: 모든 주문이 그 주문에 고유한 QR 코드와 함께 배송돼요. 코드는 그 고객의 전용 연결 페이지(재주문, 리뷰 요청, 배송 추적 등)로 이동시켜요. 체크아웃 시점에 API로 코드를 생성하고, 이미지를 패키징 템플릿에 임베드해요.
티켓별 또는 참가자별 이벤트 코드.
이벤트 티켓팅: 모든 티켓이 고유한 QR 코드를 받고, 입장 시 검증에 쓰여요. 같은 API로 나중에 환불/양도 코드를 발급하거나, 이벤트 후속 코드를 만들 수도 있어요.
제품별 추적 코드.
제조와 CPG: 가변 데이터 인쇄로 각 유닛에 고유 코드를 붙이고, 그 유닛의 배치, 원산지, 추적 데이터에 연결해요. FSMA 204, FDA UDI 같은 규제에서 요구되는 경우도 있어요.
지점별 또는 지역별 코드.
멀티 로케이션 비즈니스: API가 지점별로 코드를 생성하고, 연결 페이지는 그 지점의 페이지나 체크인 플로우로 설정해요. 지점이 오픈, 폐쇄, 정보 변경될 때 API로 업데이트가 전파돼요.
재고 기반 연결 페이지.
리테일: 진열대 라벨의 QR 코드가 제품 상세 페이지로 이동시켜요. 단, 제품이 세일에 들어가거나, 품절되거나, 새 변형으로 교체되면 연결 페이지가 바뀌어요. API가 재고 이벤트에 반응해서 연결 페이지를 업데이트해요.
로열티 및 리워드 코드.
호스피탈리티와 리테일: 각 고객의 로열티 카드에 고유한 QR이 있어요. 그 코드는 해당 고객의 로열티 프로필로 연결돼요. API가 가입 시 코드를 발급하고, 시간이 지나면서 라우팅 로직을 업데이트해요.
위조 방지 코드.
프리미엄 상품: 각 유닛이 고유한 QR을 받아요. API가 스캔 패턴을 추적해서, ‘같은’ 코드가 여러 위치에서 동시에 스캔되면(진짜 고유 코드라면 불가능한 일이에요) 위조 가능성으로 플래그를 표시해요.
QR API에는 요청 한도가 있어요. 초당, 분당, 시간당 요청 가능한 횟수에 제한이 있어요.
일반적인 요청 한도:
대량 생성에는 두 가지 옵션이 있어요:
아주 큰 규모(수백만 개의 코드)에서는 일부 제공자가 비동기 대량 생성을 지원해요: 작업을 제출하고, 완료를 폴링하고, 결과 CSV를 다운로드하는 방식이에요. 엔터프라이즈 플랜에는 보통 있고, 하위 플랜에도 가끔 있어요.
QR API는 보통 스캔 이벤트를 받는 두 가지 방식을 지원해요:
폴링. 애플리케이션이 주기적으로 분석 엔드포인트를 호출해서 새 스캔이 있는지 확인해요. 구현은 단순하지만, 실시간성이 떨어지고 활동이 없을 때는 호출이 낭비돼요.
웹훅. 스캔이 일어날 때마다(또는 설정한 주기로) 제공자가 여러분 서버의 URL로 POST를 보내요. 실시간이고 효율적이지만, 서버가 공개 엔드포인트를 노출하고 들어오는 요청을 검증해야 해요.
실시간이 필요한 사용 사례(이벤트 티켓팅, 사기 탐지, 즉시 고객 인게이지먼트 트리거 등)에는 웹훅이 필수예요. 주기적 리포팅이라면 폴링도 괜찮아요.
대부분의 주요 QR 제공자가 API를 제공하긴 하지만, 성숙도는 정말 천차만별이에요.
비교할 항목들:
제공자 메모(작성 시점 기준):
계약 전에는 현재 문서와 가격을 비교해보세요. API는 계속 바뀌어요. 최고의 QR 코드 생성기 글에서 제공자 전반을 다루고 있어요.
QR 코드 API에는 짚고 갈 만한 특정 보안 함정들이 있어요:
1. API 키 저장.
키를 절대 소스 관리에 커밋하지 마세요. 환경 변수, 시크릿 매니저(AWS Secrets Manager, HashiCorp Vault, Doppler), 또는 플랫폼의 내장 시크릿 기능을 쓰세요. 직원이 퇴사하거나 키가 실수로 노출됐을 때는 로테이션하세요.
2. 연결 URL 검증.
여러분 애플리케이션 사용자가 QR 코드의 연결 URL을 지정할 수 있다면(예: 고객들이 자기 코드를 만드는 멀티테넌트 앱), URL을 반드시 검증하세요. 임의 연결을 허용하지 않아서 오픈 리다이렉트 공격을 막아야 해요.
3. 웹훅 서명 검증.
웹훅을 쓴다면, 제공자가 보통 시크릿으로 페이로드에 서명해요. 들어오는 모든 웹훅의 서명을 검증하세요. 이게 없으면 공격자가 스캔 이벤트를 위조할 수 있어요.
4. 여러분 쪽의 요청 한도.
최종 사용자에게 QR 생성을 노출한다면(예: 고객 대상 앱), 여러분 쪽 요청 한도도 구현하세요. 안 그러면 한 명의 악성 사용자가 제공자 한도 쿼터를 다 써버릴 수 있어요.
5. 코드 연결 페이지 감사 로그.
오래 사용되는 코드(패키징, 명함 등)에 대해서는 모든 연결 페이지 변경을 로깅하세요. 공격자가 제공자 계정을 탈취해서 연결 페이지를 피싱 URL로 바꿔도, 감사 로그가 포렌식 기록이 돼줘요.
실수 1: QR 생성을 일회성 세팅으로 취급하는 거예요. 코드는 관리가 필요해요. 업데이트, 보관, 모니터링이 필요해요. 초기 생성만이 아니라 지속적인 운영을 염두에 두고 설계하세요.
실수 2: 요청 한도를 테스트하지 않는 거예요. 블랙 프라이데이 캠페인 도중에 제공자 요청 한도에 부딪히면 정말 최악의 타이밍에 문제를 발견하는 거예요.
실수 3: 코드 ID 대신 QR 이미지를 저장하는 거예요. 항상 제공자의 코드 ID를 저장하세요(나중에 업데이트하거나 삭제할 수 있으려면요). 이미지는 캐시된 렌더에 불과해요.
실수 4: 재시도 로직이 없는 거예요. API는 가끔 실패해요. 지수 백오프 재시도가 없으면 일시적 실패가 영구적 비즈니스 실패가 돼요.
실수 5: 웹훅 서명 검증을 무시하는 거예요. 서명 검증이 없는 웹훅 엔드포인트는 누구나 위조할 수 있는 공개 URL이나 마찬가지예요.
실수 6: 코드에 제공자 도메인을 하드코딩하는 거예요. 커스텀 도메인(제공자 인프라를 가리키는 여러분의 서브도메인)을 쓰세요. 그래야 나중에 인쇄된 코드 하나 안 바꾸고도 제공자를 갈아탈 수 있어요.
실수 7: 스테이징 URL을 가리키는 코드를 생성하는 거예요. 패키징에 인쇄되거나 고객에게 배송된 코드가 스테이징 URL을 가리키는 건 실제로 일어나는 위험이에요. 연결 페이지를 꼭 검증하세요.
실수 8: URL이 바뀔 때 연결 페이지 업데이트를 잊는 거예요. 사이트 리뉴얼로 URL 구조가 바뀌면, 모든 동적 코드의 연결 페이지를 업데이트해야 해요. 놓치기 쉬워요.
동적 QR 코드를 쓰려면 API가 필요해요? 아뇨. 대부분의 동적 QR 제공자는 대시보드로도 대부분의 사용 사례를 처리할 수 있어요. API는 규모 있는 프로그래밍 방식 생성에 필요해요.
제공자 API 없이 QR 코드를 만들 수 있어요? 정적 코드라면 가능해요. qrcode(Python, JavaScript)이나 pyqrcode 같은 라이브러리는 외부 서비스 없이 로컬에서 정적 QR 이미지를 만들어요. 편집 가능한 연결 페이지와 분석이 있는 동적 코드는 제공자가 필요해요.
QR 코드 API를 무료로 쓸 수 있나요? 일부 제공자는 요청 한도가 있는 무료 플랜을 제공해요. 대부분의 유료 플랜에 API 접근이 포함돼 있어요. 코드당뿐 아니라 요청당 가격도 함께 비교하세요.
한 애플리케이션에서 여러 QR API 제공자를 같이 쓸 수 있어요? 기술적으로는 가능해요. 각 코드는 그걸 생성한 제공자에 묶여 있어요. 제공자를 섞으면 관리가 더 복잡해지니, 보통은 하나로 표준화하는 게 좋아요.
한 QR API 제공자에서 다른 제공자로 어떻게 이전하나요? 새 제공자에서 새 코드를 생성해요. 기존 코드는 삭제되거나(또는 구독 종료 시 페이지 이동이 멈추거나) 할 때까지 기존 제공자의 서버를 계속 가리켜요. 커스텀 도메인을 썼다면, 코드를 재생성하지 않고 DNS를 새 제공자 인프라로 바꿔주기만 해도 돼요. 이게 이전 친화적인 방식이에요.
API로 수백만 개의 QR 코드를 만들 수 있나요? 적절한 요청 한도와 대량 엔드포인트가 있는 엔터프라이즈 플랜에서는 가능해요. 계약 전에 선택한 플랜에서 지원하는지 꼭 확인하세요.
QR API들은 웹훅을 지원하나요? 대부분의 엔터프라이즈와 많은 중간 플랜은 지원해요. 무료와 입문 플랜은 보통 지원하지 않아요. 프로덕션 용도로 웹훅에 의존하기 전에 확인하세요.
QR API를 통합하는 데 얼마나 걸려요? 단순한 사용 사례(기존 앱에서 코드 하나 생성하기): 몇 시간. 에러 처리, 재시도, 모니터링, 웹훅 처리까지 갖춘 프로덕션급 통합: 며칠. 대량 작업, 커스텀 도메인, SSO까지 갖춘 풀 엔터프라이즈 통합: 몇 주.
API가 다운되면 제 QR 코드도 작동을 멈추나요? 생성과 편집은 동작하지 않아요. 이미 생성된 코드들은 제공자의 페이지 이동 인프라가 살아있는 한 계속 동작해요. 이쪽은 보통 API 인프라와 분리되어 있고 신뢰성 목표가 더 높아요.
QR 코드 서비스를 완전히 자체 인프라에서 돌릴 수 있어요? 정적 코드라면 가능해요. 주요 언어마다 라이브러리가 있어요. 페이지 이동과 분석이 있는 동적 코드도 직접 구축할 수 있지만, 그러면 사실상 작은 SaaS를 운영하는 셈이 돼요. 대부분의 팀에는 직접 구축보다 제공자에게 돈을 내는 쪽이 더 저렴해요.
QR API는, 사람이 대시보드에서 관리할 수 있는 범위를 넘어 확장하는 비즈니스를 위한 인프라예요. 패턴은 잘 정립돼 있어요: 생성, 업데이트, 분석 데이터 조회, 보관. API 성숙도가 여러분 요구에 맞는 제공자를 고르고, 신중하게 통합하고, 코드를 시간에 걸쳐 관리되는 자원으로 다뤄보세요.
QR Cake의 가격과 API 접근 알아보기
QR API가 진가를 발휘하는 건, 사람이 대시보드에서 클릭하며 처리할 수 있는 규모를 넘어서야 할 때예요. 고객별 코드, 주문별 코드, 다른 시스템과의 통합, 데이터베이스 연동 대량 생성 같은 경우죠. 잘 활용하면 QR API 덕분에 코드를 인프라처럼 다룰 수 있어요: 여러분의 소프트웨어가 생성하고, 관리하고, 추적하는 거예요.
이 가이드에서는 어떤 경우에 QR API에 엔지니어링 노력을 들일 가치가 있는지, 보통 어떤 작업들을 지원하는지, 실제로 동작하는 코드 예시, 그리고 제공자별 API를 어떻게 비교 평가할지 다뤄볼게요.
30초 요약
QR 코드 API가 가치 있는 경우:
- 고객별 또는 주문별 코드를 프로그래밍 방식으로 생성해야 하는 경우(이벤트 티켓, 멤버십 카드, 위조 방지 일련번호 등).
- QR 생성을 더 큰 시스템에 통합하는 경우(CRM, 재고 관리, 이커머스 플랫폼 등).
- 대시보드로 처리하기 힘든 규모로 생성하는 경우, 보통 한 달에 코드 몇십 개를 넘는 수준이에요.
- 연결 페이지를 프로그래밍 방식으로 업데이트해야 하는 경우(재고, 시간, 사용자 행동에 따라).
오버킬인 경우:
- 마케팅용 코드가 몇 개 정도만 필요한 경우. 대시보드가 더 빨라요.
- 코드가 변하지 않고 양도 적다면, 정적 생성 도구로도 충분해요.
- API 연동을 구현하고 유지보수, 모니터링할 엔지니어링 여력이 없는 경우.
자주 쓰는 QR API 작업들
대부분의 QR API는 5~6가지 핵심 작업을 노출해요. 엔드포인트 이름은 제공자마다 다르지만 형태는 비슷해요.
1. 새 QR 코드 생성.
연결 URL(과 선택적인 메타데이터)을 제공자에게 POST로 보내면, 코드 ID와 다운로드 가능한 QR 이미지 URL을 응답으로 받아요.
2. 기존 동적 코드의 연결 페이지 변경.
코드 엔드포인트에 PUT 또는 PATCH 요청을 보내서 어디로 페이지가 이동할지 바꿔요. 재고 기반 연결 페이지, 시간대별 라우팅, A/B 테스트 등에 유용해요.
3. 코드 분석 데이터 조회.
특정 코드의 스캔 수, 시계열, 지역 분포, 디바이스 비율 등을 GET으로 가져와요. 대시보드 통합이나 리포팅에 유용해요.
4. 기존 코드 목록 조회 또는 검색.
계정 안의 코드들을 페이지네이션된 목록으로 GET해 와요. 날짜, 태그, 연결 페이지로 필터링도 가능해요. 관리 인터페이스에 유용해요.
5. 코드 삭제 또는 보관.
DELETE는 코드를 완전히 제거해요(코드가 더 이상 동작하지 않아요). 일부 제공자는 "보관(archive)"을 제공해서, 삭제하지 않고 일시 중지하는 더 부드러운 대안도 있어요.
6. 대량 작업.
많은 제공자가 배치 엔드포인트를 제공해요. 한 번에 N개의 코드 생성, 필터에 맞는 코드 일괄 업데이트, 여러 코드의 분석 데이터 내보내기 등이요. 별도의 요청 한도와 가격 정책이 적용돼요.
인증 패턴
QR API는 보통 세 가지 인증 모델 중 하나를 써요:
헤더에 API 키. 가장 단순해요. 모든 요청에 Authorization Bearer 토큰 헤더를 넣어요. 구현은 쉬워요. 단점은 키 로테이션과 폐기 관리예요.
OAuth 2.0. 더 복잡하지만 멀티유저나 파트너 연동에 좋아요. 토큰 기반에, 범위(scope) 제어와 시간 제한이 있어요.
HMAC로 서명된 요청. 일부 제공자가 고보안 시나리오에 사용해요. 클라이언트가 시크릿과 타임스탬프로 각 요청에 서명해서 재전송 공격을 막아요.
대부분의 경우엔 API 키 모델을 쓰게 돼요. 키는 환경 변수에 저장하고, 절대 소스 관리에 커밋하지 말고, 주기적으로 로테이션하세요.
코드 예시
아래 예시들은 일반적인 QR API 패턴을 사용해요. 베이스 URL은 사용하는 제공자의 실제 엔드포인트로, 필드 이름은 거기에 맞게 조정하세요.
JavaScript(Node.js)로 코드 생성:
전형적인 Node fetch 호출은 연결 URL, 라벨, 코드 유형을 JSON으로 POST해요. 응답에는 저장하고 참조할 수 있는 code_id와 image_url이 들어 있어요.
Python으로 코드 생성:
Python에서는 requests 라이브러리로 동일한 JSON 페이로드를 POST해요. API 키는 환경 변수로 관리하고, 2xx가 아닌 응답에는 예외를 발생시키세요.
코드의 연결 페이지 변경:
코드 엔드포인트에 PATCH 요청을 보내면서 새 연결 URL을 함께 보내면, 이미 인쇄된 모든 사본이 그 즉시 새 위치로 페이지를 이동시켜줘요.
스캔 분석 데이터 가져오기:
해당 코드의 분석 엔드포인트에 GET 요청을 보내고, 선택적으로 날짜 범위 쿼리 파라미터를 넣으면, 카운트와 분포가 응답으로 와요.
위 내용은 일반적인 패턴 예시예요. 실제 엔드포인트와 요청/응답 형식은 반드시 사용하는 제공자의 문서를 확인하세요.
자주 보는 API 활용 사례
실무에서 반복적으로 등장하는 QR API 통합 패턴들이에요:
주문별 또는 고객별 코드.
이커머스: 모든 주문이 그 주문에 고유한 QR 코드와 함께 배송돼요. 코드는 그 고객의 전용 연결 페이지(재주문, 리뷰 요청, 배송 추적 등)로 이동시켜요. 체크아웃 시점에 API로 코드를 생성하고, 이미지를 패키징 템플릿에 임베드해요.
티켓별 또는 참가자별 이벤트 코드.
이벤트 티켓팅: 모든 티켓이 고유한 QR 코드를 받고, 입장 시 검증에 쓰여요. 같은 API로 나중에 환불/양도 코드를 발급하거나, 이벤트 후속 코드를 만들 수도 있어요.
제품별 추적 코드.
제조와 CPG: 가변 데이터 인쇄로 각 유닛에 고유 코드를 붙이고, 그 유닛의 배치, 원산지, 추적 데이터에 연결해요. FSMA 204, FDA UDI 같은 규제에서 요구되는 경우도 있어요.
지점별 또는 지역별 코드.
멀티 로케이션 비즈니스: API가 지점별로 코드를 생성하고, 연결 페이지는 그 지점의 페이지나 체크인 플로우로 설정해요. 지점이 오픈, 폐쇄, 정보 변경될 때 API로 업데이트가 전파돼요.
재고 기반 연결 페이지.
리테일: 진열대 라벨의 QR 코드가 제품 상세 페이지로 이동시켜요. 단, 제품이 세일에 들어가거나, 품절되거나, 새 변형으로 교체되면 연결 페이지가 바뀌어요. API가 재고 이벤트에 반응해서 연결 페이지를 업데이트해요.
로열티 및 리워드 코드.
호스피탈리티와 리테일: 각 고객의 로열티 카드에 고유한 QR이 있어요. 그 코드는 해당 고객의 로열티 프로필로 연결돼요. API가 가입 시 코드를 발급하고, 시간이 지나면서 라우팅 로직을 업데이트해요.
위조 방지 코드.
프리미엄 상품: 각 유닛이 고유한 QR을 받아요. API가 스캔 패턴을 추적해서, ‘같은’ 코드가 여러 위치에서 동시에 스캔되면(진짜 고유 코드라면 불가능한 일이에요) 위조 가능성으로 플래그를 표시해요.
요청 한도(rate limit)와 대량 작업
QR API에는 요청 한도가 있어요. 초당, 분당, 시간당 요청 가능한 횟수에 제한이 있어요.
일반적인 요청 한도:
- 무료/취미용 플랜: 분당 60건.
- 중간 유료 플랜: 분당 1,000~10,000건.
- 엔터프라이즈: 맞춤(보통 분당 10만 건 이상, 또는 공정 사용 정책 하 무제한).
대량 생성에는 두 가지 옵션이 있어요:
- 요청 한도 처리를 곁들인 순차 생성. 루프 안에서 개별 API 호출을 하고, 429(Too Many Requests) 응답이 오면 백오프를 해요. 단순하고, 몇천 개 정도까지의 어떤 양이든 동작해요.
- 대량 엔드포인트. 많은 제공자가 한 번의 요청에 코드 배열을 받는 엔드포인트를 제공해요. 대량에서 훨씬 효율적이에요.
아주 큰 규모(수백만 개의 코드)에서는 일부 제공자가 비동기 대량 생성을 지원해요: 작업을 제출하고, 완료를 폴링하고, 결과 CSV를 다운로드하는 방식이에요. 엔터프라이즈 플랜에는 보통 있고, 하위 플랜에도 가끔 있어요.
웹훅과 폴링
QR API는 보통 스캔 이벤트를 받는 두 가지 방식을 지원해요:
폴링. 애플리케이션이 주기적으로 분석 엔드포인트를 호출해서 새 스캔이 있는지 확인해요. 구현은 단순하지만, 실시간성이 떨어지고 활동이 없을 때는 호출이 낭비돼요.
웹훅. 스캔이 일어날 때마다(또는 설정한 주기로) 제공자가 여러분 서버의 URL로 POST를 보내요. 실시간이고 효율적이지만, 서버가 공개 엔드포인트를 노출하고 들어오는 요청을 검증해야 해요.
실시간이 필요한 사용 사례(이벤트 티켓팅, 사기 탐지, 즉시 고객 인게이지먼트 트리거 등)에는 웹훅이 필수예요. 주기적 리포팅이라면 폴링도 괜찮아요.
제공자별 QR API 비교
대부분의 주요 QR 제공자가 API를 제공하긴 하지만, 성숙도는 정말 천차만별이에요.
비교할 항목들:
- 문서 품질. 예시가 잘 갖춰진 API 문서는 엔지니어링 시간을 아껴줘요. 문서를 읽고, 가장 단순한 사례를 구현한다고 상상해보는 식으로 테스트해보세요.
- 요청 한도. 예상 사용량과 제공자 한도를 맞춰보세요.
- 가격 모델. 코드당, 요청당, 월 구독(사용량 포함), 또는 이들의 조합이 있어요.
- 웹훅 지원. 실시간 사용 사례에는 필수예요.
- 대량 엔드포인트 제공 여부. 대량 통합에서 엄청난 시간을 아껴줘요.
- SDK 제공 여부. 여러분이 쓰는 언어의 공식 SDK가 있으면 통합 시간이 크게 줄어요.
- 코드 수명 정책. 대시보드 사용과 같아요: 결제를 멈추면 코드는 어떻게 될까요?
제공자 메모(작성 시점 기준):
- Uniqode와 qr-code-generator.com(Bitly Inc.)는 폭넓은 기능을 갖춘 성숙한 엔터프라이즈급 API를 제공해요. 가격에 그게 반영돼 있어요.
- QR Tiger는 더 접근하기 쉬운 가격에 탄탄한 API를 제공해요.
- QR Cake는 유료 플랜에서 API 접근을 제공해요. 문서와 SDK가 계속 개선되고 있어요.
- Bitly의 QR API는 이미 Bitly의 단축 링크와 통합되어 있다면 정말 강력해요.
계약 전에는 현재 문서와 가격을 비교해보세요. API는 계속 바뀌어요. 최고의 QR 코드 생성기 글에서 제공자 전반을 다루고 있어요.
보안 고려사항
QR 코드 API에는 짚고 갈 만한 특정 보안 함정들이 있어요:
1. API 키 저장.
키를 절대 소스 관리에 커밋하지 마세요. 환경 변수, 시크릿 매니저(AWS Secrets Manager, HashiCorp Vault, Doppler), 또는 플랫폼의 내장 시크릿 기능을 쓰세요. 직원이 퇴사하거나 키가 실수로 노출됐을 때는 로테이션하세요.
2. 연결 URL 검증.
여러분 애플리케이션 사용자가 QR 코드의 연결 URL을 지정할 수 있다면(예: 고객들이 자기 코드를 만드는 멀티테넌트 앱), URL을 반드시 검증하세요. 임의 연결을 허용하지 않아서 오픈 리다이렉트 공격을 막아야 해요.
3. 웹훅 서명 검증.
웹훅을 쓴다면, 제공자가 보통 시크릿으로 페이로드에 서명해요. 들어오는 모든 웹훅의 서명을 검증하세요. 이게 없으면 공격자가 스캔 이벤트를 위조할 수 있어요.
4. 여러분 쪽의 요청 한도.
최종 사용자에게 QR 생성을 노출한다면(예: 고객 대상 앱), 여러분 쪽 요청 한도도 구현하세요. 안 그러면 한 명의 악성 사용자가 제공자 한도 쿼터를 다 써버릴 수 있어요.
5. 코드 연결 페이지 감사 로그.
오래 사용되는 코드(패키징, 명함 등)에 대해서는 모든 연결 페이지 변경을 로깅하세요. 공격자가 제공자 계정을 탈취해서 연결 페이지를 피싱 URL로 바꿔도, 감사 로그가 포렌식 기록이 돼줘요.
QR API 관련 흔한 실수들
실수 1: QR 생성을 일회성 세팅으로 취급하는 거예요. 코드는 관리가 필요해요. 업데이트, 보관, 모니터링이 필요해요. 초기 생성만이 아니라 지속적인 운영을 염두에 두고 설계하세요.
실수 2: 요청 한도를 테스트하지 않는 거예요. 블랙 프라이데이 캠페인 도중에 제공자 요청 한도에 부딪히면 정말 최악의 타이밍에 문제를 발견하는 거예요.
실수 3: 코드 ID 대신 QR 이미지를 저장하는 거예요. 항상 제공자의 코드 ID를 저장하세요(나중에 업데이트하거나 삭제할 수 있으려면요). 이미지는 캐시된 렌더에 불과해요.
실수 4: 재시도 로직이 없는 거예요. API는 가끔 실패해요. 지수 백오프 재시도가 없으면 일시적 실패가 영구적 비즈니스 실패가 돼요.
실수 5: 웹훅 서명 검증을 무시하는 거예요. 서명 검증이 없는 웹훅 엔드포인트는 누구나 위조할 수 있는 공개 URL이나 마찬가지예요.
실수 6: 코드에 제공자 도메인을 하드코딩하는 거예요. 커스텀 도메인(제공자 인프라를 가리키는 여러분의 서브도메인)을 쓰세요. 그래야 나중에 인쇄된 코드 하나 안 바꾸고도 제공자를 갈아탈 수 있어요.
실수 7: 스테이징 URL을 가리키는 코드를 생성하는 거예요. 패키징에 인쇄되거나 고객에게 배송된 코드가 스테이징 URL을 가리키는 건 실제로 일어나는 위험이에요. 연결 페이지를 꼭 검증하세요.
실수 8: URL이 바뀔 때 연결 페이지 업데이트를 잊는 거예요. 사이트 리뉴얼로 URL 구조가 바뀌면, 모든 동적 코드의 연결 페이지를 업데이트해야 해요. 놓치기 쉬워요.
자주 묻는 질문
동적 QR 코드를 쓰려면 API가 필요해요? 아뇨. 대부분의 동적 QR 제공자는 대시보드로도 대부분의 사용 사례를 처리할 수 있어요. API는 규모 있는 프로그래밍 방식 생성에 필요해요.
제공자 API 없이 QR 코드를 만들 수 있어요? 정적 코드라면 가능해요. qrcode(Python, JavaScript)이나 pyqrcode 같은 라이브러리는 외부 서비스 없이 로컬에서 정적 QR 이미지를 만들어요. 편집 가능한 연결 페이지와 분석이 있는 동적 코드는 제공자가 필요해요.
QR 코드 API를 무료로 쓸 수 있나요? 일부 제공자는 요청 한도가 있는 무료 플랜을 제공해요. 대부분의 유료 플랜에 API 접근이 포함돼 있어요. 코드당뿐 아니라 요청당 가격도 함께 비교하세요.
한 애플리케이션에서 여러 QR API 제공자를 같이 쓸 수 있어요? 기술적으로는 가능해요. 각 코드는 그걸 생성한 제공자에 묶여 있어요. 제공자를 섞으면 관리가 더 복잡해지니, 보통은 하나로 표준화하는 게 좋아요.
한 QR API 제공자에서 다른 제공자로 어떻게 이전하나요? 새 제공자에서 새 코드를 생성해요. 기존 코드는 삭제되거나(또는 구독 종료 시 페이지 이동이 멈추거나) 할 때까지 기존 제공자의 서버를 계속 가리켜요. 커스텀 도메인을 썼다면, 코드를 재생성하지 않고 DNS를 새 제공자 인프라로 바꿔주기만 해도 돼요. 이게 이전 친화적인 방식이에요.
API로 수백만 개의 QR 코드를 만들 수 있나요? 적절한 요청 한도와 대량 엔드포인트가 있는 엔터프라이즈 플랜에서는 가능해요. 계약 전에 선택한 플랜에서 지원하는지 꼭 확인하세요.
QR API들은 웹훅을 지원하나요? 대부분의 엔터프라이즈와 많은 중간 플랜은 지원해요. 무료와 입문 플랜은 보통 지원하지 않아요. 프로덕션 용도로 웹훅에 의존하기 전에 확인하세요.
QR API를 통합하는 데 얼마나 걸려요? 단순한 사용 사례(기존 앱에서 코드 하나 생성하기): 몇 시간. 에러 처리, 재시도, 모니터링, 웹훅 처리까지 갖춘 프로덕션급 통합: 며칠. 대량 작업, 커스텀 도메인, SSO까지 갖춘 풀 엔터프라이즈 통합: 몇 주.
API가 다운되면 제 QR 코드도 작동을 멈추나요? 생성과 편집은 동작하지 않아요. 이미 생성된 코드들은 제공자의 페이지 이동 인프라가 살아있는 한 계속 동작해요. 이쪽은 보통 API 인프라와 분리되어 있고 신뢰성 목표가 더 높아요.
QR 코드 서비스를 완전히 자체 인프라에서 돌릴 수 있어요? 정적 코드라면 가능해요. 주요 언어마다 라이브러리가 있어요. 페이지 이동과 분석이 있는 동적 코드도 직접 구축할 수 있지만, 그러면 사실상 작은 SaaS를 운영하는 셈이 돼요. 대부분의 팀에는 직접 구축보다 제공자에게 돈을 내는 쪽이 더 저렴해요.
결론
QR API는, 사람이 대시보드에서 관리할 수 있는 범위를 넘어 확장하는 비즈니스를 위한 인프라예요. 패턴은 잘 정립돼 있어요: 생성, 업데이트, 분석 데이터 조회, 보관. API 성숙도가 여러분 요구에 맞는 제공자를 고르고, 신중하게 통합하고, 코드를 시간에 걸쳐 관리되는 자원으로 다뤄보세요.
QR Cake의 가격과 API 접근 알아보기
나만의 QR 코드를 만들어 볼까요?
인쇄한 뒤에도 수정할 수 있는 동적 QR 코드를 만들어 보세요. 무료로 시작할 수 있고 카드 등록도 필요 없어요. 스캔은 무제한이고 코드는 절대 만료되지 않아요.
QR Cake 팀 소개
QR Cake 팀이 작성했어요. 수정 가능한 인쇄 캠페인, Canva QR 코드, 스캔 분석, 그리고 구독이 끝난 뒤에도 계속 작동하는 오래 가는 QR 리디렉트까지, 동적 QR 코드 플랫폼 QR Cake를 만들고 있는 사람들이에요.
QR Cake 자세히 보기자주 묻는 질문
- 동적 QR 코드를 쓰려면 API가 필요해요?
- 아뇨. 대부분의 동적 QR 제공자는 대시보드만으로도 대부분의 사용 사례를 처리할 수 있어요. API는 규모 있는 프로그래밍 방식 생성에 필요해요.
- 제공자 API 없이 QR 코드를 만들 수 있어요?
- 정적 코드라면 가능해요. qrcode(Python, JavaScript) 같은 라이브러리는 로컬에서 정적 QR 이미지를 만들어요. 편집 가능한 연결 페이지와 분석이 있는 동적 코드는 제공자가 필요해요.
- 한 QR API 제공자에서 다른 제공자로 어떻게 이전해요?
- 새 제공자에서 새 코드를 만들어요. 기존 코드는 삭제하기 전까지 이전 제공자 서버를 계속 가리켜요. 커스텀 도메인을 썼다면 DNS를 새 제공자로 바꿔주면 코드를 재생성하지 않아도 돼요.
- 제공자 API가 다운되면 QR 코드도 작동을 멈추나요?
- 생성과 편집은 동작하지 않아요. 이미 생성된 코드는 페이지 이동 인프라가 살아있는 한 계속 작동해요. 이쪽은 보통 API와 분리되어 있고 신뢰성 목표가 더 높아요.
- API로 수백만 개의 QR 코드를 만들 수 있어요?
- 적절한 요청 한도와 대량 엔드포인트가 있는 엔터프라이즈 플랜에서는 가능해요. 계약 전에 선택한 플랜이 이걸 지원하는지 꼭 확인하세요.
- QR API를 통합하는 데 얼마나 걸려요?
- 단순한 사용 사례: 몇 시간. 에러 처리, 재시도, 모니터링, 웹훅까지 갖춘 프로덕션급 통합: 며칠. 대량 작업과 SSO까지 갖춘 풀 엔터프라이즈 통합: 몇 주.
관련 아티클
실용적인 QR 코드 가이드, 사례, 최적화 팁을 계속 읽어 보세요.
2026년 9월 28일6분 분량
QR Cake vs Bitly QR: 동적 QR 캠페인엔 어느 쪽이 더 좋을까?
두 플랫폼 모두 QR 코드를 만들 수 있어요. 더 중요한 질문은 코드를 인쇄해서 내보낸 뒤, 그다음에 해야 할 일에 어느 쪽이 더 잘 맞느냐는 거예요.
더 읽기
2026년 9월 21일11분 분량
부동산 QR 코드: 에이전트와 중개사를 위한 2026 완전 가이드
부동산은 QR 코드가 가장 잘 맞는 분야 중 하나예요. 구매자가 가장 궁금해하는 그 순간에 매물에 다가오거든요. 잘 배치된 QR 코드는 그 호기심을 다른 어떤 채널보다 빠르게 정보 열람으로 바꿔 줘요.
더 읽기
2026년 9월 14일12분 분량
제품 패키징의 QR 코드: 2026년 가이드 (활용처, 규제, 그리고 함정)
이제는 주요 CPG 브랜드 대부분이 QR 코드가 들어간 제품을 판매해요. 흥미로운 질문은 ‘쓸지 말지’가 아니라 ‘무엇을 위해 쓸지’인데, 바로 이 부분에서 대부분의 팀이 아쉬운 성과를 내고 있어요.
더 읽기