QR-kod-API: generera och hantera koder programmatiskt (2026)
En utvecklarguide till QR-kod-API - när du ska använda det, vanliga operationer, kodexempel i JavaScript och Python och hur du väljer leverantör.
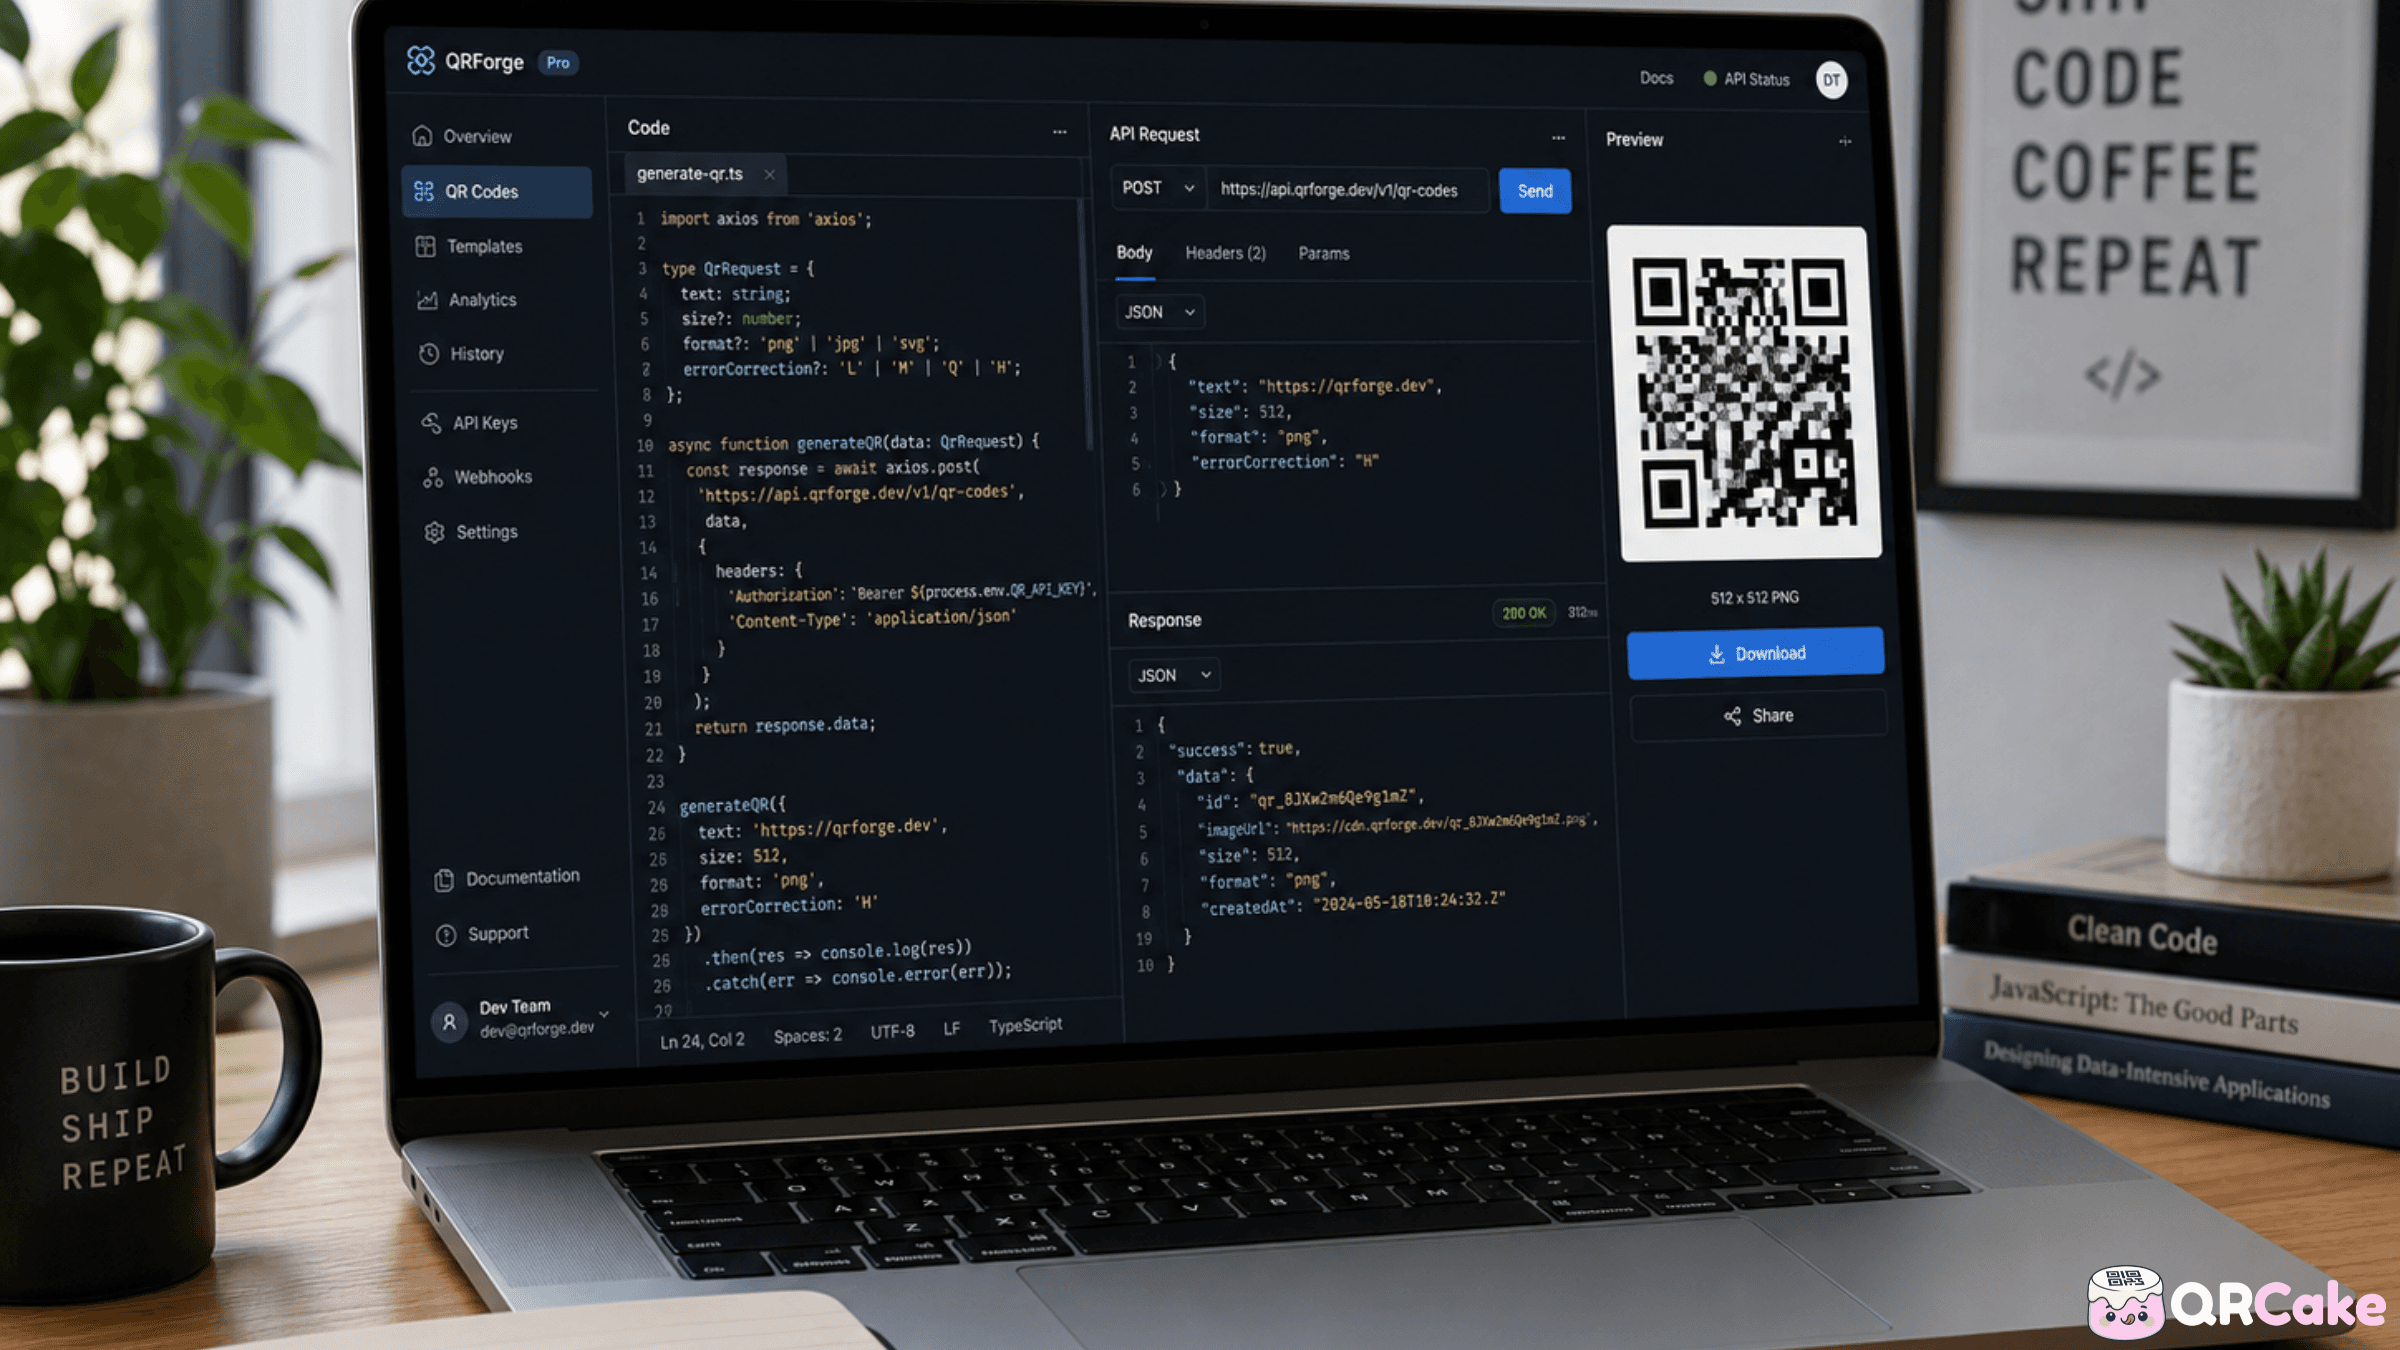
QR API:er visar sin styrka när du behöver skala bortom vad en människa som klickar i en kontrollpanel kan hantera: per kund-koder, per order-koder, integration med ett annat system, massgenerering kopplad till en databas. Gjort rätt låter en QR API dig behandla koder som infrastruktur: genererade, hanterade och spårade av din egen programvara.
Denna guide täcker när QR API:er är värda den tekniska insatsen, vilka funktioner de vanligtvis stödjer, fungerande kodexempel och hur du bedömer leverantörers API:er i jämförelse.
30-sekundersversionen
QR-kod API:er är värda det när:
- Du behöver per-kund- eller per-order-koder som genereras programmässigt (evenemangsbiljetter, lojalitetskort, anti-förfalskningsserier).
- Du integrerar QR-generering i ett större system (ditt CRM, din lagerhantering, din e-handelsplattform).
- Du genererar en volym som är svår att hantera via kontrollpanelen: vanligtvis mer än några dussin koder i månaden.
- Du behöver uppdatera destinationsadresser programmässigt baserat på lagerstatus, tid eller användarbeteende.
De är överdrivna när:
- Du behöver några få koder för marknadsföring. Kontrollpanelen är snabbare.
- Koderna kommer inte att ändras och volymen är liten. Verktyg för statisk generering fungerar.
- Du har inte teknisk kapacitet att integrera, underhålla och övervaka en API-integration.
Vanliga QR API-operationer
De flesta QR API:er erbjuder fem eller sex kärnoperationer. Namnen på specifika endpoints skiljer sig mellan leverantörer men uppbyggnaden är likartad.
1. Generera en ny QR-kod.
POST:a en destinations-URL (och valfri metadata) till leverantören; ta emot en kod-ID och en URL till en nedladdningsbar QR-bild.
2. Ändra destinationen för en befintlig dynamisk kod.
PUT eller PATCH till en kods endpoint för att ändra vart den omdirigerar. Användbart för lagerstyrda destinationer, tidsstyrd routing eller A/B-testning.
3. Hämta en kods analysdata.
GET antal skanningar, tidsserier, geografisk fördelning, enhetsfördelning för en kod. Användbart för integration med kontrollpanel eller rapportering.
4. Lista eller sök bland befintliga koder.
GET en paginerad lista med koder på ditt konto, valfritt filtrerat efter datum, tagg eller destination. Användbart för administrationsgränssnitt.
5. Ta bort eller arkivera en kod.
DELETE tar bort koden helt (koder slutar att fungera). Vissa leverantörer erbjuder "arkivera" som ett mjukare alternativ som pausar utan att ta bort.
6. Massoperationer.
Många leverantörer erbjuder batch-endpoints: skapa N koder på en gång, uppdatera alla som matchar ett filter, exportera analysdata för många koder. Dessa har egna begränsningar för antal anrop och prissättningseffekter.
Autentiseringsmönster
QR API:er använder vanligtvis en av tre autentiseringsmodeller:
API-nyckel i en header. Det enklaste: inkludera en Authorization Bearer-token header i varje anrop. Lätt att implementera; utmaningen är hantering av nyckelrotation och återkallelse.
OAuth 2.0. Mer komplext men bättre för multi-användare eller partnerintegrationer. Token-baserat, med scopes och tidsbegränsning.
Signerade anrop med HMAC. Används av vissa leverantörer för högsäkerhetsscenarier. Klienten signerar varje anrop med en hemlighet och tidsstämpel, vilket förhindrar replay-attacker.
För de flesta användningsfall är API-nyckelmodellen den du kommer att arbeta med. Spara nyckeln i miljövariabler, aldrig i versionskontroll, och rotera regelbundet.
Kodexempel
Exemplen nedan använder ett generiskt QR API-mönster. Byt ut bas-URL:en mot din leverantörs faktiska endpoint och justera fältnamn för att matcha.
Generera en kod i JavaScript (Node.js):
Ett typiskt Node fetch-anrop skickar en POST med JSON som innehåller destinations-URL, etikett och kodtyp. Svaret innehåller en code_id och image_url som du kan spara och referera till.
Generera en kod i Python:
Motsvarande i Python använder requests-biblioteket för att POST:a samma JSON-payload. Använd miljövariabler för API-nyckeln och kasta fel vid icke-2xx svar.
Uppdatera en kods destination:
En PATCH-begäran till kodens endpoint med ny destinations-URL ändrar vart varje befintlig tryckt kopia nu omdirigeras.
Hämta skanningsanalys:
En GET-begäran till kodens analys-endpoint, valfritt med datumintervall som query-parametrar, returnerar antal och fördelningar.
Detta är illustrativa mönster. Konsultera alltid den specifika leverantörens dokumentation för faktiska endpoints och format för begäran/svar.
Vanliga API-användningsfall
Mönster som återkommer i verkliga QR API-integrationer:
Koder per beställning eller kund.
E-handel: varje order skickas med en unik QR-kod som länkar till den kundens specifika landningssida (ombeställning, recensionsförfrågan, leveransspårning etc.). Koden genereras via API vid kassan, bilden bäddas in i förpackningsmallen.
Koder per biljett eller deltagare vid event.
Eventbiljetter: varje biljett får en unik QR-kod som valideras vid ingången. Samma API kan senare utfärda återbetalnings-/överföringskoder eller uppföljningskoder efter eventet.
Koder per produkt för spårbarhet.
Tillverkning och CPG: variabeldatautskrift sätter en unik kod på varje enhet, kopplad till enhetens batch, ursprung och spårbarhetsdata. Krävs av vissa regleringar som FSMA 204 och FDA UDI.
Koder per plats eller region.
Företag med flera platser: API genererar en kod per plats, med destinationen inställd på platsens sida eller incheckningsflöde. Uppdateringar sprids via API när platser öppnas, stängs eller ändrar detaljer.
Lagerstyrda destinationer.
Detaljhandel: QR-koder på hylletiketter pekar på produktens listingsida, men destinationen ändras när produkten reas ut, tar slut eller ersätts av en ny variant. API:t uppdaterar destinationer som svar på lagerhändelser.
Lojalitets- och belöningskoder.
Hotell- och detaljhandel: varje kunds lojalitetskort har en unik QR-kod. Koden länkar till kundens lojalitetsprofil. API:t utfärdar koder vid registrering och uppdaterar omdirigeringslogiken över tid.
Falsksäkerhetskoder.
Premiumvaror: varje enhet får en unik QR-kod. API:t spårar skanningsmönster: flera skanningar från olika platser på samma kod (vilket bör vara omöjligt för en genuin unik kod) signalerar potentiella förfalskningar.
Begränsningar för anrop och bulkoperationer
QR-API:er har begränsningar för hur många förfrågningar du kan göra per sekund, minut eller timme.
Typiska begränsningar:
- Gratis- / hobbyanvändarnivåer: 60 förfrågningar per minut.
- Mellanbetalnivå: 1 000-10 000 förfrågningar per minut.
- Företagsnivå: anpassad (vanligtvis över 100 000 förfrågningar per minut eller obegränsat med rättvis användningspolicy).
För bulkgenerering har du två alternativ:
- Sekventiell generering med hantering av begränsningar. Gör individuella API-anrop i en loop, fånga 429 (För många förfrågningar) svar och vänta innan du fortsätter. Enkelt, fungerar för alla volymer upp till några tusen.
- Bulk-endpoints. Många leverantörer erbjuder endpoints som accepterar listor med koder i en enda förfrågan. Mycket mer effektivt vid höga volymer.
För mycket höga volymer (miljoner koder) erbjuder vissa leverantörer asynkron bulkgenerering: skicka in ett jobb, poll för färdigställande, ladda ner en CSV med resultat. Alltid tillgängligt på företagsplaner; ibland på lägre nivåer.
Webhooks vs polling
QR-API:er stödjer vanligtvis två sätt att ta emot skanningshändelser:
Polling. Din applikation anropar periodiskt analysendpointen för att kontrollera nya skanningar. Enkelt att implementera, men ligger efter i realtid och slösar anrop när det inte finns någon ny aktivitet.
Webhooks. Leverantören skickar POST till en URL på din server varje gång en skanning sker (eller enligt ett konfigurerbart schema). Realtid, effektivt, men kräver att din server exponerar en publik endpoint och validerar inkommande förfrågningar.
För realtidsanvändningar (evenemangsbiljetter, bedrägeridetektion, omedelbara kundengagemangs-triggerpunkter) är webhooks nödvändiga. För periodisk rapportering fungerar polling bra.
Jämförelse av QR-API:er mellan leverantörer
De flesta större QR-leverantörer erbjuder API:er, men mognadsgraden varierar kraftigt.
Vad man ska jämföra:
- Dokumentationskvalitet. Ett väl dokumenterat API med exempel sparar utvecklingstid. Testa genom att läsa dokumentationen och föreställa dig att implementera det enklaste fallet.
- Begränsningar för anrop. Anpassa leverantörens begränsningar till din förväntade volym.
- Prisstruktur. Per kod, per förfrågan, månatlig prenumeration med användningsgräns eller en kombination av dessa.
- Webhook-stöd. Viktigt för realtidsapplikationer.
- Stöd för bulk-ändpunkter. Sparar enormt med tid vid integrationer med hög volym.
- Tillgång till SDK. Officiella SDK:er på ditt språk minskar tiden till integration avsevärt.
- Policy för koders livslängd. Samma som vid användning via instrumentpanel: vad händer med dina koder om du slutar betala?
Anmärkningar om leverantörer (vid skrivande stund):
- Uniqode och qr-code-generator.com (Bitly Inc.) har mogna API:er av företagsklass med omfattande funktionalitet. Högre pris speglar detta.
- QR Tiger har ett stabilt API till mer tillgängliga priser.
- QR Cake erbjuder API-åtkomst på betalda abonnemang; dokumentation och SDK-tillgänglighet förbättras.
- Bitlys QR API är väldigt starkt om du redan är integrerad med Bitly för kortlänkar.
Jämför aktuella dokument och priser innan du binder dig. API:er förändras. Bästa QR Code Generatorerna-inlägget täcker det bredare leverantörsutbudet.
Säkerhetsaspekter
QR-kods API:er har några specifika säkerhetsrisker värda att uppmärksamma:
1. Lagring av API-nycklar.
Lägg aldrig nycklar i versionskontroll. Använd miljövariabler, hemlighetshanterare (AWS Secrets Manager, HashiCorp Vault, Doppler) eller plattformens inbyggda hemligheter. Byt ut nycklar när anställda slutar eller vid oavsiktlig exponering.
2. Validering av destinations-URL.
Om användare av din applikation kan ange destinations-URL för QR-koder (t.ex. en multi-tenant-app där kunder skapar egna koder), validera URL:erna. Förhindra open-redirect-attacker genom att inte tillåta godtyckliga destinationer.
3. Verifiering av webhook-signatur.
Om du använder webhooks signerar leverantören vanligtvis belastningen med en hemlighet. Verifiera signaturen på varje inkommande webhook. Utan detta kan en angripare förfalska skanningshändelser.
4. Begränsning av förfrågningsfrekvens hos dig.
Om du exponerar QR-generering för slutanvändare (t.ex. en kundapplikation), implementera egen begränsning av förfrågningsfrekvens. Annars kan en illasinnad aktör tömma din leverantörs kvot för förfrågningar.
5. Granskning av koders destinations-URL.
För långlivade koder (på förpackningar, visitkort), logga varje destinationsändring. Om en angripare komprometterar ditt konto hos leverantören och ändrar destinationer till phishing-URL:er är revisionsloggen din rättsmedicinska dokumentation.
Vanliga misstag med QR API
Misstag 1: Att se QR-generering som en engångsinställning. Koder behöver hantering: uppdateringar, arkivering, övervakning. Bygg för löpande drift, inte bara för initial skapelse.
Misstag 2: Att inte testa taktbegränsningar. Att träffa leverantörens taktgräns under en Black Friday-kampanj är ett dåligt tillfälle att upptäcka problemet.
Misstag 3: Att lagra QR-bilden istället för kod-ID. Lagra alltid leverantörens kod-ID (så att du kan uppdatera eller ta bort koden senare). Bilden är bara en cachelagrad rendering.
Misstag 4: Ingen retry-logik. API:er misslyckas ibland. Utan omsökningar med exponentiell backoff blir tillfälliga fel permanenta affärsproblem.
Misstag 5: Att ignorera verifiering av webhook-signatur. En webhook-endpoint utan signaturverifiering är en offentligt anropbar URL som vem som helst kan förfalska.
Misstag 6: Att hårdkoda leverantörens domän i dina koder. Använd en egen domän (din subdomän som pekar på leverantörens infrastruktur) så att du kan byta leverantör senare utan att ändra några tryckta koder.
Misstag 7: Att generera koder som pekar på staging-URL:er. Koder tryckta på förpackningar eller skickade till kunder som pekar på staging-URL:er är en verklig risk. Validera destinationerna.
Misstag 8: Att glömma att uppdatera destinationer när URL:er ändras. Om din URL-struktur ändras vid en webbplatsomdesign måste varje dynamisk kods destination uppdateras. Lätt att missa.
Vanliga frågor
Behöver jag en API för att använda dynamiska QR-koder? Nej. De flesta leverantörer av dynamiska QR-koder har dashboards som hanterar de flesta användningsfall utan API-integration. API:er är för programmatisk generering i stor skala.
Kan jag generera QR-koder utan en leverantörs API? Ja, för statiska koder. Bibliotek som qrcode (Python, JavaScript) och pyqrcode genererar statiska QR-bilder lokalt utan extern tjänst. För dynamiska koder (med redigerbara destinationer och analys), behöver du en leverantör.
Är det gratis att använda en QR code API? Vissa leverantörer erbjuder gratisnivåer med begränsat antal förfrågningar. De flesta betalda planer inkluderar API-åtkomst. Jämför pris per förfrågan samt per kod.
Kan jag använda flera QR API-leverantörer i en applikation? Ja, tekniskt sett. Varje kod är kopplad till den leverantör som genererade den. Att blanda leverantörer gör hanteringen mer komplex; vanligtvis är det bättre att standardisera på en.
Hur migrerar jag från en QR API-leverantör till en annan? Du genererar nya koder hos den nya leverantören. Gamla koder fortsätter att peka på den gamla leverantörens servrar tills de tas bort (eller slutar omdirigera om den gamla prenumerationen upphör). Om du använde en egen domän kan du ändra DNS för att peka på den nya leverantörens infrastruktur utan att generera om koder. Detta är den migrationsvänliga vägen.
Kan jag generera miljontals QR-koder via API? Ja, med företagsplaner som har lämpliga taktgränser och bulk-endpoints. Säkerställ att detta stöds på din valda plan innan du binder dig.
Stöder QR API:er webhooks? De flesta företags- och många mellanplaner gör det. Gratis- och nybörjarplaner gör det ofta inte. Kontrollera innan du förlitar dig på webhooks för produktionsanvändning.
Hur lång tid tar det att integrera en QR API? Enkel användning (generera en kod i din befintliga app): några timmar. Integration på produktionsnivå med felhantering, omförsök, övervakning och webhook-bearbetning: flera dagar. Fullständig företagsintegration med massoperationer, egna domäner och SSO: veckor.
Kommer mina QR-koder fungera om API:et går ner? Generering och redigering fungerar inte. Redan genererade koder fortsätter att fungera så länge leverantörens omdirigeringsinfrastruktur är uppe, vilket vanligtvis är separerat från API-infrastrukturen och har högre tillförlitlighetsmål.
Kan jag driva en QR-kodtjänst helt på egen infrastruktur? För statiska koder, ja: bibliotek finns för alla större programmeringsspråk. För dynamiska koder med omdirigeringar och analys kan du bygga det själv, men då driver du en liten SaaS. För de flesta team är det billigare att betala en leverantör än att bygga själv.
Sammanfattning
QR API:er är infrastruktur för företag som växer bortom vad en människa kan hantera i en dashboard. Mönstren är väletablerade: generera, uppdatera, hämta analysdata, arkivera. Välj en leverantör vars API-mognad matchar dina behov, integrera noggrant och behandla koder som en förvaltad resurs över tid.
Lär dig mer om QR Cakes prisplaner och API-åtkomst
Redo att skapa din egen QR-kod?
Skapa en dynamisk QR-kod som du kan redigera efter tryckning. Gratis att komma igång, inget kort krävs, obegränsat antal skanningar och dina koder upphör aldrig att gälla.
Om QR Cake-teamet
Skriven av QR Cake-teamet, människorna som bygger QR Cake, en dynamisk QR-kodplattform som används för redigerbara tryckkampanjer, QR-koder i Canva, skanningsanalys och långlivade QR-omdirigeringar som fortsätter att fungera efter att prenumerationen löpt ut.
Läs mer om QR CakeVanliga frågor
- Behöver jag en API för att använda dynamiska QR-koder?
- Nej. De flesta dynamiska QR-leverantörer har dashboards som hanterar de flesta användningsfall utan API-integration. API:er är för programmatisk generering i stor skala.
- Kan jag generera QR-koder utan en leverantörs API?
- Ja, för statiska koder. Bibliotek som qrcode (Python, JavaScript) genererar statiska QR-bilder lokalt. För dynamiska koder med redigerbara destinationer och analys behöver du en leverantör.
- Hur migrerar jag från en QR API-leverantör till en annan?
- Generera nya koder hos den nya leverantören. Gamla koder fortsätter peka på den gamla leverantörens servrar tills de tas bort. Om du använder en egen domän, ändra DNS så att den pekar på den nya leverantören utan att behöva generera om några koder.
- Kommer mina QR-koder fungera om leverantörens API går ner?
- Generering och redigering fungerar inte. Redan genererade koder fortsätter fungera så länge omdirigeringsinfrastrukturen är uppe, vanligtvis separerad från API:et och med högre tillförlitlighetsmål.
- Kan jag generera miljontals QR-koder via API?
- Ja, med företagsplaner som har lämpliga gränser för hastighet och bulk-endpoints. Kontrollera att detta stöds i din valda plan innan du binder dig.
- Hur lång tid tar det att integrera en QR API?
- Enkelt användningsfall: några timmar. Produktionsintegration med felhantering, omförsök, övervakning och webhooks: flera dagar. Fullständig företagsintegration med massoperationer och SSO: veckor.
Relaterade artiklar
Fortsätt läsa praktiska guider, exempel och tips för att förbättra QR-resultat.
QR Cake vs Bitly QR: Vilken är bättre för dynamiska QR-kampanjer?
Båda plattformarna kan generera QR-koder. Den viktigare frågan är vilken som passar det arbete du behöver göra efter att koden har tryckts och publicerats.
QR-koder för fastigheter: Den kompletta guiden 2026 för mäklare och fastighetsförmedlare
Fastighetsbranschen är ett av de områden som passar QR-koder allra bäst. Köpare närmar sig en bostad exakt när de är som mest nyfikna - en välplacerad kod omvandlar nyfikenheten till information snabbare än någon annan kanal.
QR-koder på produktförpackningar: Guiden för 2026 (användningsområden, regler och fallgropar)
De flesta stora dagligvarumärken skickar nu produkter med QR-koder. Den intressanta frågan är inte längre om man ska använda en kod, utan till vad - och där presterar de flesta team under sin förmåga.