Guia de l'API de codis QR: generar i gestionar codis programàticament (2026)
Una guia per a desenvolupadors sobre les API de codis QR: quan fer-les servir, operacions habituals, exemples en JavaScript i Python i com triar proveïdor.
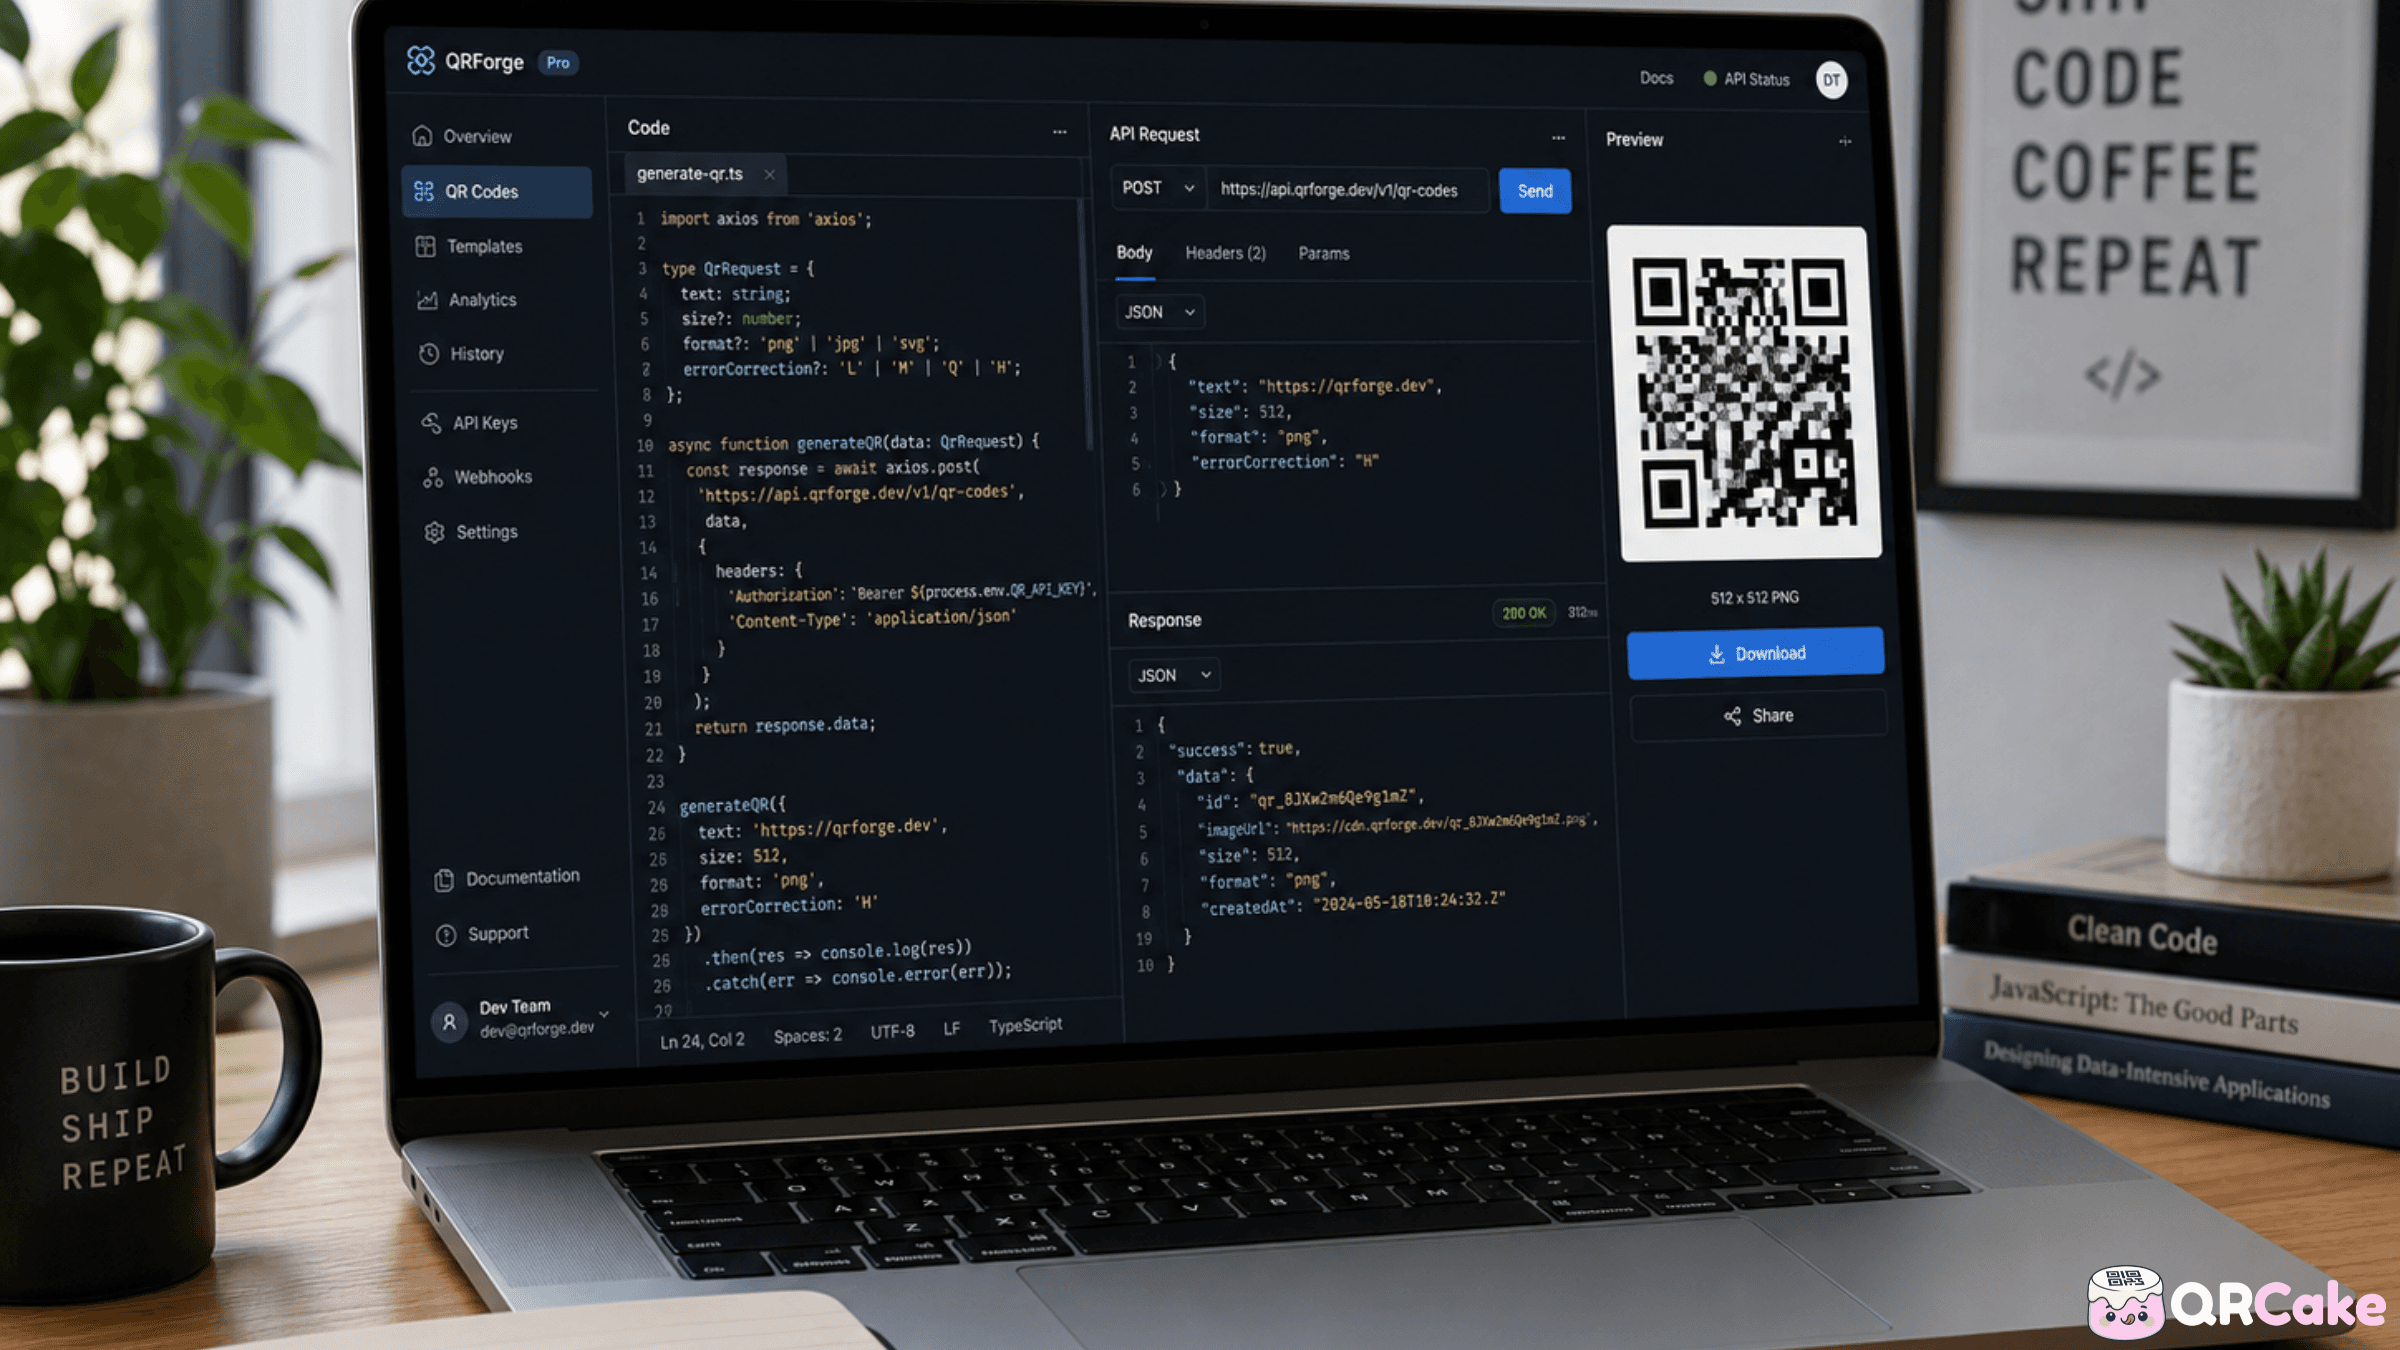
Les APIs de QR brillen quan necessites escalar més enllà del que un humà clicant per un tauler pot gestionar: codis per client, codis per comanda, integració amb un altre sistema, generació massiva lligada a una base de dades. Ben feta, una API de QR et permet tractar els codis com a infraestructura: generats, gestionats i rastrejats pel teu propi programari.
Aquesta guia cobreix quan les APIs de QR valen la pena per l'esforç d'enginyeria, les operacions que normalment admeten, exemples de codi funcional i com avaluar les APIs dels proveïdors entre si.
La versió de 30 segons
Les APIs de codis QR valen la pena quan:
- Necessites codis per client o per comanda generats programàticament (tiquets d'esdeveniment, targetes de fidelitat, serials anti-falsificació).
- Estàs integrant la generació de QR en un sistema més gran (el teu CRM, la teva gestió d'inventari, la teva plataforma d'e-commerce).
- Estàs generant volum que és dolorós de gestionar per tauler: normalment més d'algunes desenes de codis al mes.
- Necessites actualitzar destinacions programàticament basades en inventari, hora o comportament d'usuari.
Són excessives quan:
- Necessites un grapat de codis per a màrqueting. El tauler és més ràpid.
- Els codis no canviaran i el volum és petit. Les eines de generació estàtica funcionen.
- No tens capacitat d'enginyeria per integrar, mantenir i monitorar una integració d'API.
Operacions comunes d'API de QR
La majoria d'APIs de QR exposen cinc o sis operacions bàsiques. Els noms d'endpoint específics difereixen entre proveïdors però la forma és similar.
1. Generar un nou codi QR.
POST una URL de destinació (i metadades opcionals) al proveïdor; rep de tornada un ID de codi i una URL d'imatge QR descarregable.
2. Editar la destinació d'un codi dinàmic existent.
PUT o PATCH a l'endpoint d'un codi per canviar on redirigeix. Útil per a destinacions impulsades per inventari, encaminament per hora del dia o tests A/B.
3. Recuperar les analítiques d'un codi.
GET recomptes d'escaneigs, sèries temporals, desglossament geogràfic, divisió de dispositiu per a un codi. Útil per a integració de tauler o reports.
4. Llistar o cercar codis existents.
GET una llista paginada de codis al teu compte, opcionalment filtrats per data, etiqueta o destinació. Útil per a interfícies de gestió.
5. Esborrar o arxivar un codi.
DELETE elimina el codi enterament (els codis deixen de resoldre's). Alguns proveïdors ofereixen «arxivar» com a alternativa més suau que pausa sense esborrar.
6. Operacions massives.
Molts proveïdors ofereixen endpoints batch: crear N codis a la vegada, actualitzar tots els que coincideixin amb un filtre, exportar analítiques per a molts codis. Aquests tenen els seus propis límits de freqüència i implicacions de preu.
Patrons d'autenticació
Les APIs de QR normalment fan servir un de tres models d'autenticació:
Clau API en una capçalera. La més simple: inclou una capçalera Authorization Bearer token en cada petició. Fàcil d'implementar; el problema és la rotació de claus i la higiene de revocació.
OAuth 2.0. Més complex però millor per a integracions multi-usuari o de partner. Basat en tokens, controlat per àmbit, limitat en el temps.
Peticions signades amb HMAC. Utilitzat per alguns proveïdors per a escenaris d'alta seguretat. El client signa cada petició amb un secret i una marca de temps, prevenint atacs de repetició.
Per a la majoria de casos d'ús, el model de clau API és amb el que estaràs treballant. Emmagatzema la clau en variables d'entorn, mai la comprometis al control de versions, i rota-la periòdicament.
Exemples de codi
Els exemples a continuació fan servir un patró genèric d'API de QR. Substitueix la URL base per l'endpoint real del teu proveïdor i ajusta els noms de camp per coincidir.
Generar un codi en JavaScript (Node.js):
Una crida típica de fetch de Node fa POST de JSON amb la URL de destinació, l'etiqueta i el tipus de codi. La resposta inclou un code_id i image_url que pots emmagatzemar i referenciar.
Generar un codi en Python:
L'equivalent en Python fa servir la biblioteca requests per fer POST del mateix payload JSON. Fes servir variables d'entorn per a la clau API i llança excepcions en respostes no-2xx.
Actualitzar la destinació d'un codi:
Una petició PATCH a l'endpoint del codi amb la nova URL de destinació canvia on cada còpia impresa existent ara redirigeix.
Obtenir analítiques d'escaneig:
Una petició GET a l'endpoint d'analítiques del codi, opcionalment amb paràmetres de consulta de rang de dates, retorna recomptes i desglossaments.
Aquests són patrons il·lustratius. Consulta sempre la documentació del proveïdor específic per als endpoints i formats reals de petició/resposta.
Casos d'ús comuns d'API
Els patrons que apareixen repetidament en integracions d'API de QR del món real:
Codis per comanda o per client.
E-commerce: cada comanda s'envia amb un codi QR únic d'aquesta comanda, enllaçant a la pàgina de destinació específica d'aquell client (reordre, sol·licitud de ressenya, seguiment d'entrega, etc.). El codi el genera l'API al checkout, la imatge s'incrusta a la plantilla d'embalatge.
Codis per tiquet o per assistent d'esdeveniment.
Ticketing d'esdeveniments: cada tiquet rep un codi QR únic que valida a l'entrada. La mateixa API pot més tard emetre codis de devolució/transferència o codis de seguiment post-esdeveniment.
Codis de traçabilitat per producte.
Fabricació i CPG: la impressió de dades variables posa un codi únic a cada unitat, enllaçat al lot, origen i dades de traçabilitat d'aquesta unitat. Requerit per algunes regulacions com FSMA 204 i FDA UDI.
Codis per ubicació o per regió.
Negocis multi-ubicació: l'API genera un codi per ubicació, amb la destinació configurada a la pàgina d'aquesta ubicació o al flux de check-in. Les actualitzacions es propaguen via API quan les ubicacions obren, tanquen o canvien detalls.
Destinacions impulsades per inventari.
Retail: codis QR a etiquetes de prestatge apunten a la pàgina d'anunci del producte, però la destinació canvia quan el producte es posa en oferta, s'esgota l'estoc o se substitueix per una nova variant. L'API actualitza destinacions en resposta a esdeveniments d'inventari.
Codis de fidelitat i recompenses.
Hospitalitat i retail: la targeta de fidelitat de cada client té un QR únic. El codi enllaça al perfil de fidelitat d'aquell client. L'API emet codis al registre i actualitza la lògica d'encaminament amb el temps.
Codis anti-falsificació.
Béns premium: cada unitat rep un QR únic. L'API rastreja patrons d'escaneig: múltiples escaneigs des de diferents ubicacions en el «mateix» codi (que hauria de ser impossible per a un codi únic genuí) marquen possibles falsificacions.
Límits de freqüència i operacions massives
Les APIs de QR tenen límits de freqüència: límits de quantes peticions pots fer per segon, per minut o per hora.
Límits de freqüència típics:
- Nivells gratuïts / hobbyistes: 60 peticions per minut.
- Pagament de gamma mitjana: 1.000-10.000 peticions per minut.
- Enterprise: personalitzat (normalment 100.000+ peticions per minut o il·limitat amb política de fair-use).
Per a generació massiva, tens dues opcions:
- Generació seqüencial amb gestió de límit de freqüència. Fes crides individuals d'API en un bucle, capturant respostes 429 (Too Many Requests) i fent backoff. Simple, funciona per a qualsevol volum fins a uns pocs milers.
- Endpoints massius. Molts proveïdors ofereixen endpoints que accepten arrays de codis en una sola petició. Molt més eficient a volums alts.
Per a volums molt alts (milions de codis), alguns proveïdors ofereixen generació massiva asíncrona: envia un job, fa polling per compleció, descarrega un CSV de resultats. Sempre disponible en plans enterprise; de vegades en nivells més baixos.
Webhooks vs polling
Les APIs de QR normalment admeten dues maneres de rebre esdeveniments d'escaneig:
Polling. La teva aplicació crida periòdicament l’endpoint d'analítiques per buscar nous escaneigs. Simple d'implementar, però va per darrere del temps real i malbarata crides quan no hi ha nova activitat.
Webhooks. El proveïdor fa POST a una URL del teu servidor cada vegada que passa un escaneig (o en un calendari configurable). Temps real, eficient, però requereix que el teu servidor exposi un endpoint públic i validi peticions entrants.
Per a casos d'ús en temps real (ticketing d'esdeveniments, detecció de frau, triggers immediats de compromís de client), els webhooks són essencials. Per a reports periòdics, el polling està bé.
Comparar APIs de QR entre proveïdors
La majoria de grans proveïdors de QR ofereixen APIs, però la maduresa varia enormement.
Què comparar:
- Qualitat de la documentació. Una API ben documentada amb exemples estalvia temps d'enginyeria. Prova llegint els docs i intentant imaginar implementar el cas més simple.
- Límits de freqüència. Fes coincidir els límits del proveïdor amb el teu volum esperat.
- Model de preus. Per codi, per petició, subscripció mensual amb assignació d'ús o alguna combinació.
- Suport de webhook. Essencial per a casos d'ús en temps real.
- Disponibilitat d'endpoint massiu. Estalvia un temps enorme per a integracions d'alt volum.
- Disponibilitat de SDK. Els SDK oficials en el teu idioma redueixen significativament el temps d'integració.
- Política de longevitat dels codis. Igual que per a l'ús de tauler: què passa amb els teus codis si deixes de pagar?
Notes sobre proveïdors (a partir de l'escriptura):
- Uniqode i qr-code-generator.com (Bitly Inc.) tenen APIs madures, de qualitat enterprise amb àmplia cobertura de funcions. Els preus més alts reflecteixen això.
- QR Tiger té una API sòlida a preus més accessibles.
- QR Cake ofereix accés API en plans de pagament; la documentació i disponibilitat de SDK estan millorant.
- L'API de QR de Bitly és genuïnament forta si ja estàs integrat amb Bitly per a enllaços curts.
Compara la documentació i els preus actuals abans de comprometre't. Les APIs canvien. El post Millors Generadors de Codis QR cobreix el panorama de proveïdors més ampli.
Consideracions de seguretat
Les APIs de codis QR tenen alguns problemes específics de seguretat que val la pena destacar:
1. Emmagatzematge de la clau API.
Mai comprometis claus al control de versions. Fes servir variables d'entorn, gestors de secrets (AWS Secrets Manager, HashiCorp Vault, Doppler) o els secrets integrats de la teva plataforma. Rota claus quan els empleats marxin o quan les claus s'exposin accidentalment.
2. Validació de la URL de destinació.
Si els usuaris de la teva aplicació poden especificar la URL de destinació per a codis QR (per exemple, una app multi-tenant on els clients creen els seus propis codis), valida les URLs. Prevé atacs de redirecció oberta no permetent destinacions arbitràries.
3. Verificació de signatura de webhook.
Si fas servir webhooks, el proveïdor normalment signa payloads amb un secret. Verifica la signatura en cada webhook entrant: sense això, un atacant pot falsificar esdeveniments d'escaneig.
4. Límit de freqüència al teu costat.
Si estàs exposant la generació de QR a usuaris finals (per exemple, una app de cara al client), implementa el teu propi límit de freqüència. En cas contrari, un mal actor pot esgotar la teva quota de límit de freqüència del proveïdor.
5. Auditoria de destinació de codi.
Per a codis de llarga vida (en embalatge, targetes de visita), enregistra cada canvi de destinació. Si un atacant compromet el teu compte de proveïdor i canvia destinacions a URLs de phishing, l'enregistrament d'auditoria és el teu registre forense.
Errors comuns d'API de QR
Error 1: tractar la generació de QR com a configuració d'una sola vegada. Els codis necessiten gestió: actualitzacions, arxivat, monitorització. Construeix per a operació contínua, no només per a creació inicial.
Error 2: no provar els límits de freqüència. Arribar al límit de freqüència del teu proveïdor durant una campanya del Black Friday és un mal moment per descobrir el problema.
Error 3: emmagatzemar la imatge QR en lloc de l'ID del codi. Emmagatzema sempre l'ID del codi del proveïdor (perquè puguis actualitzar o esborrar el codi més endavant). La imatge és només un render emmagatzemat en memòria cau.
Error 4: cap lògica de reintent. Les APIs fallen ocasionalment. Sense reintents amb backoff exponencial, els errors transitoris esdevenen errors empresarials permanents.
Error 5: ignorar la verificació de signatura de webhook. Un endpoint de webhook sense verificació de signatura és una URL públicament cridable que qualsevol pot falsificar.
Error 6: codificar fix el domini del proveïdor als teus codis. Fes servir un domini personalitzat (el teu subdomini que apunta a la infraestructura del proveïdor) perquè puguis canviar de proveïdor més endavant sense canviar cap codi imprès.
Error 7: generar codis que apunten a URLs de staging. Els codis impresos en embalatge o enviats a clients apuntant a URLs de staging és un risc real. Valida destinacions.
Error 8: oblidar actualitzar destinacions quan canvien les URLs. Si l'estructura de la teva URL canvia durant un redisseny del lloc, la destinació de cada codi dinàmic necessita actualització. Fàcil de passar per alt.
Preguntes freqüents
Necessito una API per fer servir codis QR dinàmics? No. La majoria de proveïdors de QR dinàmics tenen taulers que cobreixen la majoria de casos d'ús sense integració d'API. Les APIs són per a generació programàtica a escala.
Puc generar codis QR sense l'API d'un proveïdor? Sí, per a codis estàtics. Biblioteques com qrcode (Python, JavaScript) i pyqrcode generen imatges QR estàtiques localment sense servei extern. Per a codis dinàmics (amb destinacions editables i analítiques), necessites un proveïdor.
És gratuït fer servir una API de codi QR? Alguns proveïdors ofereixen nivells gratuïts amb volums de petició limitats. La majoria de plans de pagament inclouen accés API. Compara els preus per petició així com per codi.
Puc fer servir múltiples proveïdors d'API QR en una aplicació? Sí, tècnicament. Cada codi està lligat al proveïdor que el va generar. Barrejar proveïdors fa que la gestió sigui més complexa; normalment és millor estandarditzar en un.
Com migro d'un proveïdor d'API QR a un altre? Generes nous codis al nou proveïdor. Els codis antics continuen apuntant als servidors del proveïdor antic fins que s'esborren (o deixen de redirigir si la subscripció antiga acaba). Si vas fer servir un domini personalitzat, pots canviar el DNS perquè apunti a la infraestructura del nou proveïdor sense regenerar codis: aquest és el camí amigable amb la migració.
Puc generar milions de codis QR via API? Sí, en plans enterprise amb límits de freqüència adequats i endpoints massius. Valida que això s'admet en el teu pla escollit abans de comprometre-t'hi.
Les APIs de QR admeten webhooks? La majoria de plans de nivell enterprise i molts de gamma mitjana sí. Els plans gratuïts i d'entrada sovint no. Comprova abans de confiar en webhooks per a casos d'ús de producció.
Quant de temps es triga a integrar una API de QR? Cas d'ús simple (generar un codi a la teva app existent): unes hores. Integració apta per a producció amb gestió d'errors, reintents, monitorització i processament de webhook: diversos dies. Integració enterprise completa amb operacions massives, dominis personalitzats i SSO: setmanes.
Funcionaran els meus codis QR si cau l'API? La generació i edició no funcionaran. Els codis ja generats continuaran resolent-se mentre la infraestructura de redirecció del proveïdor estigui activa, que normalment està separada de la infraestructura d'API i té objectius de fiabilitat més alts.
Puc executar un servei de codis QR completament a la meva pròpia infraestructura? Per a codis estàtics, sí: existeixen biblioteques en cada llenguatge important. Per a codis dinàmics amb redireccions i analítiques, pots construir-ho tu, però ara estàs executant un petit SaaS. Per a la majoria d'equips, pagar un proveïdor és més barat que construir.
Conclusió
Les APIs de QR són infraestructura per a empreses que escalen més enllà del que un humà pot gestionar en un tauler. Els patrons estan ben establerts: generar, actualitzar, recuperar analítiques, arxivar. Tria un proveïdor la maduresa de l'API del qual coincideixi amb les teves necessitats, integra amb cura i tracta els codis com a recurs gestionat al llarg del temps.
Aprèn sobre els preus i l'accés API de QR Cake
A punt per crear el teu propi codi QR?
Crea un codi QR dinàmic que podràs editar després d'imprimir-lo. Comença gratis, sense targeta, amb escaneigs il·limitats i codis que no caduquen mai.
Sobre l'equip de QR Cake
Escrit per l'equip de QR Cake: les persones que construeixen QR Cake, una plataforma de codis QR dinàmics que s'utilitza per a campanyes impreses editables, codis QR a Canva, analítica d'escanejos i redireccions QR de llarga durada que segueixen funcionant un cop finalitzada la subscripció.
Saber-ne més sobre QR CakePreguntes freqüents
- Necessito una API per fer servir codis QR dinàmics?
- No. La majoria de proveïdors de QR dinàmics tenen taulers que cobreixen la majoria dels casos d'ús sense integració per API. Les API són per a generació programàtica a escala.
- Puc generar codis QR sense l'API d'un proveïdor?
- Sí, per a codis estàtics. Llibreries com qrcode (Python, JavaScript) generen imatges QR estàtiques localment. Per a codis dinàmics amb destinacions editables i analítica, necessites un proveïdor.
- Com migro d'un proveïdor d'API QR a un altre?
- Genera codis nous al nou proveïdor. Els codis antics continuen apuntant als servidors del proveïdor antic fins que s'eliminin. Si has fet servir un domini personalitzat, canvia el DNS perquè apunti al nou proveïdor sense regenerar cap codi.
- Funcionaran els meus codis QR si cau l'API del proveïdor?
- La generació i edició no funcionaran. Els codis ja generats continuen resolent-se mentre la infraestructura de redirecció estigui activa, normalment separada de l'API i amb objectius de fiabilitat més alts.
- Puc generar milions de codis QR via API?
- Sí, en plans empresarials amb límits de freqüència adequats i endpoints en massa. Comprova que el teu pla ho admet abans de comprometre-t'hi.
- Quant es triga a integrar una API de QR?
- Cas d'ús simple: unes hores. Integració apta per a producció amb gestió d'errors, reintents, monitoratge i webhooks: diversos dies. Integració empresarial completa amb operacions en massa i SSO: setmanes.
Articles relacionats
Continua llegint guies pràctiques de codis QR, exemples i consells d'optimització.
QR Cake vs Bitly QR: quina és millor per a campanyes QR dinàmiques?
Les dues plataformes poden generar codis QR. La pregunta útil és quina encaixa amb la feina que has de fer un cop el codi ja està imprès i publicat.
Codis QR per a béns immobles: la guia 2026 completa per a agents i corredors
Els béns immobles són un dels sectors amb més encaix per als codis QR. Els compradors s'acosten a una propietat just en el moment de màxima curiositat, i un codi ben col·locat la converteix en accés a la informació més ràpid que cap altre canal.
Codis QR en l'embalatge de producte: la guia 2026 (casos d'ús, regulacions i errors)
La majoria de grans marques de gran consum ja envien productes amb codis QR. La pregunta interessant ja no és si fer servir un codi, sinó per a què, i aquí és on la majoria d'equips es queden curts.