Guide des API de QR code : générer et gérer vos codes (2026)
Un guide développeur sur les API de QR code : quand les utiliser, les opérations courantes, des exemples en JavaScript et Python, comment choisir un outil.
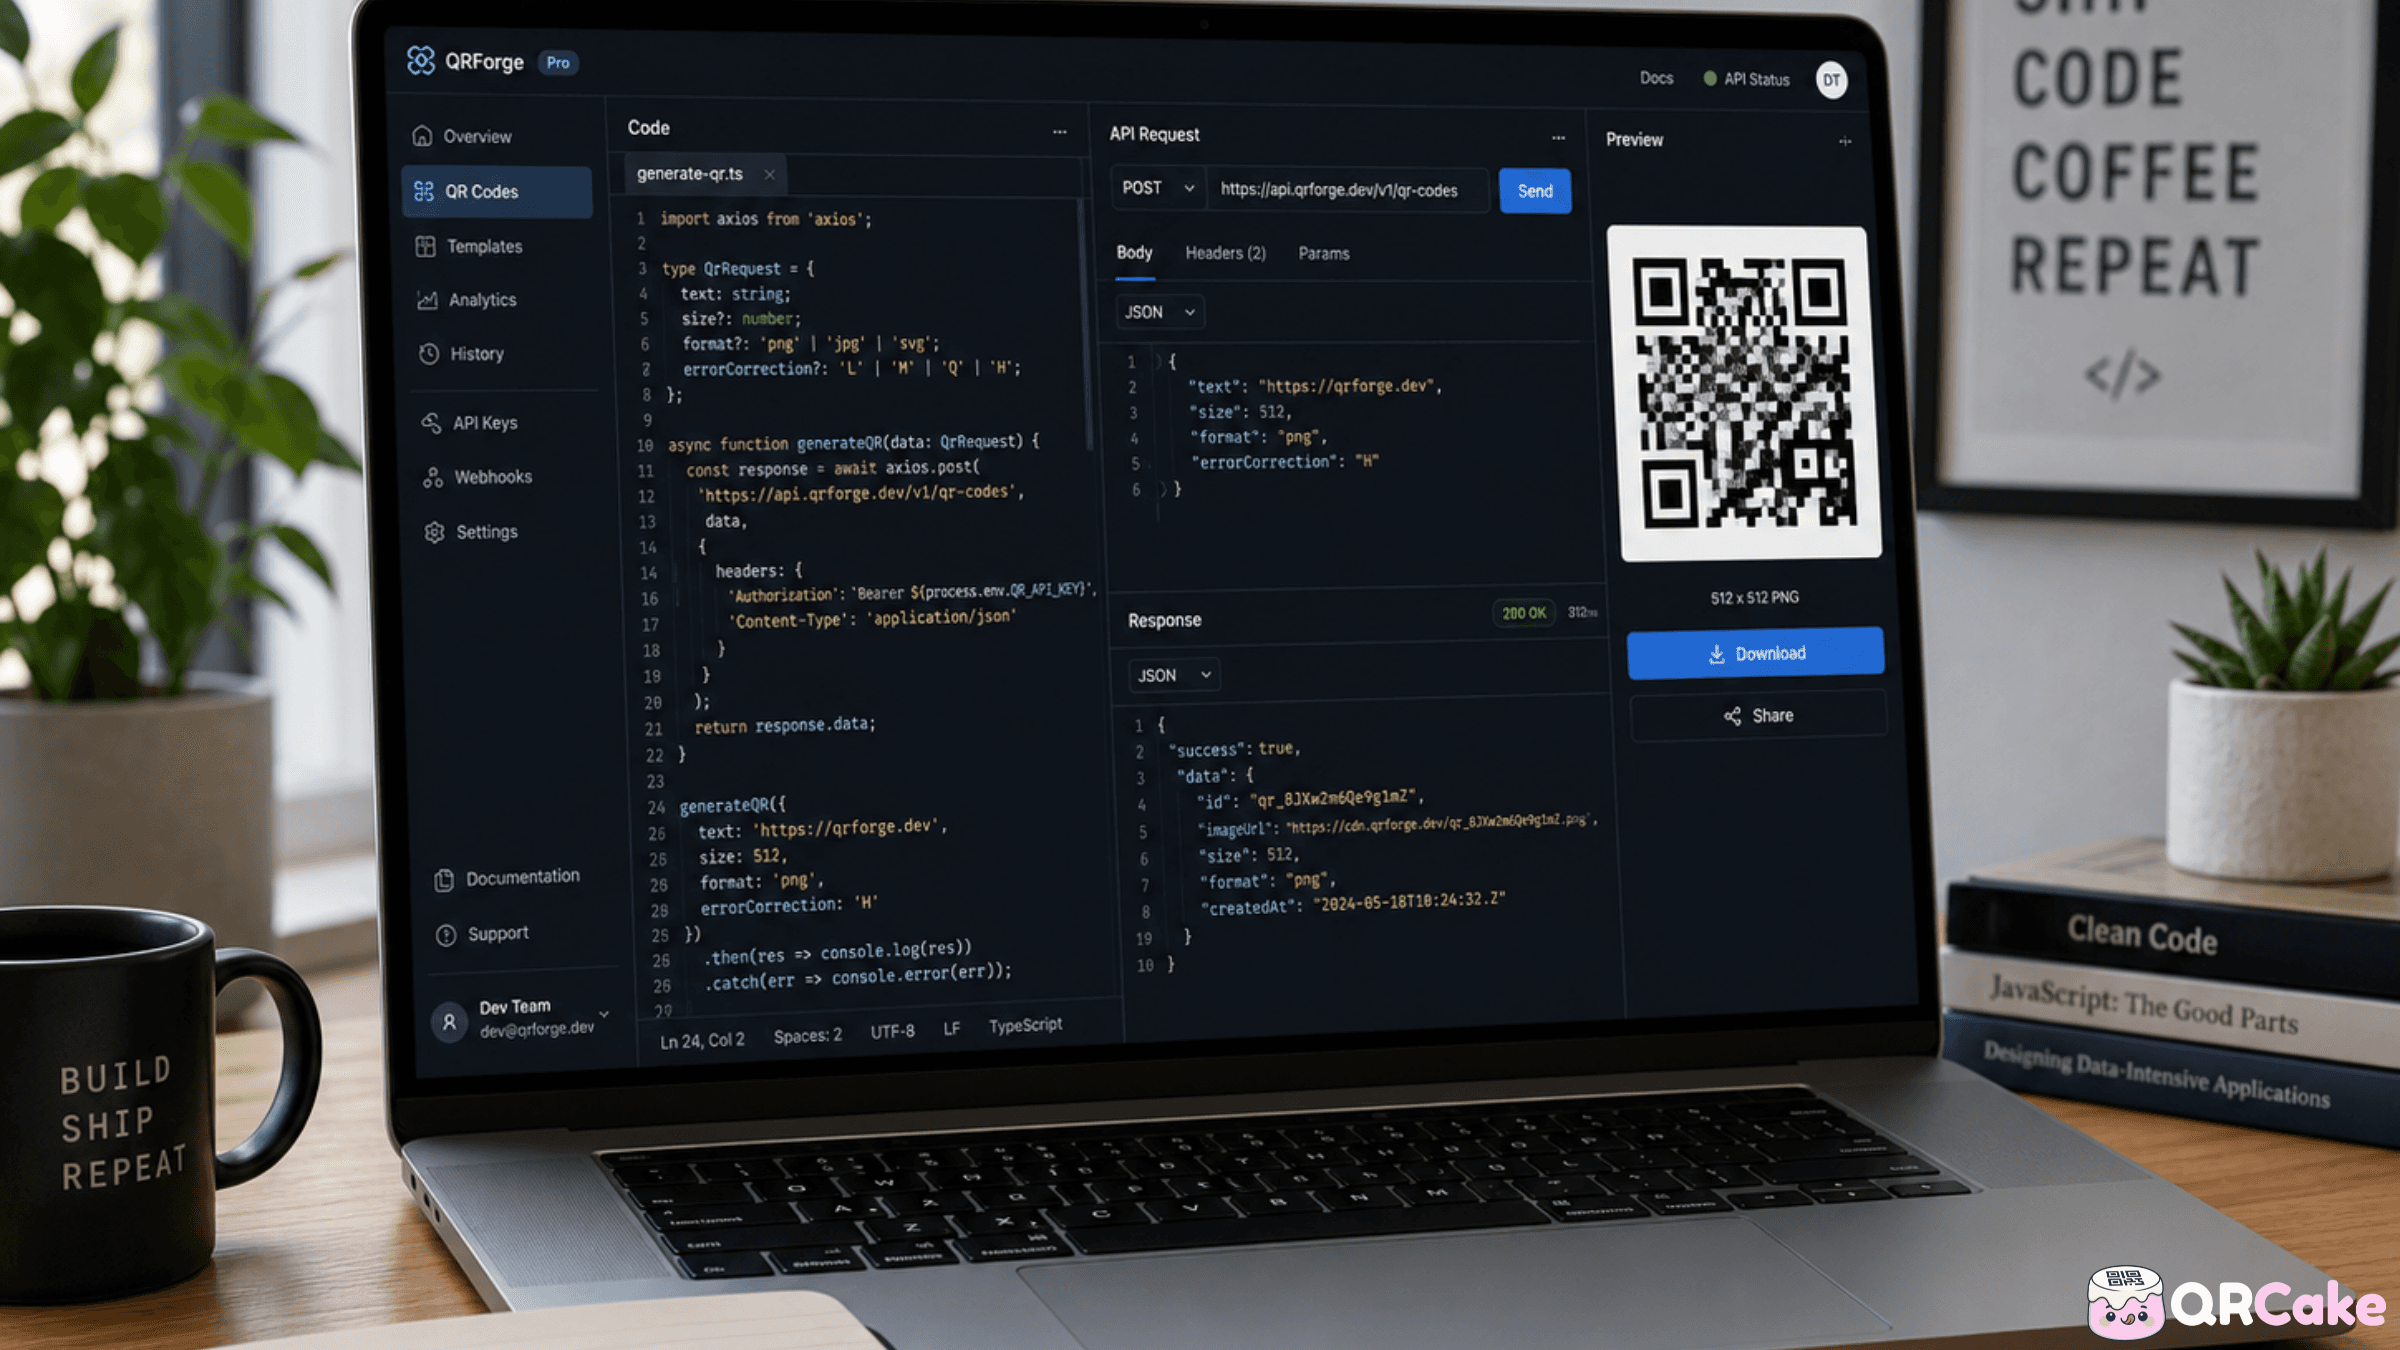
Les API de QR code prennent tout leur sens lorsque vous devez passer à une échelle que personne ne peut gérer en cliquant dans un tableau de bord : codes par client, codes par commande, intégration à un autre système, génération en masse adossée à une base de données. Bien menée, une API de QR code vous permet de traiter les codes comme une infrastructure : générés, gérés et suivis par votre propre logiciel.
Ce guide explique quand les API de QR code valent l'effort d'ingénierie, les opérations qu'elles prennent généralement en charge, des exemples de code concrets, et comment comparer entre elles les API des différents fournisseurs.
La version en 30 secondes
Les API de QR code en valent la peine lorsque :
- Vous avez besoin de codes par client ou par commande générés par programmation (billets d'événement, cartes de fidélité, numéros de série anti-contrefaçon).
- Vous intégrez la génération de QR codes à un système plus vaste (votre CRM, votre gestion des stocks, votre plateforme e-commerce).
- Vous générez un volume pénible à gérer depuis un tableau de bord : généralement plus de quelques dizaines de codes par mois.
- Vous devez mettre à jour les destinations par programmation en fonction des stocks, de l'heure ou du comportement des utilisateurs.
Elles sont superflues lorsque :
- Vous avez besoin de quelques codes pour du marketing. Le tableau de bord est plus rapide.
- Les codes ne changeront pas et le volume est faible. Les outils de génération statique suffisent.
- Vous n'avez pas la capacité d'ingénierie pour intégrer, maintenir et surveiller une intégration d'API.
Opérations courantes des API de QR code
La plupart des API de QR code exposent cinq ou six opérations fondamentales. Le nom précis des points de terminaison varie d'un fournisseur à l'autre, mais la logique est similaire.
1. Générer un nouveau QR code.
Envoyez en POST une URL de destination (et des métadonnées facultatives) au fournisseur ; recevez en retour un identifiant de code et l'URL d'une image de QR code téléchargeable.
2. Modifier la destination d'un code dynamique existant.
Envoyez une requête PUT ou PATCH au point de terminaison d'un code pour changer la destination de la redirection. Utile pour des destinations pilotées par les stocks, un routage selon l'heure de la journée ou des tests A/B.
3. Récupérer les statistiques d'un code.
Récupérez en GET le nombre de scans, les séries temporelles, la répartition géographique et la ventilation par appareil pour un code. Utile pour l'intégration à un tableau de bord ou pour le reporting.
4. Lister ou rechercher des codes existants.
Récupérez en GET une liste paginée des codes de votre compte, filtrée au besoin par date, étiquette ou destination. Utile pour des interfaces de gestion.
5. Supprimer ou archiver un code.
La requête DELETE supprime entièrement le code (les codes cessent de se résoudre). Certains fournisseurs proposent « l'archivage » comme alternative plus douce, qui met en pause sans supprimer.
6. Opérations en masse.
De nombreux fournisseurs proposent des points de terminaison par lots : créer N codes d'un coup, mettre à jour tous ceux qui correspondent à un filtre, exporter les statistiques de nombreux codes. Ces opérations ont leurs propres limites de débit et leurs propres implications tarifaires.
Schémas d'authentification
Les API de QR code utilisent généralement l'un de ces trois modèles d'authentification :
Clé d'API dans un en-tête. Le plus simple : inclure un en-tête Authorization avec un jeton Bearer dans chaque requête. Facile à mettre en œuvre ; le hic réside dans l'hygiène de rotation et de révocation des clés.
OAuth 2.0. Plus complexe, mais préférable pour des intégrations multi-utilisateurs ou partenaires. Fondé sur des jetons, contrôlé par périmètre, limité dans le temps.
Requêtes signées avec HMAC. Utilisées par certains fournisseurs pour des scénarios à haute sécurité. Le client signe chaque requête avec un secret et un horodatage, ce qui empêche les attaques par rejeu.
Pour la plupart des usages, c'est le modèle de la clé d'API que vous utiliserez. Stockez la clé dans des variables d'environnement, ne la versionnez jamais dans votre gestion de code source, et faites-en la rotation périodiquement.
Exemples de code
Les exemples ci-dessous reposent sur un schéma générique d'API de QR code. Remplacez l'URL de base par le point de terminaison réel de votre fournisseur et ajustez les noms de champs en conséquence.
Générer un code en JavaScript (Node.js) :
Un appel fetch typique sous Node envoie en POST du JSON contenant l'URL de destination, le libellé et le type de code. La réponse comprend un code_id et une image_url que vous pouvez stocker et référencer.
Générer un code en Python :
L'équivalent en Python utilise la bibliothèque requests pour envoyer en POST la même charge utile JSON. Utilisez des variables d'environnement pour la clé d'API et levez une exception sur les réponses qui ne sont pas en 2xx.
Mettre à jour la destination d'un code :
Une requête PATCH adressée au point de terminaison du code, avec la nouvelle URL de destination, change la cible vers laquelle redirige désormais chaque exemplaire imprimé existant.
Obtenir les statistiques de scan :
Une requête GET adressée au point de terminaison des statistiques du code, éventuellement assortie de paramètres de plage de dates, renvoie les comptages et les ventilations.
Ce ne sont que des schémas illustratifs. Consultez toujours la documentation du fournisseur concerné pour connaître les points de terminaison réels et les formats de requête et de réponse.
Cas d'usage courants des API
Les schémas qui reviennent régulièrement dans les intégrations d'API de QR code en conditions réelles :
Codes par commande ou par client.
E-commerce : chaque commande est expédiée avec un QR code propre à cette commande, renvoyant vers la page dédiée de ce client (réachat, demande d'avis, suivi de livraison, etc.). Le code est généré par l'API au moment du paiement, et l'image intégrée au gabarit de l'emballage.
Codes d'événement par billet ou par participant.
Billetterie d'événement : chaque billet reçoit un QR code unique qui se valide à l'entrée. La même API peut ensuite émettre des codes de remboursement, de transfert ou de relance après l'événement.
Codes de traçabilité par produit.
Industrie et grande consommation : l'impression à données variables appose un code unique sur chaque unité, lié au lot, à l'origine et aux données de traçabilité de cette unité. Exigé par certaines réglementations comme la FSMA 204 et l'UDI de la FDA.
Codes par site ou par région.
Entreprises multi-sites : l'API génère un code par site, avec une destination pointant vers la page de ce site ou son parcours d'enregistrement. Les mises à jour se propagent via l'API à l'ouverture, à la fermeture ou au changement d'informations des sites.
Destinations pilotées par les stocks.
Commerce de détail : les QR codes sur les étiquettes de rayon pointent vers la page produit, mais la destination change lorsque le produit est en promotion, en rupture de stock ou remplacé par une nouvelle variante. L'API met à jour les destinations en réponse aux événements de stock.
Codes de fidélité et de récompenses.
Hôtellerie-restauration et commerce : la carte de fidélité de chaque client porte un QR unique. Le code renvoie vers le profil de fidélité de ce client. L'API émet les codes à l'inscription et fait évoluer la logique de routage au fil du temps.
Codes anti-contrefaçon.
Produits haut de gamme : chaque unité reçoit un QR unique. L'API suit les schémas de scan : plusieurs scans depuis des lieux différents sur un « même » code (ce qui devrait être impossible pour un véritable code unique) signalent une possible contrefaçon.
Limites de débit et opérations en masse
Les API de QR code ont des limites de débit : des plafonds sur le nombre de requêtes autorisées par seconde, par minute ou par heure.
Limites de débit typiques :
- Offres gratuites / pour amateurs : 60 requêtes par minute.
- Offres payantes intermédiaires : 1 000 à 10 000 requêtes par minute.
- Entreprise : sur mesure (généralement plus de 100 000 requêtes par minute, ou illimité avec une politique d'usage raisonnable).
Pour la génération en masse, vous avez deux options :
- Génération séquentielle avec gestion des limites de débit. Effectuez des appels d'API individuels dans une boucle, en interceptant les réponses 429 (Too Many Requests) et en appliquant un délai. Simple, fonctionne pour tout volume jusqu'à quelques milliers.
- Points de terminaison en masse. De nombreux fournisseurs proposent des points de terminaison qui acceptent des tableaux de codes en une seule requête. Bien plus efficaces à volume élevé.
Pour de très grands volumes (des millions de codes), certains fournisseurs proposent une génération en masse asynchrone : vous soumettez une tâche, vous interrogez son état d'avancement, puis vous téléchargez un CSV des résultats. Toujours disponible sur les offres entreprise ; parfois sur les offres inférieures.
Webhooks ou interrogation périodique
Les API de QR code prennent généralement en charge deux façons de recevoir les événements de scan :
Interrogation périodique. Votre application appelle régulièrement le point de terminaison des statistiques pour vérifier la présence de nouveaux scans. Simple à mettre en œuvre, mais en décalage par rapport au temps réel et gaspillant des appels lorsqu'il n'y a aucune nouvelle activité.
Webhooks. Le fournisseur envoie en POST vers une URL de votre serveur à chaque scan (ou selon un calendrier configurable). En temps réel, efficace, mais cela exige que votre serveur expose un point de terminaison public et valide les requêtes entrantes.
Pour les cas d'usage en temps réel (billetterie d'événement, détection de fraude, déclencheurs d'engagement client immédiats), les webhooks sont indispensables. Pour du reporting périodique, l'interrogation suffit.
Comparer les API de QR code entre fournisseurs
La plupart des grands fournisseurs de QR code proposent des API, mais leur maturité varie énormément.
Ce qu'il faut comparer :
- Qualité de la documentation. Une API bien documentée, avec des exemples, fait gagner du temps d'ingénierie. Testez-la en lisant la documentation et en essayant d'imaginer comment implémenter le cas le plus simple.
- Limites de débit. Faites correspondre les limites du fournisseur à votre volume prévu.
- Modèle tarifaire. Au code, à la requête, abonnement mensuel avec quota d'usage, ou une combinaison.
- Prise en charge des webhooks. Indispensable pour les cas d'usage en temps réel.
- Disponibilité de points de terminaison en masse. Fait gagner énormément de temps pour les intégrations à volume élevé.
- Disponibilité d'un SDK. Des SDK officiels dans votre langage réduisent considérablement le délai d'intégration.
- Politique de pérennité des codes. Comme pour l'usage en tableau de bord, qu'advient-il de vos codes si vous cessez de payer ?
Remarques sur les fournisseurs (à la date de rédaction) :
- Uniqode et qr-code-generator.com (Bitly Inc.) disposent d'API matures, de qualité entreprise, à la couverture fonctionnelle étendue. Leurs tarifs plus élevés en sont le reflet.
- QR Tiger propose une API solide à un tarif plus accessible.
- QR Cake offre l'accès à l'API sur les offres payantes ; la documentation et la disponibilité d'un SDK s'améliorent.
- L'API de QR code de Bitly est vraiment performante si vous êtes déjà intégré à Bitly pour les liens courts.
Comparez la documentation et les tarifs actuels avant de vous engager. Les API évoluent. L'article Meilleurs générateurs de QR code couvre le paysage plus large des fournisseurs.
Points de sécurité à considérer
Les API de QR code présentent quelques pièges de sécurité spécifiques qui méritent d'être signalés :
1. Stockage de la clé d'API.
Ne versionnez jamais les clés dans votre gestion de code source. Utilisez des variables d'environnement, des gestionnaires de secrets (AWS Secrets Manager, HashiCorp Vault, Doppler) ou les secrets intégrés de votre plateforme. Faites la rotation des clés au départ d'un collaborateur ou lorsqu'une clé est accidentellement exposée.
2. Validation de l'URL de destination.
Si les utilisateurs de votre application peuvent définir l'URL de destination des QR codes (par exemple une application multi-locataire où les clients créent leurs propres codes), validez les URL. Empêchez les attaques par redirection ouverte en n'autorisant pas des destinations arbitraires.
3. Vérification de la signature des webhooks.
Si vous utilisez des webhooks, le fournisseur signe généralement les charges utiles avec un secret. Vérifiez la signature à chaque webhook entrant ; sans cela, un attaquant peut usurper des événements de scan.
4. Limitation de débit de votre côté.
Si vous exposez la génération de QR codes à des utilisateurs finaux (par exemple une application destinée aux clients), mettez en place votre propre limitation de débit. Sans cela, un seul utilisateur malveillant peut épuiser votre quota de débit chez le fournisseur.
5. Audit des destinations des codes.
Pour les codes à longue durée de vie (sur des emballages, des cartes de visite), journalisez chaque changement de destination. Si un attaquant compromet votre compte chez le fournisseur et redirige les destinations vers des URL d'hameçonnage, le journal d'audit constitue votre trace pour l'analyse.
Erreurs courantes avec les API de QR code
Erreur 1 : traiter la génération de QR codes comme une configuration ponctuelle. Les codes demandent une gestion : mises à jour, archivage, surveillance. Concevez pour une exploitation continue, pas seulement pour la création initiale.
Erreur 2 : ne pas tester les limites de débit. Atteindre la limite de débit de votre fournisseur en pleine campagne du Black Friday est un bien mauvais moment pour découvrir le problème.
Erreur 3 : stocker l'image du QR code au lieu de l'identifiant du code. Stockez toujours l'identifiant de code du fournisseur (afin de pouvoir mettre à jour ou supprimer le code par la suite). L'image n'est qu'un rendu mis en cache.
Erreur 4 : absence de logique de relance. Les API échouent de temps à autre. Sans relances assorties d'un délai exponentiel, des défaillances passagères deviennent des défaillances commerciales permanentes.
Erreur 5 : ignorer la vérification de la signature des webhooks. Un point de terminaison de webhook sans vérification de signature est une URL appelable publiquement que n'importe qui peut usurper.
Erreur 6 : coder en dur le domaine du fournisseur dans vos codes. Utilisez un domaine personnalisé (votre sous-domaine pointant vers l'infrastructure du fournisseur) afin de pouvoir changer de fournisseur plus tard sans modifier aucun code imprimé.
Erreur 7 : générer des codes qui pointent vers des URL de préproduction. Des codes imprimés sur des emballages ou expédiés aux clients qui pointent vers des URL de préproduction constituent un risque bien réel. Validez les destinations.
Erreur 8 : oublier de mettre à jour les destinations quand les URL changent. Si la structure de vos URL change lors d'une refonte du site, la destination de chaque code dynamique doit être mise à jour. Facile à oublier.
Foire aux questions
Ai-je besoin d'une API pour utiliser des QR codes dynamiques ? Non. La plupart des fournisseurs de QR codes dynamiques proposent des tableaux de bord qui couvrent l'essentiel des usages sans intégration d'API. Les API servent à la génération par programmation à grande échelle.
Puis-je générer des QR codes sans l'API d'un fournisseur ? Oui, pour les codes statiques. Des bibliothèques comme qrcode (Python, JavaScript) et pyqrcode génèrent des images de QR code statiques en local, sans service externe. Pour des codes dynamiques (avec destinations modifiables et statistiques), il vous faut un fournisseur.
Une API de QR code est-elle gratuite ? Certains fournisseurs proposent des offres gratuites avec des volumes de requêtes limités. La plupart des offres payantes incluent l'accès à l'API. Comparez le tarif par requête autant que par code.
Puis-je utiliser plusieurs fournisseurs d'API de QR code dans une même application ? Oui, techniquement. Chaque code est lié au fournisseur qui l'a généré. Mélanger les fournisseurs complique la gestion ; il vaut généralement mieux s'en tenir à un seul.
Comment migrer d'un fournisseur d'API de QR code à un autre ? Vous générez de nouveaux codes chez le nouveau fournisseur. Les anciens codes continuent de pointer vers les serveurs de l'ancien fournisseur jusqu'à leur suppression (ou cessent de rediriger si l'ancien abonnement prend fin). Si vous avez utilisé un domaine personnalisé, vous pouvez modifier le DNS pour qu'il pointe vers l'infrastructure du nouveau fournisseur sans régénérer les codes. C'est la voie la plus propice à la migration.
Puis-je générer des millions de QR codes via l'API ? Oui, sur les offres entreprise dotées de limites de débit adaptées et de points de terminaison en masse. Vérifiez que c'est bien pris en charge sur l'offre choisie avant de vous engager.
Les API de QR code prennent-elles en charge les webhooks ? La plupart des offres entreprise et beaucoup d'offres intermédiaires le font. Les offres gratuites et d'entrée de gamme, souvent non. Vérifiez avant de compter sur les webhooks pour des usages en production.
Combien de temps faut-il pour intégrer une API de QR code ? Cas d'usage simple (générer un code dans votre application existante) : quelques heures. Intégration de qualité production avec gestion des erreurs, relances, surveillance et traitement des webhooks : plusieurs jours. Intégration entreprise complète avec opérations en masse, domaines personnalisés et SSO : plusieurs semaines.
Mes QR codes fonctionneront-ils si l'API tombe en panne ? La génération et la modification ne fonctionneront pas. Les codes déjà générés continueront de se résoudre tant que l'infrastructure de redirection du fournisseur est opérationnelle ; celle-ci est généralement distincte de l'infrastructure d'API et vise des objectifs de fiabilité plus élevés.
Puis-je faire tourner un service de QR code entièrement sur ma propre infrastructure ? Pour les codes statiques, oui : des bibliothèques existent dans tous les grands langages. Pour les codes dynamiques avec redirections et statistiques, vous pouvez le construire vous-même, mais vous exploitez désormais un petit SaaS. Pour la plupart des équipes, payer un fournisseur revient moins cher que de tout développer.
En résumé
Les API de QR code sont une infrastructure pour les entreprises dont l'échelle dépasse ce qu'une personne peut gérer dans un tableau de bord. Les schémas sont bien établis : générer, mettre à jour, récupérer les statistiques, archiver. Choisissez un fournisseur dont la maturité de l'API correspond à vos besoins, intégrez avec soin, et traitez les codes comme une ressource gérée dans la durée.
Découvrez la tarification et l'accès à l'API de QR Cake
Prêt à créer votre propre QR code ?
Créez un QR code dynamique modifiable après impression. Démarrez gratuitement, sans carte bancaire, avec des scans illimités et des codes qui n'expirent jamais.
À propos de l'équipe QR Cake
Rédigé par l'équipe QR Cake, celles et ceux qui font tourner QR Cake, une plateforme de QR codes dynamiques utilisée pour des campagnes imprimées modifiables, des QR codes Canva, des statistiques de scan et des redirections QR longue durée qui continuent à fonctionner après la fin de l'abonnement.
En savoir plus sur QR CakeQuestions fréquentes
- Ai-je besoin d'une API pour utiliser des QR codes dynamiques ?
- Non. La plupart des fournisseurs de QR codes dynamiques proposent des tableaux de bord qui couvrent l'essentiel des usages sans intégration d'API. Les API servent à la génération par programmation à grande échelle.
- Puis-je générer des QR codes sans l'API d'un fournisseur ?
- Oui, pour les codes statiques. Des bibliothèques comme qrcode (Python, JavaScript) génèrent des images de QR code statiques en local. Pour des codes dynamiques avec destinations modifiables et statistiques, il vous faut un fournisseur.
- Comment migrer d'un fournisseur d'API de QR code à un autre ?
- Générez de nouveaux codes chez le nouveau fournisseur. Les anciens codes continuent de pointer vers les serveurs de l'ancien fournisseur jusqu'à leur suppression. Si vous avez utilisé un domaine personnalisé, modifiez le DNS pour qu'il pointe vers le nouveau fournisseur sans régénérer aucun code.
- Mes QR codes fonctionneront-ils si l'API du fournisseur tombe en panne ?
- La génération et la modification ne fonctionneront pas. Les codes déjà générés continuent de se résoudre tant que l'infrastructure de redirection est opérationnelle, généralement distincte de l'API et visant des objectifs de fiabilité plus élevés.
- Puis-je générer des millions de QR codes via l'API ?
- Oui, sur les offres entreprise dotées de limites de débit adaptées et de points de terminaison en masse. Vérifiez que c'est bien pris en charge sur l'offre choisie avant de vous engager.
- Combien de temps faut-il pour intégrer une API de QR code ?
- Cas d'usage simple : quelques heures. Intégration de qualité production avec gestion des erreurs, relances, surveillance et webhooks : plusieurs jours. Intégration entreprise complète avec opérations en masse et SSO : plusieurs semaines.
Articles associés
Poursuivez votre lecture avec des guides pratiques, des exemples et des conseils pour optimiser vos QR codes.
QR Cake ou Bitly QR : lequel choisir pour vos campagnes de QR codes dynamiques ?
Les deux plateformes savent générer des QR codes. La vraie question, plus utile, est de savoir laquelle convient au travail qui vous attend une fois le code imprimé et publié.
Les QR codes pour l'immobilier : le guide complet 2026
L'immobilier est l'un des secteurs où les QR codes s'avèrent les plus pertinents. L'acheteur s'approche d'un bien précisément au moment où sa curiosité est à son comble, et un code bien placé transforme cette curiosité en accès à l'information plus vite que n'importe quel autre canal.
Les QR codes sur les emballages produits : le guide 2026 (cas d'usage, réglementation et pièges)
La plupart des grandes marques de grande consommation expédient désormais leurs produits avec des QR codes. La vraie question n'est plus de savoir s'il faut en utiliser un, mais à quoi il doit servir, et c'est là que la plupart des équipes passent à côté.