QR-kode-API-guide: Lag og administrer koder programmatisk (2026)
En utviklerguide til QR-kode-API-er: når du bør bruke dem, vanlige operasjoner, kodeeksempler i JavaScript og Python, og hvordan du velger leverandør.
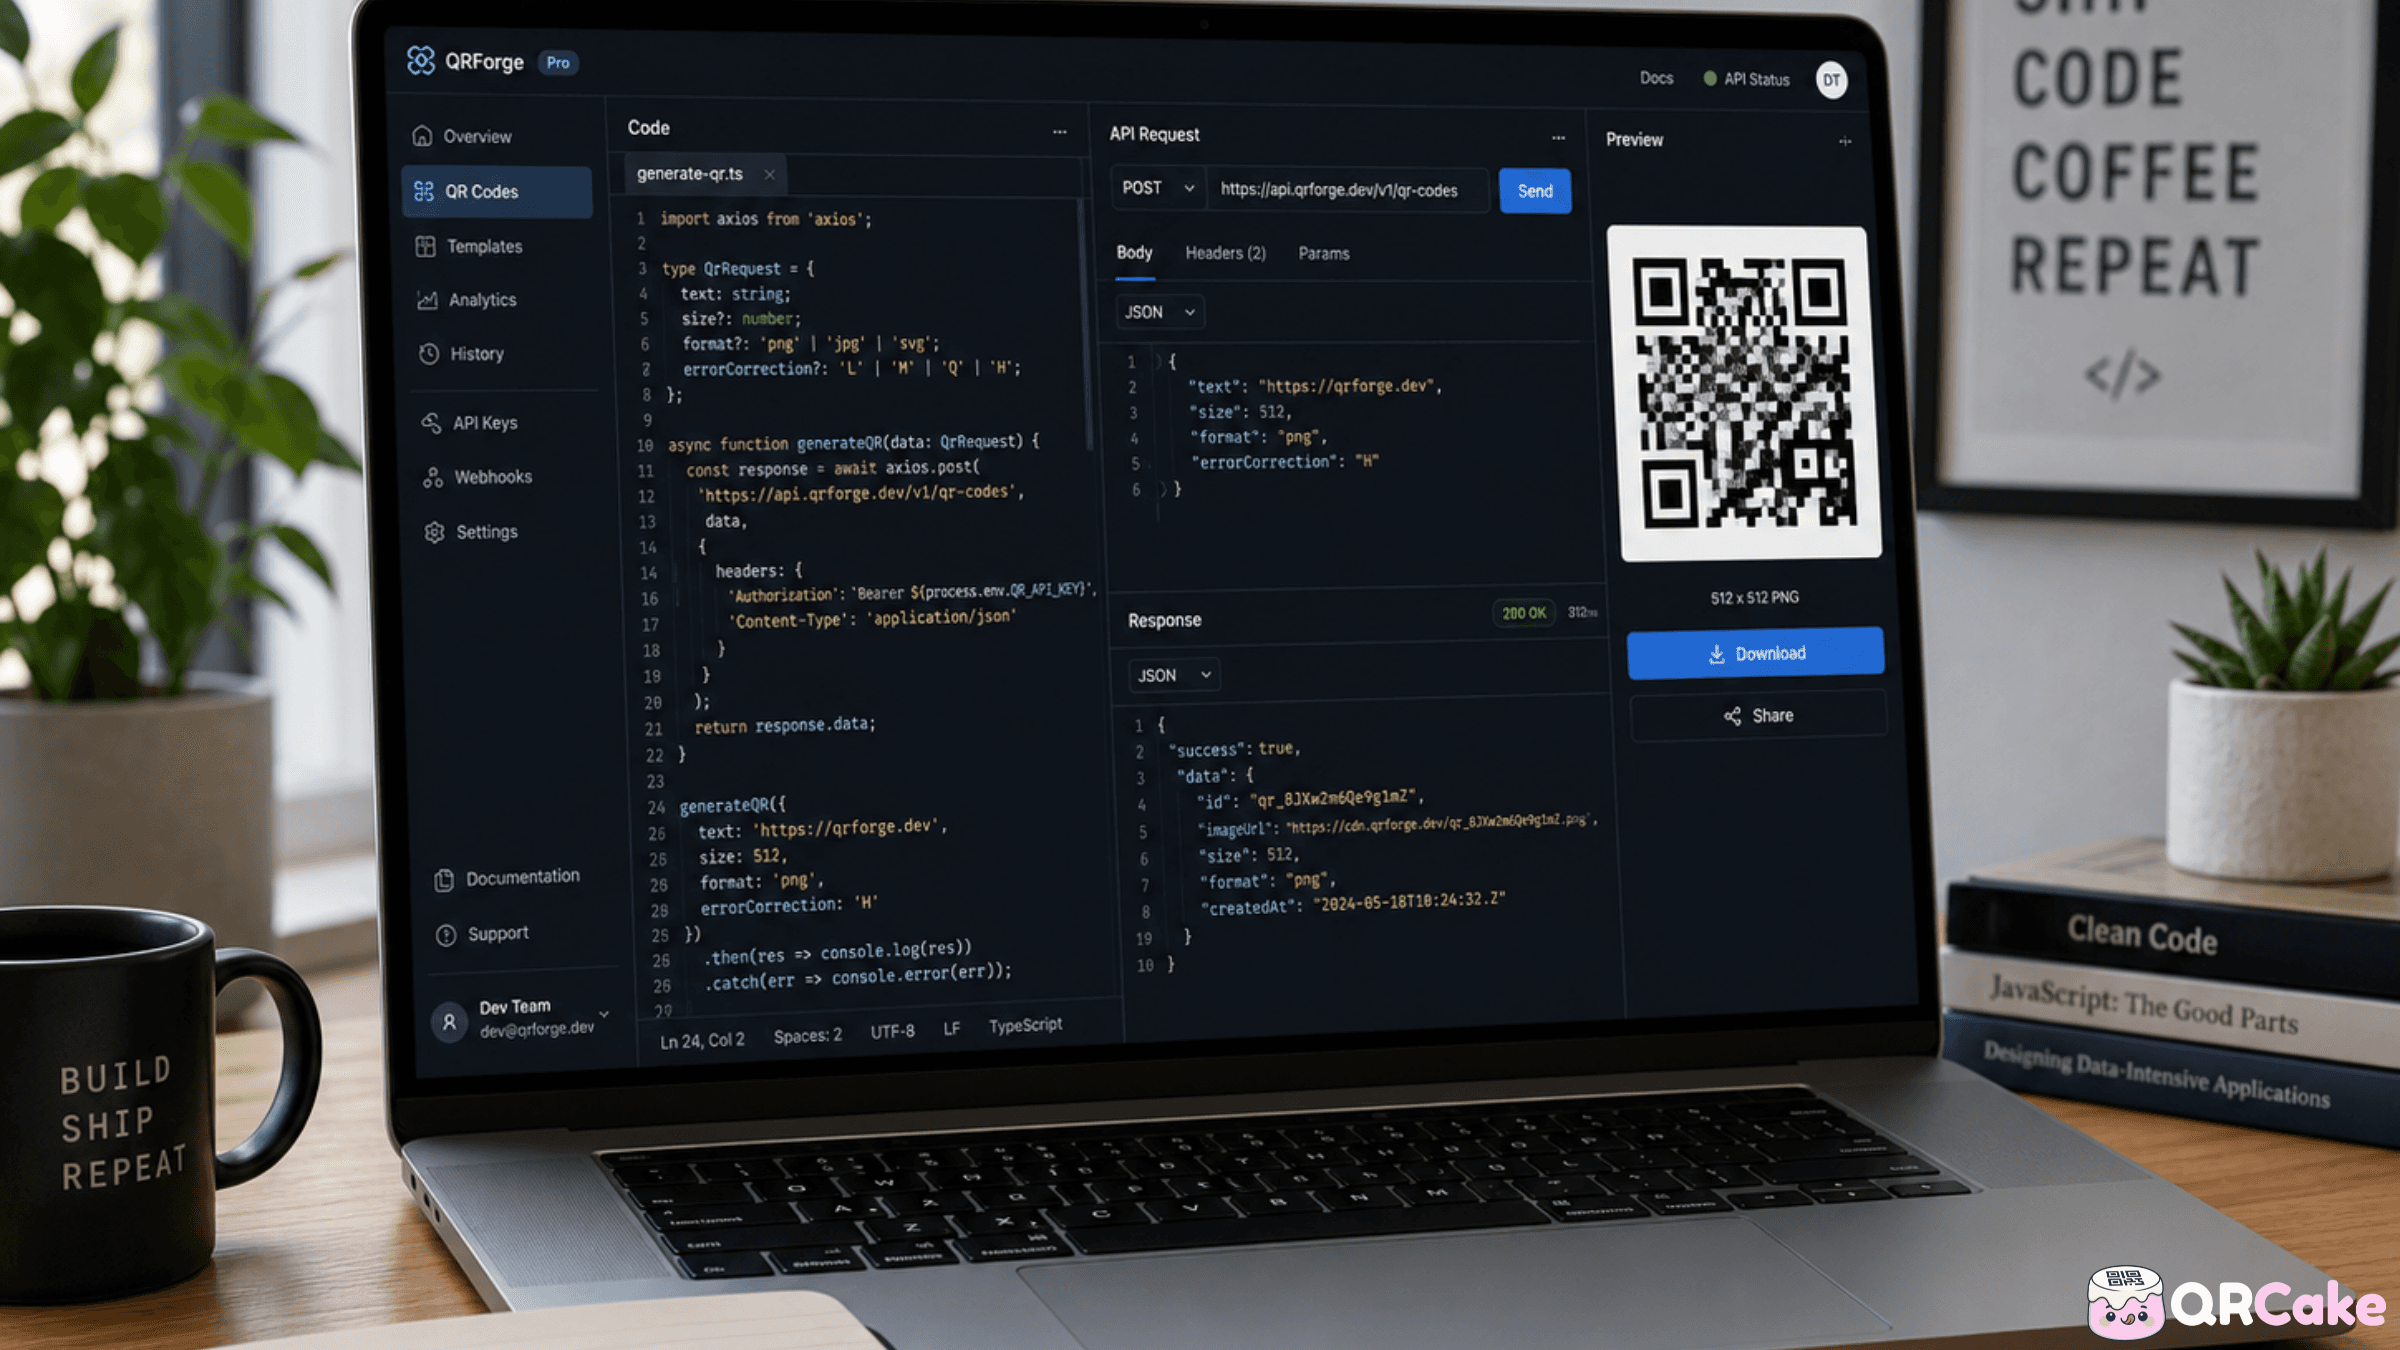
QR API-er kommer til sin rett når du må skalere utover hva en person som klikker i et dashbord klarer: koder per kunde, per ordre, integrasjon med et annet system, massegenerering knyttet til en database. Gjort riktig, lar en QR API deg behandle koder som infrastruktur: generert, administrert og sporet av din egen programvare.
Denne guiden forklarer når QR API-er er verdt ingeniørarbeidet, hvilke operasjoner de vanligvis støtter, fungerende kodeeksempler og hvordan man vurderer API-er fra forskjellige leverandører opp mot hverandre.
Den kortfattede versjonen
QR-kode API-er er verdt det når:
- Du trenger koder per kunde eller per ordre generert programmatisk (billett til arrangement, lojalitetskort, serienummer for å motvirke forfalskning).
- Du integrerer QR-generering i et større system (ditt CRM, ditt lagerstyringssystem, din e-handelsplattform).
- Du genererer så mange koder at det er upraktisk å håndtere dem via dashbord: vanligvis mer enn noen titalls koder per måned.
- Du trenger å oppdatere destinasjoner programmatisk basert på lagerstatus, tid eller brukeradferd.
De er overkill når:
- Du trenger et lite antall koder til markedsføring. Dashbord er raskere.
- Kodene vil ikke endres og volumet er lite. Statisk generering fungerer.
- Du har ikke ingeniørkapasitet til å integrere, vedlikeholde og overvåke en API-integrasjon.
Vanlige QR API-operasjoner
De fleste QR API-er tilbyr fem eller seks grunnleggende operasjoner. De spesifikke navnene på endepunktene varierer mellom leverandører, men funksjonaliteten er lik.
1. Generer en ny QR-kode.
Send (POST) en destinasjons-URL (og valgfrie metadata) til leverandøren; motta tilbake en kode-ID og en nedlastbar URL til QR-bilde.
2. Endre destinasjonen på en eksisterende dynamisk kode.
Bruk PUT eller PATCH på en kode sitt endepunkt for å endre hvor den videresender til. Nyttig for lagerbaserte destinasjoner, ruting basert på tid på dagen, eller A/B-testing.
3. Hent analysedata for en kode.
Få (GET) skannetall, tidsserier, geografisk fordeling og enhetsfordeling for en kode. Nyttig for dashbordintegrasjon eller rapportering.
4. Liste opp eller søke blant eksisterende koder.
Få (GET) en paginert liste over koder i kontoen din, valgfritt filtrert på dato, tag eller destinasjon. Nyttig for administrasjonsgrensesnitt.
5. Slett eller arkiver en kode.
DELETE fjerner koden helt (kodene slutter å fungere). Noen leverandører tilbyr "arkiver" som et mildere alternativ som setter koden på pause uten å slette den.
6. Masseoperasjoner.
Mange leverandører tilbyr batch-endepunkter: opprett N koder samtidig, oppdater alle som passer en filter, eksporter analyser for mange koder. Disse har egne begrensninger på hastighet og prisimplikasjoner.
Autentiseringsmønstre
QR-APIer bruker vanligvis en av tre autentiseringsmodeller:
API-nøkkel i header. Det enkleste: inkluder en Authorization Bearer-token-header i hver forespørsel. Lett å implementere; utfordringen er nøkkelrotasjon og å ikke miste kontroll over nøklene.
OAuth 2.0. Mer komplekst, men bedre for flerbruker- eller partnerintegrasjoner. Token-basert, med kontrollert tilgang og tidsbegrensning.
Signerte forespørsler med HMAC. Brukes av enkelte leverandører for høysikkerhetsscenarier. Klienten signerer hver forespørsel med en hemmelighet og tidsstempel, som forhindrer replay-angrep.
For de fleste brukstilfeller vil API-nøkkelmodellen være den du jobber med. Lagre nøkkelen i miljøvariabler, aldri legg den i kildekontrollen, og roter den periodisk.
Kodeeksempler
Eksemplene nedenfor bruker et generisk QR-API-mønster. Bytt ut basis-URL med din leverandørs faktiske endepunkt og juster feltnavn slik at de stemmer.
Generer en kode i JavaScript (Node.js):
En typisk Node fetch-kall sender JSON med destinasjons-URL, merkelapp og kodetype via POST. Svaret inkluderer en code_id og image_url som du kan lagre og referere til.
Generer en kode i Python:
Det tilsvarende i Python bruker requests-biblioteket for å POSTe samme JSON-data. Bruk miljøvariabler for API-nøkkelen og kast feil ved ikke-2xx-responser.
Oppdater destinasjonen til en kode:
En PATCH-forespørsel til kodens endepunkt med ny destinasjons-URL endrer hvor alle eksisterende trykte kopier nå videresender til.
Hent skanneanalyser:
En GET-forespørsel til kodens analyse-endepunkt, valgfritt med datoområde som parameter, returnerer tellinger og nedbrytinger.
Dette er illustrative mønstre. Rådfør deg alltid med den spesifikke leverandørens dokumentasjon for faktiske endepunkter og format på forespørsel/svar.
Vanlige API-brukstilfeller
Mønstrene som går igjen i virkelige QR-API-integrasjoner:
Koder per ordre eller per kunde.
E-handel: hver ordre sendes med en QR-kode unik for den ordren, med link til den kundes spesifikke landingsside (ny bestilling, forespørsel om anmeldelse, leveringssporing osv.). Koden genereres av API-et ved kassen, bildet er innebygd i emballasjemalen.
Koder per billett eller per deltaker ved arrangement.
Arrangementbilletter: hver billett får en unik QR-kode som valideres ved inngangen. Samme API kan senere utstede refusjons-/overføringskoder eller koder for oppfølging etter arrangementet.
Koder for sporing per produkt.
Produksjon og forbrukerpakker: variabeldata-printing legger en unik kode på hver enhet, med kobling til enhetens batch, opprinnelse og sporingsdata. Påkrevd av noen forskrifter som FSMA 204 og FDA UDI.
Koder per lokasjon eller per region.
Bedrifter med flere lokasjoner: API-en genererer en kode per lokasjon, med destinasjonen satt til den lokale siden eller innsjekkingsflyten. Oppdateringer spres via API når lokasjoner åpner, stenger eller endrer detaljer.
Destinasjoner basert på lagerbeholdning.
Detaljhandel: QR-koder på hylleetiketter peker til produktets produktside, men destinasjonen endres når produktet settes på salg, går tomt for lager, eller erstattes av en ny variant. API-en oppdaterer destinasjoner som svar på lagerhendelser.
Lojalitets- og belønningskoder.
Servering og detaljhandel: hvert kundelojalitetskort har en unik QR-kode. Koden lenker til kundens lojalitetsprofil. API-en utsteder koder ved registrering og oppdaterer rutelogikk over tid.
Antiforfalskningskoder.
Premiumvarer: hver enhet får en unik QR-kode. API-en sporer skanningsmønstre: flere skanninger fra forskjellige steder på den "samme" koden (noe som ikke skal være mulig for en ekte unik kode) varsler om potensielle forfalskninger.
Begrensninger på rate og masseoperasjoner
QR API-er har begrensninger på hvor mange forespørsler du kan sende per sekund, minutt eller time.
Typiske begrensninger på antall forespørsler:
- Gratis / hobbybruk: 60 forespørsler per minutt.
- Mellomnivå betalt: 1 000-10 000 forespørsler per minutt.
- Enterprise: tilpasset (vanligvis 100 000+ forespørsler per minutt eller ubegrenset med rimelig bruk-policy).
For massegenerering har du to alternativer:
- Sekvensiell generering med håndtering av begrensninger. Lag individuelle API-kall i en løkke, fang 429 (for mange forespørsler) svar og vent. Enkelt, fungerer for alle volumer opptil noen tusen.
- Masseendepunkter. Mange leverandører tilbyr endepunkter som godtar matriser av koder i én enkelt forespørsel. Mye mer effektivt ved høye volumer.
For veldig høye volumer (millioner av koder) tilbyr noen leverandører asynkron massegenerering: send inn en jobb, sjekk for ferdigstillelse, last ned en CSV med resultater. Alltid tilgjengelig på enterprise-planer; noen ganger på lavere nivåer.
Webhooks vs polling
QR API-er støtter vanligvis to måter å motta skannehendelser på:
Polling. Applikasjonen din gjør regelmessige kall til analyseendepunktet for å sjekke etter nye skanninger. Enkelt å implementere, men ikke sanntid og kaster bort kall når det ikke er ny aktivitet.
Webhooks. Leverandøren sender POST til en URL på serveren din hver gang en skanning skjer (eller på et konfigurert skjema). Sanntid, effektivt, men krever at serveren din eksponerer et offentlig endepunkt og validerer innkommende forespørsler.
For sanntidsbruk (billettkontroll, svindeldeteksjon, umiddelbare kundetilkoblingshendelser) er webhooks essensielt. For periodiske rapporter er polling tilstrekkelig.
Sammenligning av QR API-er hos leverandører
De fleste store QR-leverandører tilbyr API-er, men modenheten varierer stort.
Hva du bør sammenligne:
- Dokumentasjonskvalitet. En godt dokumentert API med eksempler sparer ingeniørtid. Test ved å lese dokumentasjonen og forestille deg å implementere det enkleste tilfellet.
- Begrensninger på forespørsler. Match leverandørens begrensninger med ditt forventede volum.
- Prisingsmodell. Per-kode, per-forespørsel, månedlig abonnement med bruksgrense, eller en kombinasjon.
- Webhook-støtte. Viktig for sanntidsbrukstilfeller.
- Tilgjengelighet av bulk-endepunkt. Sparer enormt med tid ved integrasjoner med høyt volum.
- SDK-tilgjengelighet. Offisielle SDK-er på ditt språk reduserer tiden til integrasjon betydelig.
- Kodevarighetspolicy. Det samme som for bruk av dashbordet: hva skjer med QR-kodene dine hvis du slutter å betale?
Notater om leverandører (per skrivende stund):
- Uniqode og qr-code-generator.com (Bitly Inc.) har modne, bedriftsklare API-er med bred funksjonsdekning. Høyere pris reflekterer dette.
- QR Tiger har en solid API til mer tilgjengelig pris.
- QR Cake tilbyr API-tilgang på betalte planer; dokumentasjon og SDK-tilgjengelighet forbedres.
- Bitlys QR API er virkelig sterk hvis du allerede er integrert med Bitly for korte lenker.
Sammenlign gjeldende dokumentasjon og priser før du går videre. API-er endres. De beste QR-kodegeneratorene-innlegget dekker det bredere landskapet av leverandører.
Sikkerhetshensyn
QR-kode API-er har noen spesifikke sikkerhetsutfordringer det er verdt å påpeke:
1. Lagring av API-nøkler.
Aldri legg nøkler i kildekontroll. Bruk miljøvariabler, hemmelighetshåndterere (AWS Secrets Manager, HashiCorp Vault, Doppler) eller plattformens innebygde hemmeligheter. Roter nøkler når ansatte slutter eller nøkler blir eksponert ved en feil.
2. Validering av destinasjons-URL.
Hvis brukere av applikasjonen din kan spesifisere destinasjons-URL for QR-kodene (f.eks. en flerbruker-app hvor kunder lager egne koder), må du validere URL-ene. Forhindre åpne omdirigeringsangrep ved å ikke tillate vilkårlige destinasjoner.
3. Verifisering av webhook-signatur.
Hvis du bruker webhooks, signerer leverandøren vanligvis nyttelasten med en hemmelighet. Verifiser signaturen på hver innkommende webhook. Uten dette kan en angriper forfalske skanningshendelser.
4. Begrensing av forespørsler på din side.
Hvis du eksponerer QR-generering for sluttbrukere (f.eks. en kundevendt app), implementer din egen begrensning på antall forespørsler. Ellers kan én ond aktør bruke opp leverandørens kvote for antall forespørsler.
5. Revisjon av kodens destinasjon.
For langlivede koder (på emballasje, visittkort), logg hver destinasjonsendring. Hvis en angriper kompromitterer leverandørkontoen din og endrer destinasjonene til phishing-URLer, er revisjonsloggen ditt rettsmedisinske bevis.
Vanlige feil med QR API
Feil 1: Å behandle QR-generering som en engangsoppsett. Koder trenger administrasjon: oppdateringer, arkivering, overvåking. Bygg for kontinuerlig drift, ikke bare for den første opprettelsen.
Feil 2: Ikke teste hastighetsgrenser. Det er dårlig tidspunkt å oppdage at du treffer leverandørens hastighetsgrense under en Black Friday-kampanje.
Feil 3: Å lagre QR-bildet i stedet for kode-ID-en. Lagre alltid leverandørens kode-ID (slik at du kan oppdatere eller slette koden senere). Bildet er bare en bufret gjengivelse.
Feil 4: Manglende gjenopprettingslogikk. API-er feiler av og til. Uten retry med eksponentiell tilbakekobling blir midlertidige feil til permanente forretningsfeil.
Feil 5: Å ignorere verifisering av webhook-signatur. Et webhook-endepunkt uten signaturverifisering er en offentlig tilgjengelig URL som alle kan spoofe.
Feil 6: Hardkoding av leverandørens domene i dine koder. Bruk et eget domene (din underdomene som peker på leverandørens infrastruktur) slik at du kan bytte leverandør senere uten å endre noen trykte koder.
Feil 7: Å generere koder som peker til staging-URLer. Koder trykket på emballasje eller sendt til kunder som peker til staging-URLer er en reell risiko. Valider destinasjoner.
Feil 8: Å glemme å oppdatere destinasjoner når URLer endres. Hvis URL-strukturen din endres under en nettrestukturering, må destinasjonen for hver dynamisk kode oppdateres. Lett å overse.
Ofte stilte spørsmål
Trenger jeg en API for å bruke dynamiske QR-koder? Nei. De fleste leverandører av dynamiske QR-koder har dashbord som håndterer de fleste brukstilfeller uten API-integrasjon. API-er er for programmerbar generering i stor skala.
Kan jeg generere QR-koder uten en leverandørs API? Ja, for statiske koder. Biblioteker som qrcode (Python, JavaScript) og pyqrcode genererer statiske QR-bilder lokalt uten ekstern tjeneste. For dynamiske koder (med redigerbare destinasjoner og analyse), trenger du en leverandør.
Er det gratis å bruke en QR-kode-API? Noen leverandører tilbyr gratisnivåer med begrenset antall forespørsler. De fleste betalte planer inkluderer API-tilgang. Sammenlign pris per forespørsel i tillegg til per kode.
Kan jeg bruke flere QR API-leverandører i én applikasjon? Ja, teknisk sett. Hver kode er knyttet til leverandøren som genererte den. Å blande leverandører gjør administrasjon mer komplisert; vanligvis er det bedre å standardisere på én.
Hvordan migrerer jeg fra én QR API-leverandør til en annen? Du genererer nye koder hos den nye leverandøren. Gamle koder peker fortsatt på den gamle leverandørens servere til de slettes (eller slutter å omdirigere hvis gammelt abonnement avsluttes). Hvis du brukte egendefinert domene, kan du endre DNS til å peke på ny leverandørs infrastruktur uten å generere kodene på nytt. Dette er migreringsvennlig.
Kan jeg generere millioner av QR-koder via API? Ja, på bedriftsplaner med passende hastighetsgrenser og bulk-endepunkter. Bekreft at dette støttes i planen du velger før du binder deg.
Støtter QR API-er webhooks? De fleste bedriftsnivå og mange mellomnivåplaner gjør det. Gratis- og inngangsplaner gjør ofte ikke det. Sjekk før du er avhengig av webhooks i produksjon.
Hvor lang tid tar det å integrere en QR API? Enkel brukstilfelle (generer en kode i din eksisterende app): noen timer. Produksjonsklar integrasjon med feilhåndtering, nyforsøk, overvåking og webhook-behandling: flere dager. Full enterprise-integrasjon med masseoperasjoner, egendefinerte domener og SSO: uker.
Vil QR-kodene mine fungere hvis API-en går ned? Generering og redigering vil ikke fungere. Allerede genererte koder vil fortsette å videresende så lenge leverandørens omdirigeringsinfrastruktur er oppe, som vanligvis er separat fra API-infrastrukturen og har høyere pålitelighetskrav.
Kan jeg kjøre en QR-kodetjeneste helt på egen infrastruktur? For statiske koder, ja: biblioteker finnes for alle store programmeringsspråk. For dynamiske koder med omdirigeringer og analyse kan du bygge det selv, men du driver da en liten SaaS. For de fleste team er det billigere å betale en leverandør enn å bygge selv.
Konklusjonen
QR API-er er infrastruktur for bedrifter som vokser utover det en person kan håndtere i et dashbord. Mønstrene er godt etablerte: generer, oppdater, hent analyser, arkiver. Velg en leverandør med API-modenhet som matcher dine behov, integrer nøye, og behandle kodene som en forvaltet ressurs over tid.
Lær mer om QR Cakes priser og API-tilgang
Klar til å lage din egen QR-kode?
Lag en dynamisk QR-kode du kan redigere etter at den er trykt. Gratis å starte, uten kort, ubegrenset skanning, og kodene dine utløper aldri.
Om QR Cake-teamet
Skrevet av QR Cake-teamet, menneskene som bygger QR Cake, en plattform for dynamiske QR-koder som brukes til redigerbare trykte kampanjer, QR-koder i Canva, skanneanalyse og langlevende QR-viderekoblinger som fortsetter å virke etter at abonnementet er over.
Lær mer om QR CakeOfte stilte spørsmål
- Trenger jeg en API for å bruke dynamiske QR-koder?
- Nei. De fleste leverandører av dynamiske QR-koder har dashbord som håndterer de fleste bruksområder uten API-integrasjon. API-er er til for programmatisk generering i stor skala.
- Kan jeg generere QR-koder uten en leverandørs API?
- Ja, for statiske koder. Biblioteker som qrcode (Python, JavaScript) genererer statiske QR-bilder lokalt. For dynamiske koder med redigerbare destinasjoner og analyser trenger du en leverandør.
- Hvordan migrerer jeg fra en QR API-leverandør til en annen?
- Generer nye koder hos den nye leverandøren. Gamle koder fortsetter å peke til gamle leverandørs servere til de slettes. Hvis du brukte egendefinert domene, endre DNS til å peke på den nye leverandøren uten å regenerere noen koder.
- Vil QR-kodene mine fungere hvis leverandørens API går ned?
- Generering og redigering vil ikke fungere. Allerede genererte koder fortsetter å videresende så lenge omdirigeringsinfrastrukturen er oppe, vanligvis adskilt fra API-en og med høyere pålitelighetskrav.
- Kan jeg generere millioner av QR-koder via API?
- Ja, på bedriftsplaner med passende hastighetsbegrensninger og masseendepunkter. Bekreft at dette støttes på din plan før du binder deg.
- Hvor lang tid tar det å integrere en QR API?
- Enkel brukstilfelle: noen timer. Produksjonsklar integrasjon med feilhåndtering, nyforsøk, overvåking og webhook: flere dager. Full enterprise-integrasjon med masseoperasjoner og SSO: uker.
Relaterte artikler
Fortsett å lese praktiske QR-kodeguider, eksempler og tips til optimalisering.
QR Cake vs Bitly QR: Hvilken er best for dynamiske QR-kampanjer?
Begge plattformene kan generere QR-koder. Det mer relevante spørsmålet er hvilken som passer best til arbeidet du må gjøre etter at koden er trykt og publisert.
QR-koder for eiendom: Den komplette guiden for 2026 for agenter og meglere
Eiendom er en av de mest passende bransjene for QR-koder. Kjøpere nærmer seg en bolig akkurat når nysgjerrigheten er på topp, og en godt plassert kode gir raskere tilgang til informasjon enn noen annen kanal.
QR-koder på produktemballasje: Guiden for 2026 (bruksområder, regelverk og fallgruver)
De fleste store merkevarene innen forbrukerprodukter sender nå produkter med QR-koder. Det interessante spørsmålet er ikke lenger om man skal bruke en kode, men til hva, og de fleste team gjør det dårlig her.