Przewodnik po API kodów QR: programowe generowanie i zarządzanie kodami (2026)
Przewodnik dla programistów po API kodów QR: kiedy z nich korzystać, typowe operacje, przykłady kodu w JavaScripcie i Pythonie oraz jak wybrać dostawcę.
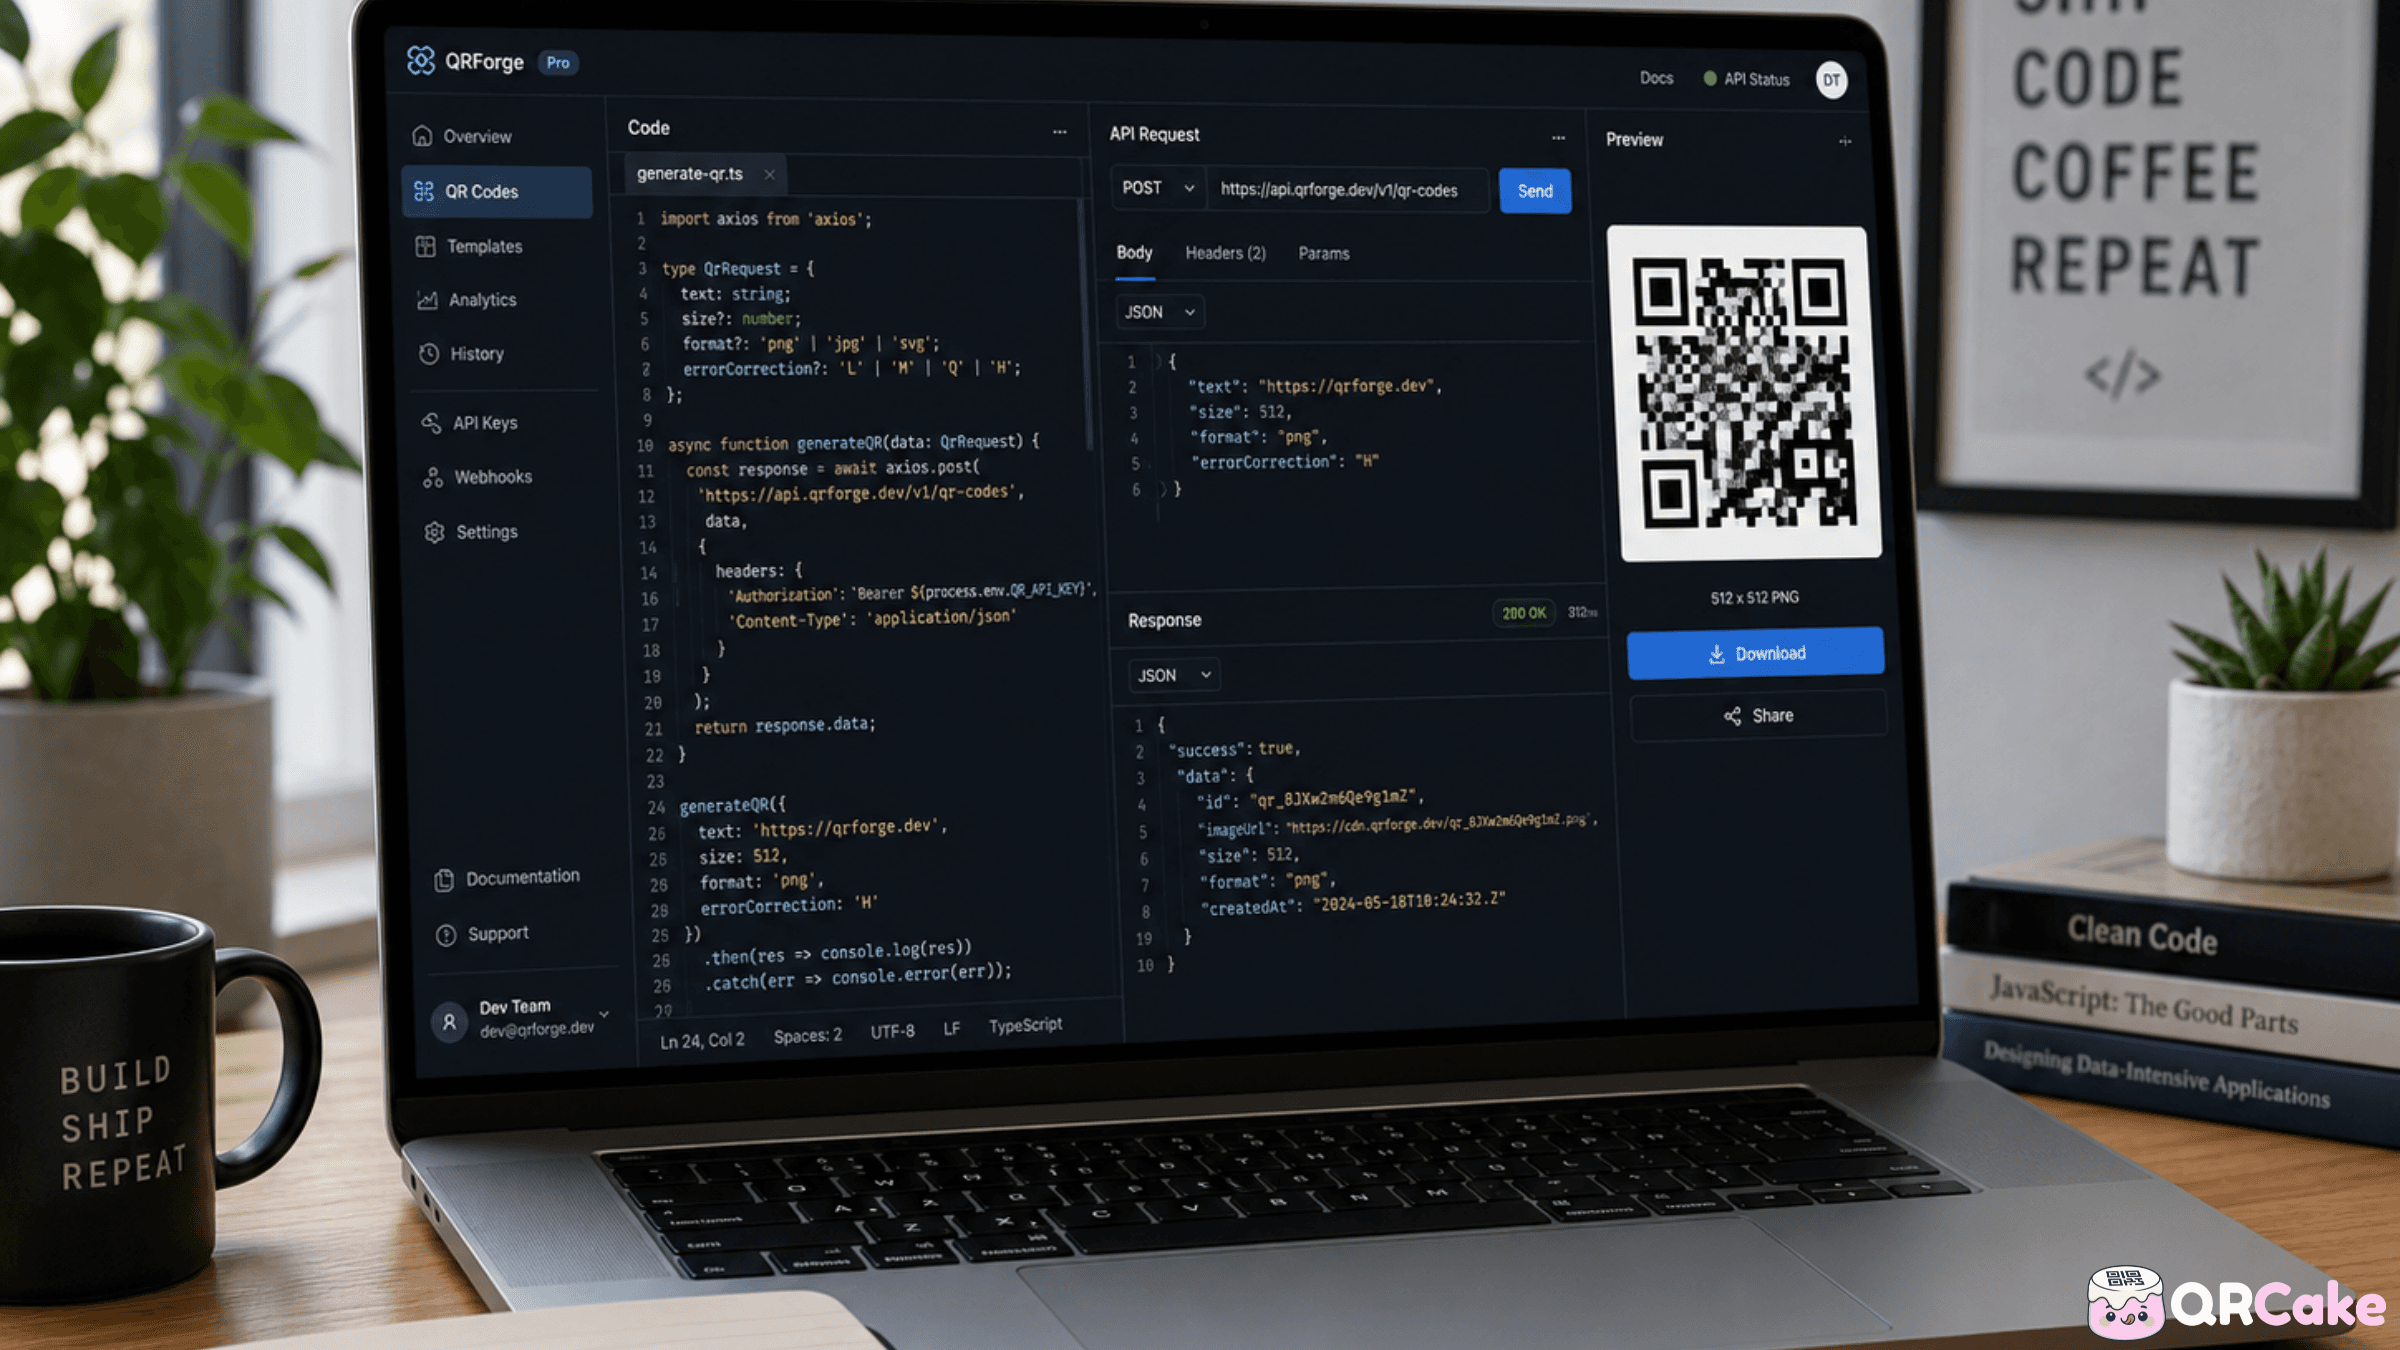
API QR stają się przydatne, gdy potrzebujesz skalować ponad możliwości obsługi ręcznej na pulpicie: kody indywidualne dla klienta, zamówienia, integracja z innym systemem, hurtowe generowanie powiązane z bazą danych. Dobrze zaprojektowane API QR pozwala traktować kody jako infrastrukturę: programowo generowaną, zarządzaną i monitorowaną przez własne oprogramowanie.
Ten przewodnik wyjaśnia, kiedy API kodów QR są warte nakładu pracy inżynierskiej, jakie operacje zwykle obsługują, zawiera działające przykłady kodu oraz podpowiada, jak ocenić API różnych dostawców.
Wersja w 30 sekund
API kodów QR warto stosować, gdy:
- Potrzebujesz kodów dla poszczególnych klientów lub zamówień generowanych programowo (bilety na wydarzenia, karty lojalnościowe, numery seryjne zabezpieczające przed fałszerstwem).
- Integrujesz generowanie kodów QR z większym systemem (np. CRM, system zarządzania magazynem, platforma e-commerce).
- Generujesz taką liczbę kodów, że obsługa ich przez panel staje się uciążliwa: zwykle więcej niż kilkadziesiąt kodów miesięcznie.
- Musisz programowo aktualizować docelowe adresy zgodnie z magazynem, czasem lub zachowaniem użytkownika.
API do kodów QR są zbędne, gdy:
- Potrzebujesz tylko kilku kodów do celów marketingowych. Panel będzie szybszy.
- Kody się nie zmienią, a wolumen jest mały. Wystarczą narzędzia do generowania statycznego.
- Nie masz zasobów inżynierskich do integracji, utrzymania i monitorowania API.
Typowe operacje API QR
Większość API QR udostępnia pięć lub sześć podstawowych operacji. Konkretne nazwy punktów końcowych różnią się między dostawcami, ale schemat jest podobny.
1. Wygeneruj nowy kod QR.
Wyślij POST z docelowym URL-em (oraz opcjonalnymi metadanymi) do dostawcy; otrzymaj ID kodu i adres URL do pobrania obrazu kodu QR.
2. Edytuj docelowy adres istniejącego dynamicznego kodu.
Wyślij PUT lub PATCH do punktu końcowego kodu, aby zmienić miejsce przekierowania. Przydatne w przypadku celów opartych na stanie magazynu, kierowania według godziny dnia lub testów A/B.
3. Pobierz analitykę kodu.
Wyślij GET, aby uzyskać liczbę zeskanowań, dane czasowe, podział geograficzny oraz rodzaj urządzenia dla kodu. Przydatne do integracji z panelem lub raportowania.
4. Wyświetl lub wyszukaj istniejące kody.
Wyślij GET, aby otrzymać podzieloną na strony listę kodów w Twoim koncie, opcjonalnie filtrowaną według daty, etykiety lub celu. Przydatne w interfejsach zarządzania.
5. Usuń lub zarchiwizuj kod.
DELETE usuwa kod całkowicie (kody przestają działać). Niektórzy dostawcy oferują "archiwizację" jako łagodniejszą alternatywę, która wstrzymuje działanie bez usuwania.
6. Operacje zbiorcze.
Wielu dostawców oferuje punkty końcowe umożliwiające wykonanie wielu operacji jednocześnie: utwórz N kodów na raz, aktualizuj wszystkie spełniające filtr, eksportuj analitykę dla wielu kodów. Mają one własne limity i wpływ na ceny.
Wzorce uwierzytelniania
API QR zazwyczaj korzystają z jednego z trzech modeli autoryzacji:
Klucz API w nagłówku. Najprostszy: dołącz nagłówek Authorization Bearer token do każdego żądania. Łatwy do wdrożenia; wyzwaniem jest odpowiednia rotacja i unieważnianie kluczy.
OAuth 2.0. Bardziej złożony, ale lepszy w przypadku integracji wieloużytkownikowych lub partnerskich. Oparty na tokenach, z kontrolowanym zakresem uprawnień i ograniczeniem czasowym.
Podpisane żądania z HMAC. Stosowane przez niektórych dostawców w scenariuszach o wysokim poziomie bezpieczeństwa. Klient podpisuje każde żądanie tajnym kluczem i znacznikiem czasu, co zapobiega atakom powtórzeniowym.
W większości przypadków będziesz pracować z modelem klucza API. Przechowuj klucz w zmiennych środowiskowych, nigdy nie zapisuj go w systemie kontroli wersji i regularnie go rotuj.
Przykłady kodu
Poniższe przykłady używają ogólnego wzorca API QR. Zamień podstawowy URL na rzeczywisty endpoint swojego dostawcy i dostosuj nazwy pól według potrzeb.
Generowanie kodu w JavaScript (Node.js):
Typowe wywołanie fetch w Node wysyła metodą POST JSON z docelowym URL, etykietą i typem kodu. Odpowiedź zawiera code_id oraz image_url, które możesz zapisać i wykorzystać.
Generowanie kodu w Pythonie:
Odpowiednik w Pythonie używa biblioteki requests do wysłania metodą POST tego samego ładunku JSON. Korzystaj ze zmiennych środowiskowych dla klucza API i zgłaszaj wyjątki przy odpowiedziach innym niż 2xx.
Aktualizacja docelowego adresu kodu:
Żądanie PATCH do endpointu kodu z nowym adresem URL zmienia miejsce docelowe, do którego przekierowują wszystkie istniejące wydruki kodu.
Pobieranie analityki skanowania:
Żądanie GET do endpointu analityki kodu, opcjonalnie z parametrami zakresu dat, zwraca liczniki i rozbicia statystyk.
To są wzorcowe schematy. Zawsze konsultuj się z dokumentacją konkretnego dostawcy dla faktycznych endpointów oraz formatów żądań i odpowiedzi.
Typowe zastosowania API
Wzorce, które pojawiają się wielokrotnie w rzeczywistych integracjach API kodów QR:
Kody przypisane do zamówienia lub klienta.
E-commerce: każde zamówienie wysyłane jest z unikalnym kodem QR przypisanym do tego zamówienia, prowadzącym do konkretnej strony docelowej klienta (ponowne zamówienie, prośba o opinię, śledzenie dostawy itp.). Kod jest generowany przez API podczas realizacji zamówienia, a obraz kodu umieszczany w szablonie opakowania.
Kody przypisane do biletów lub uczestników wydarzenia.
Sprzedaż biletów na wydarzenia: każdy bilet ma unikalny kod QR, który jest weryfikowany przy wejściu. To samo API może później generować kody na zwroty/przeniesienia lub kody do dalszych działań po wydarzeniu.
Kody śledzenia przypisane do produktu.
Produkcja i dobra szybkozbywalne: druk zmiennych danych umieszcza unikalny kod na każdej jednostce, powiązany z danymi partii, pochodzenia i śledzenia. Wymagane przez niektóre przepisy jak FSMA 204 i FDA UDI.
Kody przypisane do lokalizacji lub regionu.
Biznesy wielolokalizacyjne: API generuje kod dla każdej lokalizacji, z adresem docelowym ustawionym na stronę lub proces meldowania się w danej lokalizacji. Aktualizacje następują przez API, gdy lokalizacje się otwierają, zamykają lub zmieniają dane.
Adresy docelowe zależne od stanu zapasów.
Detal: kody QR na etykietach półkowych kierują do strony produktu, ale cel zmienia się, gdy produkt jest w promocji, wyprzedany lub zastąpiony nowym wariantem. API aktualizuje cel w reakcji na zmianę stanów magazynowych.
Kody lojalnościowe i premiowe.
Branża hotelarska i handel detaliczny: każda karta lojalnościowa klienta ma unikalny kod QR. Kod odsyła do profilu lojalnościowego klienta. API generuje kody przy rejestracji i aktualizuje logikę trasowania z czasem.
Kody zabezpieczające przed podróbkami.
Produkty premium: każda jednostka ma unikalny kod QR. API śledzi wzory skanowania: wiele skanów tego samego kodu z różnych lokalizacji (co powinno być niemożliwe dla prawdziwego, unikalnego kodu) wskazuje na potencjalne podróbki.
Ograniczenia szybkości i operacje masowe
API kodów QR mają ograniczenia szybkości: limit, ile zapytań można wykonać na sekundę, minutę lub godzinę.
Typowe ograniczenia szybkości:
- Poziomy darmowe / dla hobbystów: 60 żądań na minutę.
- Płatne poziomy średnie: 1 000-10 000 żądań na minutę.
- Poziom korporacyjny: niestandardowy (zazwyczaj 100 000+ żądań na minutę lub nieograniczony z polityką rozsądnego użytkowania).
Do masowego generowania masz dwie opcje:
- Generowanie sekwencyjne z obsługą limitu szybkości. Wykonuj pojedyncze wywołania API w pętli, przechwytując odpowiedzi 429 (Too Many Requests) i zwalniając tempo. Proste, działa dla dowolnej ilości do kilku tysięcy.
- Punkty końcowe do masowego generowania. Wielu dostawców oferuje punkty końcowe, które akceptują tablice kodów w jednym żądaniu. O wiele bardziej efektywne przy dużych wolumenach.
Dla bardzo dużych wolumenów (miliony kodów) niektórzy dostawcy oferują asynchroniczne masowe generowanie: zlecenie zadania, sprawdzanie statusu, pobranie wyników w formacie CSV. Zawsze dostępne w planach korporacyjnych; czasem w niższych poziomach.
Webhooki kontra sondowanie
API QR zazwyczaj obsługują dwa sposoby odbioru zdarzeń skanowania:
Sondowanie. Twoja aplikacja okresowo wywołuje punkt analityczny aby sprawdzić nowe skanowania. Proste do wdrożenia, ale działa z opóźnieniem i marnuje wywołania, gdy nie ma nowej aktywności.
Webhooki. Dostawca wysyła POST na adres URL na twoim serwerze za każdym razem, gdy dochodzi do skanowania (lub zgodnie z konfigurowalnym harmonogramem). Działa w czasie rzeczywistym, jest efektywne, ale wymaga, by twój serwer udostępniał publiczny punkt końcowy i weryfikował przychodzące żądania.
Dla przypadków użycia w czasie rzeczywistym (np. sprzedaż biletów na wydarzenia, wykrywanie oszustw, natychmiastowe akcje angażujące klientów) webhooki są niezbędne. Dla okresowych raportów sondowanie jest wystarczające.
Porównanie API QR u różnych dostawców
Większość głównych dostawców kodów QR oferuje API, ale ich dojrzałość bardzo się różni.
Co porównać:
- Jakość dokumentacji. Dobrze udokumentowane API z przykładami oszczędza czas programistów. Przetestuj, czytając dokumentację i próbując wyobrazić sobie implementację najprostszego przypadku.
- Limity zapytań. Dopasuj limity dostawcy do przewidywanego wolumenu.
- Model cenowy. Opłaty za kod, za zapytanie, miesięczna subskrypcja z limitem użycia lub ich kombinacja.
- Wsparcie webhooków. Niezbędne do zastosowań w czasie rzeczywistym.
- Dostępność punktu końcowego do masowego generowania. Oszczędza ogromną ilość czasu przy integracjach o dużej skali.
- Dostępność SDK. Oficjalne SDK w twoim języku znacznie przyspieszają integrację.
- Polityka trwałości kodów. Jak w przypadku panelu zarządzania: co się dzieje z twoimi kodami, gdy przestaniesz płacić?
Uwagi dotyczące dostawców (stan na moment pisania):
- Uniqode i qr-code-generator.com (Bitly Inc.) oferują dojrzałe, klasy enterprise API z szerokim zakresem funkcji. Wyższa cena odzwierciedla to.
- QR Tiger ma solidne API w bardziej przystępnej cenie.
- QR Cake oferuje dostęp do API w płatnych planach; dokumentacja i dostępność SDK się poprawiają.
- Bitly API QR jest naprawdę mocne, jeśli już korzystasz z Bitly do skracania linków.
Porównaj aktualną dokumentację i ceny przed podjęciem decyzji. API się zmieniają. Najlepsze generatory kodów QR post obejmuje szerszy krajobraz dostawców.
Zagadnienia bezpieczeństwa
API kodów QR mają kilka specyficznych zagadnień związanych z bezpieczeństwem, które warto zaznaczyć:
1. Przechowywanie klucza API.
Nigdy nie umieszczaj kluczy w kontroli wersji. Używaj zmiennych środowiskowych, menedżerów sekretów (AWS Secrets Manager, HashiCorp Vault, Doppler) lub wbudowanych mechanizmów sekretów platformy. Rotuj klucze, gdy pracownicy odchodzą lub gdy klucze zostaną przypadkowo ujawnione.
2. Walidacja docelowego URL.
Jeśli użytkownicy twojej aplikacji mogą podawać adresy URL dla kodów QR (np. aplikacja wielozadaniowa, w której klienci tworzą własne kody), waliduj adresy URL. Zapobiegaj atakom otwartego przekierowania, nie dopuszczając dowolnych celów.
3. Weryfikacja podpisu webhooka.
Jeśli używasz webhooków, dostawca zwykle podpisuje ładunki sekretem. Weryfikuj podpis przy każdym nadchodzącym webhooku; bez tego atakujący może podszyć się pod zdarzenia skanowania.
4. Ograniczanie liczby żądań po swojej stronie.
Jeśli udostępniasz generowanie kodów QR użytkownikom końcowym (np. aplikacja dla klientów), wprowadź własne ograniczenia liczby żądań. W przeciwnym razie jeden złośliwy użytkownik może wykorzystać limit zapytań dostawcy.
5. Audyt docelowych lokalizacji kodów.
W przypadku kodów o długim czasie życia (na opakowaniach, wizytówkach) rejestruj każdą zmianę docelowego adresu. Jeśli napastnik przejmie konto u dostawcy i zmieni docelowe adresy na adresy phishingowe, dziennik audytu będzie twoim dowodem kryminalistycznym.
Typowe błędy przy korzystaniu z API do QR.
Błąd 1: Traktowanie generowania kodów QR jako jednorazowej konfiguracji. Kody wymagają zarządzania: aktualizacji, archiwizacji, monitoringu. Planuj obsługę ciągłą, nie tylko początkowe utworzenie.
Błąd 2: Nie testowanie limitów zapytań (rate limits). Przekroczenie limitu u dostawcy podczas kampanii Black Friday to zły moment, żeby odkryć ten problem.
Błąd 3: Przechowywanie obrazka QR zamiast ID kodu. Zawsze przechowuj ID kodu nadawane przez dostawcę (dzięki temu możesz później zaktualizować lub usunąć kod). Obrazek to tylko pobrane odwzorowanie.
Błąd 4: Brak logiki ponawiania prób. API czasem zawodzą. Bez ponowień z wykładniczym opóźnieniem chwilowe awarie zamieniają się w trwałe porażki biznesowe.
Błąd 5: Ignorowanie weryfikacji podpisu webhooka. Punkt końcowy webhooka bez weryfikacji podpisu to publiczny adres URL, który każdy może podszyć.
Błąd 6: Twarde kodowanie domeny dostawcy w swoich kodach. Używaj własnej domeny (subdomeny skierowanej na infrastrukturę dostawcy), aby móc zmienić dostawcę bez zmiany kodów w druku.
Błąd 7: Generowanie kodów wskazujących na adresy testowe (staging). Kody drukowane na opakowaniach lub wysyłane do klientów, które wskazują na adresy testowe, to realne ryzyko. Weryfikuj docelowe adresy.
Błąd 8: Zapominanie o aktualizacji docelowych adresów, gdy linki się zmieniają. Jeśli struktura URL zmienia się podczas przebudowy strony, każdy dynamiczny kod wymaga aktualizacji docelowego adresu. Łatwo to przeoczyć.
Najczęściej zadawane pytania
Czy do korzystania z dynamicznych kodów QR potrzebne jest API? Nie. Większość dostawców dynamicznych kodów QR oferuje panele zarządzania, które obsługują większość przypadków użycia bez integracji z API. API służą do programatycznego generowania na dużą skalę.
Czy mogę generować kody QR bez korzystania z API dostawcy? Tak, dla statycznych kodów. Biblioteki takie jak qrcode (Python, JavaScript) i pyqrcode generują statyczne obrazy kodów QR lokalnie, bez użycia zewnętrznej usługi. Dla dynamicznych kodów (z możliwością edycji miejsca docelowego i analityką) potrzebny jest dostawca.
Czy korzystanie z API do kodów QR jest bezpłatne? Niektórzy dostawcy oferują darmowe plany z ograniczoną liczbą zapytań. Większość planów płatnych zawiera dostęp do API. Porównuj ceny zarówno za zapytanie, jak i za kod.
Czy mogę używać wielu dostawców API kodów QR w jednej aplikacji? Tak, technicznie jest to możliwe. Każdy kod jest powiązany z dostawcą, który go wygenerował. Łączenie dostawców komplikuje zarządzanie; zwykle lepiej standaryzować się na jednym.
Jak przeprowadzić migrację z jednego dostawcy API kodów QR na innego? Generujesz nowe kody u nowego dostawcy. Stare kody nadal wskazują na serwery starego dostawcy, dopóki ich nie usuniesz (lub dopóki przekierowania nie przestaną działać po wygaśnięciu subskrypcji). Jeśli korzystałeś z własnej domeny, możesz zmienić ustawienia DNS, aby wskazywały na infrastrukturę nowego dostawcy bez konieczności generowania kodów na nowo; to rozwiązanie przyjazne migracji.
Czy mogę wygenerować miliony kodów QR za pomocą API? Tak, w planach biznesowych z odpowiednimi limitami i punktami końcowymi do operacji hurtowych. Przed podjęciem decyzji sprawdź, czy wybrany plan to obsługuje.
Czy API do kodów QR obsługują webhooks? Większość planów korporacyjnych oraz wiele planów średniego szczebla to obsługuje. Plany darmowe i podstawowe często nie. Sprawdź to przed poleganiem na webhookach w zastosowaniach produkcyjnych.
Ile czasu zajmuje integracja API kodów QR? Proste zastosowanie (generowanie kodu w istniejącej aplikacji): kilka godzin. Integracja produkcyjna z obsługą błędów, powtórkami, monitoringiem i przetwarzaniem webhooków: kilka dni. Pełna integracja korporacyjna z operacjami hurtowymi, własnymi domenami i SSO: tygodnie.
Czy moje kody QR będą działać, jeśli API przestanie działać? Generowanie i edycja nie będą działać. Już wygenerowane kody będą działać, dopóki infrastruktura przekierowań dostawcy jest aktywna; zwykle jest oddzielona od infrastruktury API i ma wyższe wymagania niezawodności.
Czy mogę uruchomić usługę kodów QR całkowicie na własnej infrastrukturze? Dla statycznych kodów tak, dostępne są biblioteki w każdym popularnym języku programowania. Dla dynamicznych kodów z przekierowaniami i analizami możesz zbudować to samodzielnie, ale w praktyce prowadzisz wtedy mały SaaS. Dla większości zespołów płacenie dostawcy jest tańsze niż budowanie własnego rozwiązania.
Podsumowanie
API do kodów QR to infrastruktura dla firm, które potrzebują skalować się poza możliwości ręcznego zarządzania przez człowieka w panelu. Schematy są dobrze znane: generowanie, aktualizacja, pobieranie analiz, archiwizacja. Wybierz dostawcę, którego dojrzałość API odpowiada Twoim potrzebom, integruj się uważnie i traktuj kody jako zarządzany zasób w czasie.
Poznaj ceny QR Cake i dostęp do API
Chcesz stworzyć własny kod QR?
Stwórz dynamiczny kod QR, który możesz edytować po wydrukowaniu. Darmowy start, bez karty, nielimitowane skanowania, a Twoje kody nigdy nie wygasają.
O zespole QR Cake
Tekst przygotowany przez zespół QR Cake, ludzi, którzy tworzą QR Cake, platformę dynamicznych kodów QR wykorzystywaną do edytowalnych kampanii drukowanych, kodów QR w Canvie, analityki skanów i długowiecznych przekierowań QR, które działają dalej nawet po zakończeniu subskrypcji.
Dowiedz się więcej o QR CakeCzęsto zadawane pytania
- Czy muszę mieć API, aby korzystać z dynamicznych kodów QR?
- Nie. Większość dostawców dynamicznych kodów QR oferuje panele, które obsługują większość przypadków użycia bez integracji API. API służy do programowego generowania na dużą skalę.
- Czy mogę generować kody QR bez API dostawcy?
- Tak, dla kodów statycznych. Biblioteki takie jak qrcode (Python, JavaScript) generują lokalnie statyczne obrazy kodów QR. Dla kodów dynamicznych z możliwością edycji destynacji i analizami potrzebujesz dostawcy.
- Jak przejść z jednego dostawcy API kodów QR na innego?
- Wygeneruj nowe kody u nowego dostawcy. Stare kody nadal będą wskazywać na serwery starego dostawcy, dopóki nie zostaną usunięte. Jeśli używałeś domeny własnej, zmień DNS, aby wskazywał na nowego dostawcę bez konieczności regenerowania kodów.
- Czy moje kody QR będą działać, jeśli API dostawcy przestanie działać?
- Generowanie i edycja przestaną działać. Kody już wygenerowane będą działać tak długo, jak działa infrastruktura przekierowań; zwykle jest ona odrębna od API i ma wyższe standardy niezawodności.
- Czy mogę generować miliony kodów QR przez API?
- Tak, na planach korporacyjnych z odpowiednimi limitami i punktami końcowymi do operacji masowych. Sprawdź, czy jest to wspierane na wybranym planie przed zobowiązaniem się.
- Ile czasu zajmuje integracja API do kodów QR?
- Prosty przypadek użycia: kilka godzin. Produkcyjna integracja z obsługą błędów, ponowieniami, monitorowaniem i webhookami: kilka dni. Pełna integracja korporacyjna z operacjami masowymi i SSO: tygodnie.
Powiązane artykuły
Czytaj dalej praktyczne poradniki, przykłady i wskazówki optymalizacyjne dotyczące kodów QR.
QR Cake kontra Bitly QR: które lepsze do dynamicznych kampanii z kodami QR?
Obie platformy mogą generować kody QR. Ważniejsze pytanie brzmi, które lepiej sprawdzi się w pracy, którą musisz wykonać po wydrukowaniu i opublikowaniu kodu.
Kody QR w nieruchomościach: kompletny przewodnik 2026 dla agentów i pośredników
Rynek nieruchomości to jedna z branż najlepiej skrojonych pod kody QR. Kupujący podchodzą do nieruchomości w chwili największej ciekawości, a dobrze umieszczony kod QR daje im dostęp do informacji szybciej niż jakikolwiek inny kanał.
Kody QR na opakowaniach produktów: przewodnik na 2026 rok (zastosowania, przepisy i pułapki)
Największe marki FMCG wysyłają dziś produkty z kodami QR. Pytanie nie brzmi już, czy używać kodu, lecz do czego, i właśnie na tym polu większość zespołów wypada słabo.