Гайд із API для QR-кодів: генерування й керування кодами програмно (2026)
Гайд для розробників з API QR-кодів: коли їх використовувати, типові операції, приклади коду на JavaScript і Python та як обирати між провайдерами.
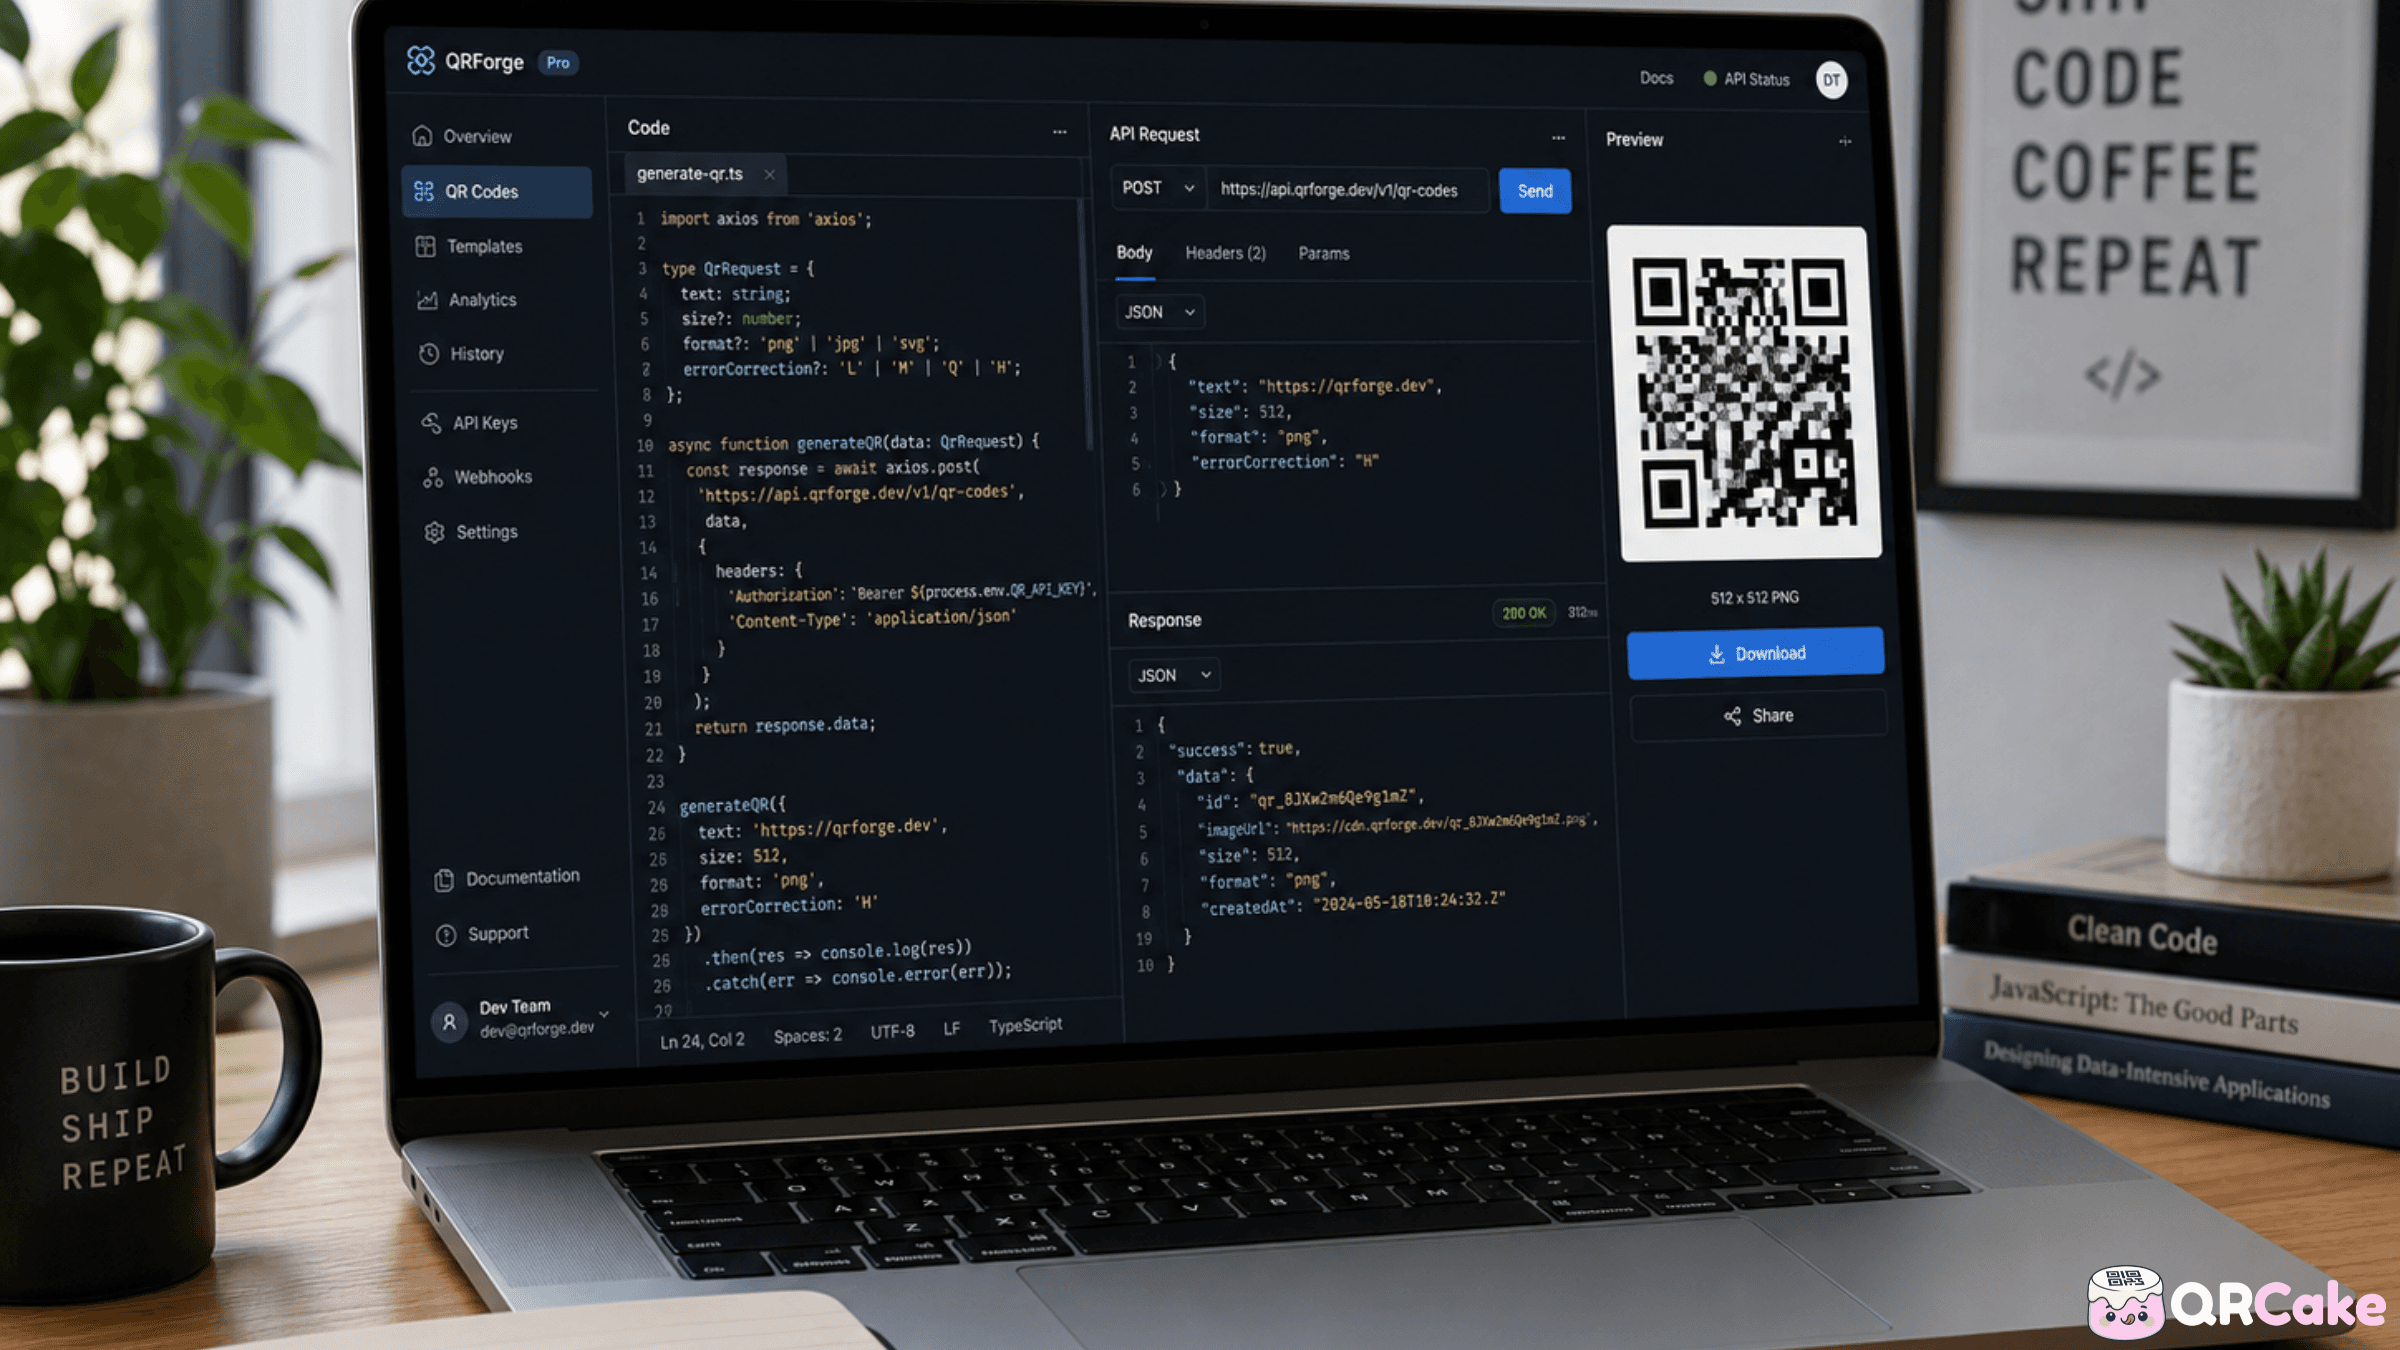
API для QR розкриваються тоді, коли треба масштабуватися за межі того, з чим може впоратися людина, клікаючи через дашборд: коди для кожного клієнта чи замовлення, інтеграція з іншою системою, масова генерація, прив'язана до бази даних. Зроблений добре, QR API дозволяє Вам ставитися до кодів як до інфраструктури, згенерованої, керованої й відстежуваної Вашим власним софтом.
Цей гайд розглядає, коли QR API виправдовують інженерні зусилля, які операції вони зазвичай підтримують, робочі приклади коду й як оцінювати API провайдерів між собою.
30-секундна версія
QR API виправдовують себе, коли:
- Вам потрібні коди для кожного клієнта чи замовлення, згенеровані програмно (квитки на події, картки лояльності, серіали для захисту від підробок).
- Ви інтегруєте QR-генерацію у більшу систему (Ваш CRM, керування запасами, e-commerce-платформу).
- Ви генеруєте обсяг, з яким боляче впоратися через дашборд: зазвичай більше кількох десятків кодів на місяць.
- Вам потрібно програмно оновлювати призначення на основі запасів, часу чи поведінки користувача.
Вони надмірні, коли:
- Вам потрібна жменька кодів для маркетингу. Дашборд швидший.
- Коди не змінюватимуться, а обсяг малий. Інструменти статичної генерації працюють.
- У Вас немає інженерних ресурсів, щоб інтегрувати, обслуговувати й моніторити інтеграцію з API.
Типові операції QR API
Більшість QR API виставляють п'ять-шість основних операцій. Конкретні назви endpoint-ів відрізняються між провайдерами, але форма схожа.
1. Згенерувати новий QR-код.
POST URL-призначення (та опційні метадані) до провайдера; отримайте назад ID коду і URL зображення QR для скачування.
2. Відредагувати призначення існуючого динамічного коду.
PUT чи PATCH до endpoint-у коду, щоб змінити, куди він редиректить. Корисно для призначень, що залежать від запасів, маршрутизації за часом доби або A/B-тестування.
3. Отримати аналітику коду.
GET лічильників сканувань, часових рядів, географічного розподілу, розбивки за пристроями для коду. Корисно для інтеграції з дашбордом чи звітності.
4. Перерахувати чи знайти існуючі коди.
GET пагінованого списку кодів у Вашому акаунті, опційно з фільтром за датою, тегом чи призначенням. Корисно для інтерфейсів керування.
5. Видалити чи заархівувати код.
DELETE повністю видаляє код (коди перестають вирішуватися). Деякі провайдери пропонують «архів» як м'якшу альтернативу, що ставить на паузу без видалення.
6. Масові операції.
Багато провайдерів пропонують пакетні endpoint-и: створити N кодів одночасно, оновити всі, що відповідають фільтру, експортувати аналітику для багатьох кодів. Вони мають власні ліміти запитів і наслідки для ціни.
Патерни автентифікації
QR API зазвичай використовують одну з трьох моделей автентифікації:
Ключ API у заголовку. Найпростіший: включіть заголовок Authorization з Bearer-токеном у кожен запит. Легко реалізувати; підступ: це гігієна ротації та відкликання ключів.
OAuth 2.0. Складніший, але кращий для багатокористувацьких чи партнерських інтеграцій. На основі токенів, з контролем областей доступу та обмеженим терміном дії.
Підписані запити з HMAC. Використовуються деякими провайдерами для сценаріїв із підвищеними вимогами до безпеки. Клієнт підписує кожен запит секретом і часовим штампом, запобігаючи атакам повторного відтворення.
Для більшості сценаріїв Ви працюватимете з моделлю ключа API. Зберігайте ключ у змінних середовища, ніколи не комітьте його в систему контролю версій і періодично ротуйте.
Приклади коду
Приклади нижче використовують узагальнений патерн QR API. Замініть базовий URL на фактичний endpoint Вашого провайдера й налаштуйте назви полів відповідно.
Згенерувати код на JavaScript (Node.js):
Типовий Node fetch-виклик POST-ить JSON з URL-призначенням, підписом і типом коду. Відповідь включає code_id та image_url, які Ви можете зберегти й посилатися на них.
Згенерувати код на Python:
Еквівалент на Python використовує бібліотеку requests, щоб POST-ити той самий JSON-payload. Використовуйте змінні середовища для ключа API і піднімайте виключення на відповіді з кодом, відмінним від 2xx.
Оновити призначення коду:
PATCH-запит до endpoint-у коду з новим URL-призначенням змінює, куди кожна існуюча надрукована копія тепер редиректить.
Отримати аналітику сканувань:
GET-запит до аналітичного endpoint-у коду, опційно з параметрами запиту для діапазону дат, повертає лічильники й розбивки.
Це ілюстративні патерни. Завжди консультуйтеся з документацією конкретного провайдера для фактичних endpoint-ів і форматів запит/відповідь.
Поширені сценарії використання API
Патерни, що повторно зустрічаються в реальних інтеграціях з QR API:
Коди для кожного замовлення або клієнта.
E-commerce: кожне замовлення відправляється з QR-кодом, унікальним для цього замовлення, що веде на конкретну лендингову сторінку цього клієнта (повторне замовлення, запит на відгук, відстеження доставки тощо). Код генерується через API при оформленні замовлення, зображення вбудовується в шаблон упаковки.
Коди подій для кожного квитка або учасника.
Продаж квитків на події: кожен квиток отримує унікальний QR-код, що валідується на вході. Той самий API може пізніше видавати коди повернення/трансферу чи коди для подальшої взаємодії після події.
Коди прослідковуваності для кожного продукту.
Виробництво й CPG: друк змінних даних ставить унікальний код на кожну одиницю, прив'язаний до партії, походження й даних прослідковуваності цієї одиниці. Потребується деякими регуляціями на кшталт FSMA 204 та FDA UDI.
Коди для кожної локації або регіону.
Мультилокаційні бізнеси: API генерує код на кожну локацію, з призначенням, виставленим на сторінку цієї локації чи процес реєстрації відвідувачів. Оновлення поширюються через API, коли локації відкриваються, закриваються чи змінюють деталі.
Призначення, що залежать від запасів.
Рітейл: QR-коди на полицевих цінниках вказують на сторінку оголошення продукту, але призначення змінюється, коли продукт йде на знижку, закінчується чи замінюється новим варіантом. API оновлює призначення у відповідь на події запасів.
Коди лояльності й винагород.
Готельно-ресторанний бізнес і рітейл: кожна картка лояльності клієнта має унікальний QR. Код веде на профіль лояльності цього клієнта. API видає коди при реєстрації та оновлює логіку маршрутизації з часом.
Коди для захисту від підробок.
Преміум-товари: кожна одиниця отримує унікальний QR. API відстежує патерни сканувань: кілька сканувань з різних місць на «тому самому» коді (що мало б бути неможливим для справжнього унікального коду) сигналізують про потенційні підробки.
Ліміти запитів і масові операції
QR API мають ліміти запитів: обмеження на те, скільки запитів Ви можете зробити за секунду, хвилину чи годину.
Типові ліміти запитів:
- Безкоштовні / аматорські тарифи: 60 запитів за хвилину.
- Платні середнього рівня: 1 000-10 000 запитів за хвилину.
- Корпоративні: кастомні (зазвичай 100 000+ запитів за хвилину або необмежені з політикою добросовісного використання).
Для масової генерації у Вас два варіанти:
- Послідовна генерація з обробкою лімітів запитів. Робіть окремі API-виклики в циклі, перехоплюючи 429 (Too Many Requests) відповіді й відкладаючи. Просто, працює для будь-яких обсягів до кількох тисяч.
- Масові endpoint-и. Багато провайдерів пропонують endpoint-и, що приймають масиви кодів в одному запиті. Набагато ефективніше на високих обсягах.
Для дуже високих обсягів (мільйони кодів) деякі провайдери пропонують асинхронну масову генерацію - надіслати завдання, опитувати до завершення, скачати CSV результатів. Завжди доступно на корпоративних тарифах; інколи на нижчих.
Webhook-и vs polling
QR API зазвичай підтримують два способи отримувати події сканування:
Polling. Ваш додаток періодично викликає аналітичний endpoint, щоб перевірити нові сканування. Просто реалізувати, але відстає від реального часу і марнує виклики, коли немає нової активності.
Webhook-и. Провайдер POST-ить на URL на Вашому сервері кожного разу, як відбувається сканування (або за конфігурованим розкладом). У реальному часі, ефективно, але потребує, щоб Ваш сервер виставляв публічний endpoint і валідував вхідні запити.
Для сценаріїв у реальному часі (продаж квитків на події, виявлення шахрайства, негайні тригери залученості клієнта) webhook-и обов'язкові. Для періодичної звітності polling нормальний.
Порівняння QR API між провайдерами
Більшість великих QR-провайдерів пропонують API, але зрілість дуже варіюється.
Що порівнювати:
- Якість документації. Добре документований API з прикладами економить інженерний час. Тестуйте, читаючи документацію і намагаючись уявити реалізацію найпростішого випадку.
- Ліміти запитів. Зіставляйте ліміти провайдера з Вашим очікуваним обсягом.
- Модель ціноутворення. Оплата за код, за запит, місячна підписка з дозволеним використанням або якась комбінація.
- Підтримка webhook-ів. Обов'язково для сценаріїв у реальному часі.
- Наявність масових endpoint-ів. Економить величезну кількість часу для високооб'ємних інтеграцій.
- Наявність SDK. Офіційні SDK Вашою мовою значно скорочують час інтеграції.
- Політика довговічності кодів. Так само, як для дашборд-використання: що буде з Вашими кодами, якщо Ви перестанете платити?
Замітки про провайдерів (на момент написання):
- Uniqode і qr-code-generator.com (Bitly Inc.) мають зрілі API корпоративного рівня з широким покриттям функцій. Вища ціна це відображає.
- QR Tiger має солідний API за доступнішою ціною.
- QR Cake пропонує доступ до API на платних тарифах; документація і наявність SDK покращуються.
- QR API Bitly справді сильний, якщо Ви вже інтегровані з Bitly для коротких посилань.
Порівнюйте актуальні документи й ціни перед тим, як брати зобов'язання. API змінюються. Пост Кращі QR-генератори розглядає ширший ландшафт провайдерів.
Міркування безпеки
API QR-кодів мають кілька конкретних підводних каменів у безпеці, варті уваги:
1. Зберігання ключів API.
Ніколи не комітьте ключі в систему контролю версій. Використовуйте змінні середовища, менеджери секретів (AWS Secrets Manager, HashiCorp Vault, Doppler) чи вбудовані секрети Вашої платформи. Ротуйте ключі, коли працівники йдуть або коли ключі випадково відкрилися.
2. Валідація URL-призначення.
Якщо користувачі Вашого додатка можуть вказувати URL-призначення для QR-кодів (наприклад, мультитенантний додаток, де клієнти створюють власні коди), валідуйте URL. Запобігайте атакам через відкрите перенаправлення, не дозволяючи довільні призначення.
3. Верифікація підписів webhook.
Якщо Ви використовуєте webhook-и, провайдер зазвичай підписує payload секретом. Перевіряйте підпис на кожному вхідному webhook: без цього атакувальник може підробити події сканування.
4. Обмеження частоти запитів на Вашому боці.
Якщо Ви виставляєте QR-генерацію кінцевим користувачам (наприклад, клієнтський додаток), реалізуйте власне обмеження частоти запитів. Інакше один зловмисник може вичерпати квоту запитів Вашого провайдера.
5. Аудит призначення коду.
Для довгоживучих кодів (на упаковці, візитівках) логуйте кожну зміну призначення. Якщо атакувальник скомпрометує Ваш акаунт провайдера й змінить призначення на фішингові URL, журнал аудиту - це Ваше джерело доказів для розслідування.
Поширені помилки з QR API
Помилка 1: ставитися до QR-генерації як до одноразового налаштування. Коди потребують керування: оновлень, архівації, моніторингу. Будуйте під постійну операцію, а не лише початкове створення.
Помилка 2: не тестувати ліміти запитів. Удар по ліміту запитів Вашого провайдера під час кампанії Black Friday - поганий час, щоб виявити проблему.
Помилка 3: зберігати зображення QR замість ID коду. Завжди зберігайте ID коду провайдера (щоб мати змогу оновити чи видалити код пізніше). Зображення - це лише кешований рендер.
Помилка 4: відсутність логіки повторних спроб. API періодично падають. Без повторних спроб з експоненційною затримкою тимчасові збої стають постійними бізнес-збоями.
Помилка 5: ігнорувати верифікацію підпису webhook. Webhook-endpoint без верифікації підпису - це публічно викликаний URL, який кожен може підробити.
Помилка 6: жорстко прописувати домен провайдера у Ваших кодах. Використовуйте власний домен (Ваш сабдомен, що вказує на інфраструктуру провайдера), щоб мати змогу пізніше переключити провайдерів без зміни жодних надрукованих кодів.
Помилка 7: генерувати коди, що вказують на тестові (staging) URL. Коди, надруковані на упаковці чи відвантажені клієнтам, що вказують на тестові URL, - це реальний ризик. Валідуйте призначення.
Помилка 8: забути оновити призначення, коли URL змінюються. Якщо структура Ваших URL змінюється під час редизайну сайту, призначення кожного динамічного коду потребує оновлення. Легко пропустити.
Поширені запитання
Чи потрібен мені API, щоб використовувати динамічні QR-коди? Ні. Більшість провайдерів динамічних QR мають дашборди, що обробляють більшість сценаріїв без інтеграції з API. API - для програмної генерації у великих обсягах.
Чи можу я генерувати QR-коди без API провайдера? Так, для статичних кодів. Бібліотеки на кшталт qrcode (Python, JavaScript) і pyqrcode генерують статичні зображення QR локально без зовнішнього сервісу. Для динамічних кодів (із редагованими призначеннями та аналітикою) Вам потрібен провайдер.
Чи безкоштовно використовувати API QR-коду? Деякі провайдери пропонують безкоштовні тарифи з обмеженими обсягами запитів. Більшість платних тарифів включають доступ до API. Порівнюйте ціну за запит так само, як і за код.
Чи можу я використовувати кількох провайдерів QR API в одному додатку? Так, технічно. Кожен код прив'язаний до провайдера, що його згенерував. Змішування провайдерів робить керування складнішим; зазвичай краще стандартизуватися на одному.
Як перейти з одного провайдера QR API на іншого? Ви генеруєте нові коди в нового провайдера. Старі коди продовжують вказувати на сервери старого провайдера, доки не будуть видалені (або перестануть редиректити, якщо стара підписка закінчується). Якщо Ви використовували власний домен, Ви можете змінити DNS, щоб вказувати на інфраструктуру нового провайдера, без перегенерації кодів: це найзручніший шлях для міграції.
Чи можу я згенерувати мільйони QR-кодів через API? Так, на корпоративних тарифах із відповідними лімітами запитів і масовими endpoint-ами. Валідуйте, що це підтримується на Вашому обраному тарифі, перш ніж брати зобов'язання.
Чи підтримують QR API webhook-и? Більшість корпоративних тарифів і багато тарифів середнього рівня - так. Безкоштовні й початкові тарифи часто - ні. Перевіряйте, перш ніж покладатися на webhook-и в робочих сценаріях.
Скільки часу займає інтеграція QR API? Простий сценарій (згенерувати код у Вашому наявному додатку): кілька годин. Інтеграція виробничого рівня з обробкою помилок, повторними спробами, моніторингом і обробкою webhook-ів: кілька днів. Повна корпоративна інтеграція з масовими операціями, власними доменами та SSO: тижні.
Чи працюватимуть мої QR-коди, якщо API падає? Генерація й редагування не працюватимуть. Уже згенеровані коди продовжать вирішуватися, доки інфраструктура редиректів провайдера працює: вона зазвичай відокремлена від API-інфраструктури й має вищі цілі надійності.
Чи можу я запустити сервіс QR-кодів повністю на власній інфраструктурі? Для статичних кодів, так, бібліотеки існують у кожній великій мові. Для динамічних кодів з редиректами й аналітикою Ви можете побудувати самі, але тепер Ви запускаєте маленький SaaS. Для більшості команд платити провайдеру дешевше, ніж будувати.
Підсумок
QR API - це інфраструктура для бізнесів, що масштабуються за межі того, чим людина може керувати в дашборді. Патерни добре встановлені: згенерувати, оновити, отримати аналітику, заархівувати. Оберіть провайдера, чия зрілість API відповідає Вашим потребам, інтегруйте обережно й ставтеся до кодів як до керованого ресурсу з часом.
Дізнайтеся про ціни та доступ до API QR Cake
Готові створити власний QR-код?
Створіть динамічний QR-код, який можна редагувати навіть після друку. Почніть безкоштовно: без кредитної картки, з необмеженими скануваннями, а ваші коди ніколи не перестають працювати.
Про команду QR Cake
Написано командою QR Cake: людьми, які створюють QR Cake, платформу динамічних QR-кодів, що використовується для редагованих друкованих кампаній, QR-кодів у Canva, аналітики сканувань і довговічних QR-перенаправлень, які продовжують працювати навіть після завершення підписки.
Дізнатися більше про QR CakeПоширені запитання
- Чи потрібен мені API для роботи з динамічними QR-кодами?
- Ні. У більшості постачальників динамічних QR є панелі керування, що покривають більшість сценаріїв без інтеграції з API. API потрібен для програмного генерування у великих обсягах.
- Чи можу я генерувати QR-коди без API постачальника?
- Так, для статичних кодів. Бібліотеки на кшталт qrcode (Python, JavaScript) генерують статичні QR-зображення локально. Для динамічних кодів із редагованими призначеннями та аналітикою потрібен постачальник.
- Як перейти з одного API-постачальника QR на іншого?
- Згенеруйте нові коди в нового постачальника. Старі коди продовжують вказувати на сервери старого постачальника, доки їх не видалити. Якщо ви використовували власний домен, змініть DNS, щоб він вказував на нового постачальника, без перегенерації жодного коду.
- Чи працюватимуть мої QR-коди, якщо API постачальника недоступний?
- Генерація та редагування працювати не будуть. Уже згенеровані коди продовжують розв'язуватися, доки працює інфраструктура перенаправлень: зазвичай вона відокремлена від API і має вищі цілі надійності.
- Чи можна згенерувати мільйони QR-кодів через API?
- Так, на корпоративних тарифах із відповідними обмеженнями частоти та масовими ендпоінтами. Перевірте, що ваш обраний тариф це підтримує, перш ніж брати зобов'язання.
- Скільки часу потрібно, щоб інтегрувати QR API?
- Простий сценарій: кілька годин. Продакшен-інтеграція з обробкою помилок, повтореннями, моніторингом і вебхуками: кілька днів. Повна корпоративна інтеграція з масовими операціями і SSO: тижні.
Схожі статті
Продовжуйте читати практичні гайди про QR-коди, приклади та поради з оптимізації.
QR Cake проти Bitly QR: що краще для динамічних кампаній QR?
Обидві платформи вміють генерувати QR-коди. Корисніше питання в тому, яка з них краще підходить для роботи, що починається після друку й публікації коду.
QR-коди для нерухомості: повний гайд 2026 року для агентів і брокерів
Нерухомість належить до найкращих вертикалей для QR-кодів. Покупці підходять до об'єкта саме тоді, коли їхня цікавість найвища; вдало розміщений код перетворює це на доступ до інформації швидше за будь-який інший канал.
QR-коди на упаковці продукту: гайд 2026 року (сценарії, регуляції та підводні камені)
Більшість великих CPG-брендів тепер відвантажують товари з QR-кодами. Цікаве питання вже не в тому, чи використовувати код, а в тому, для чого; і саме тут більшість команд недопрацьовує.