Guia da API de QR Code: gerar e gerenciar códigos por programação (2026)
Um guia para desenvolvedores sobre APIs de QR Code: quando usar, operações comuns, exemplos em JavaScript e Python e como escolher entre os fornecedores.
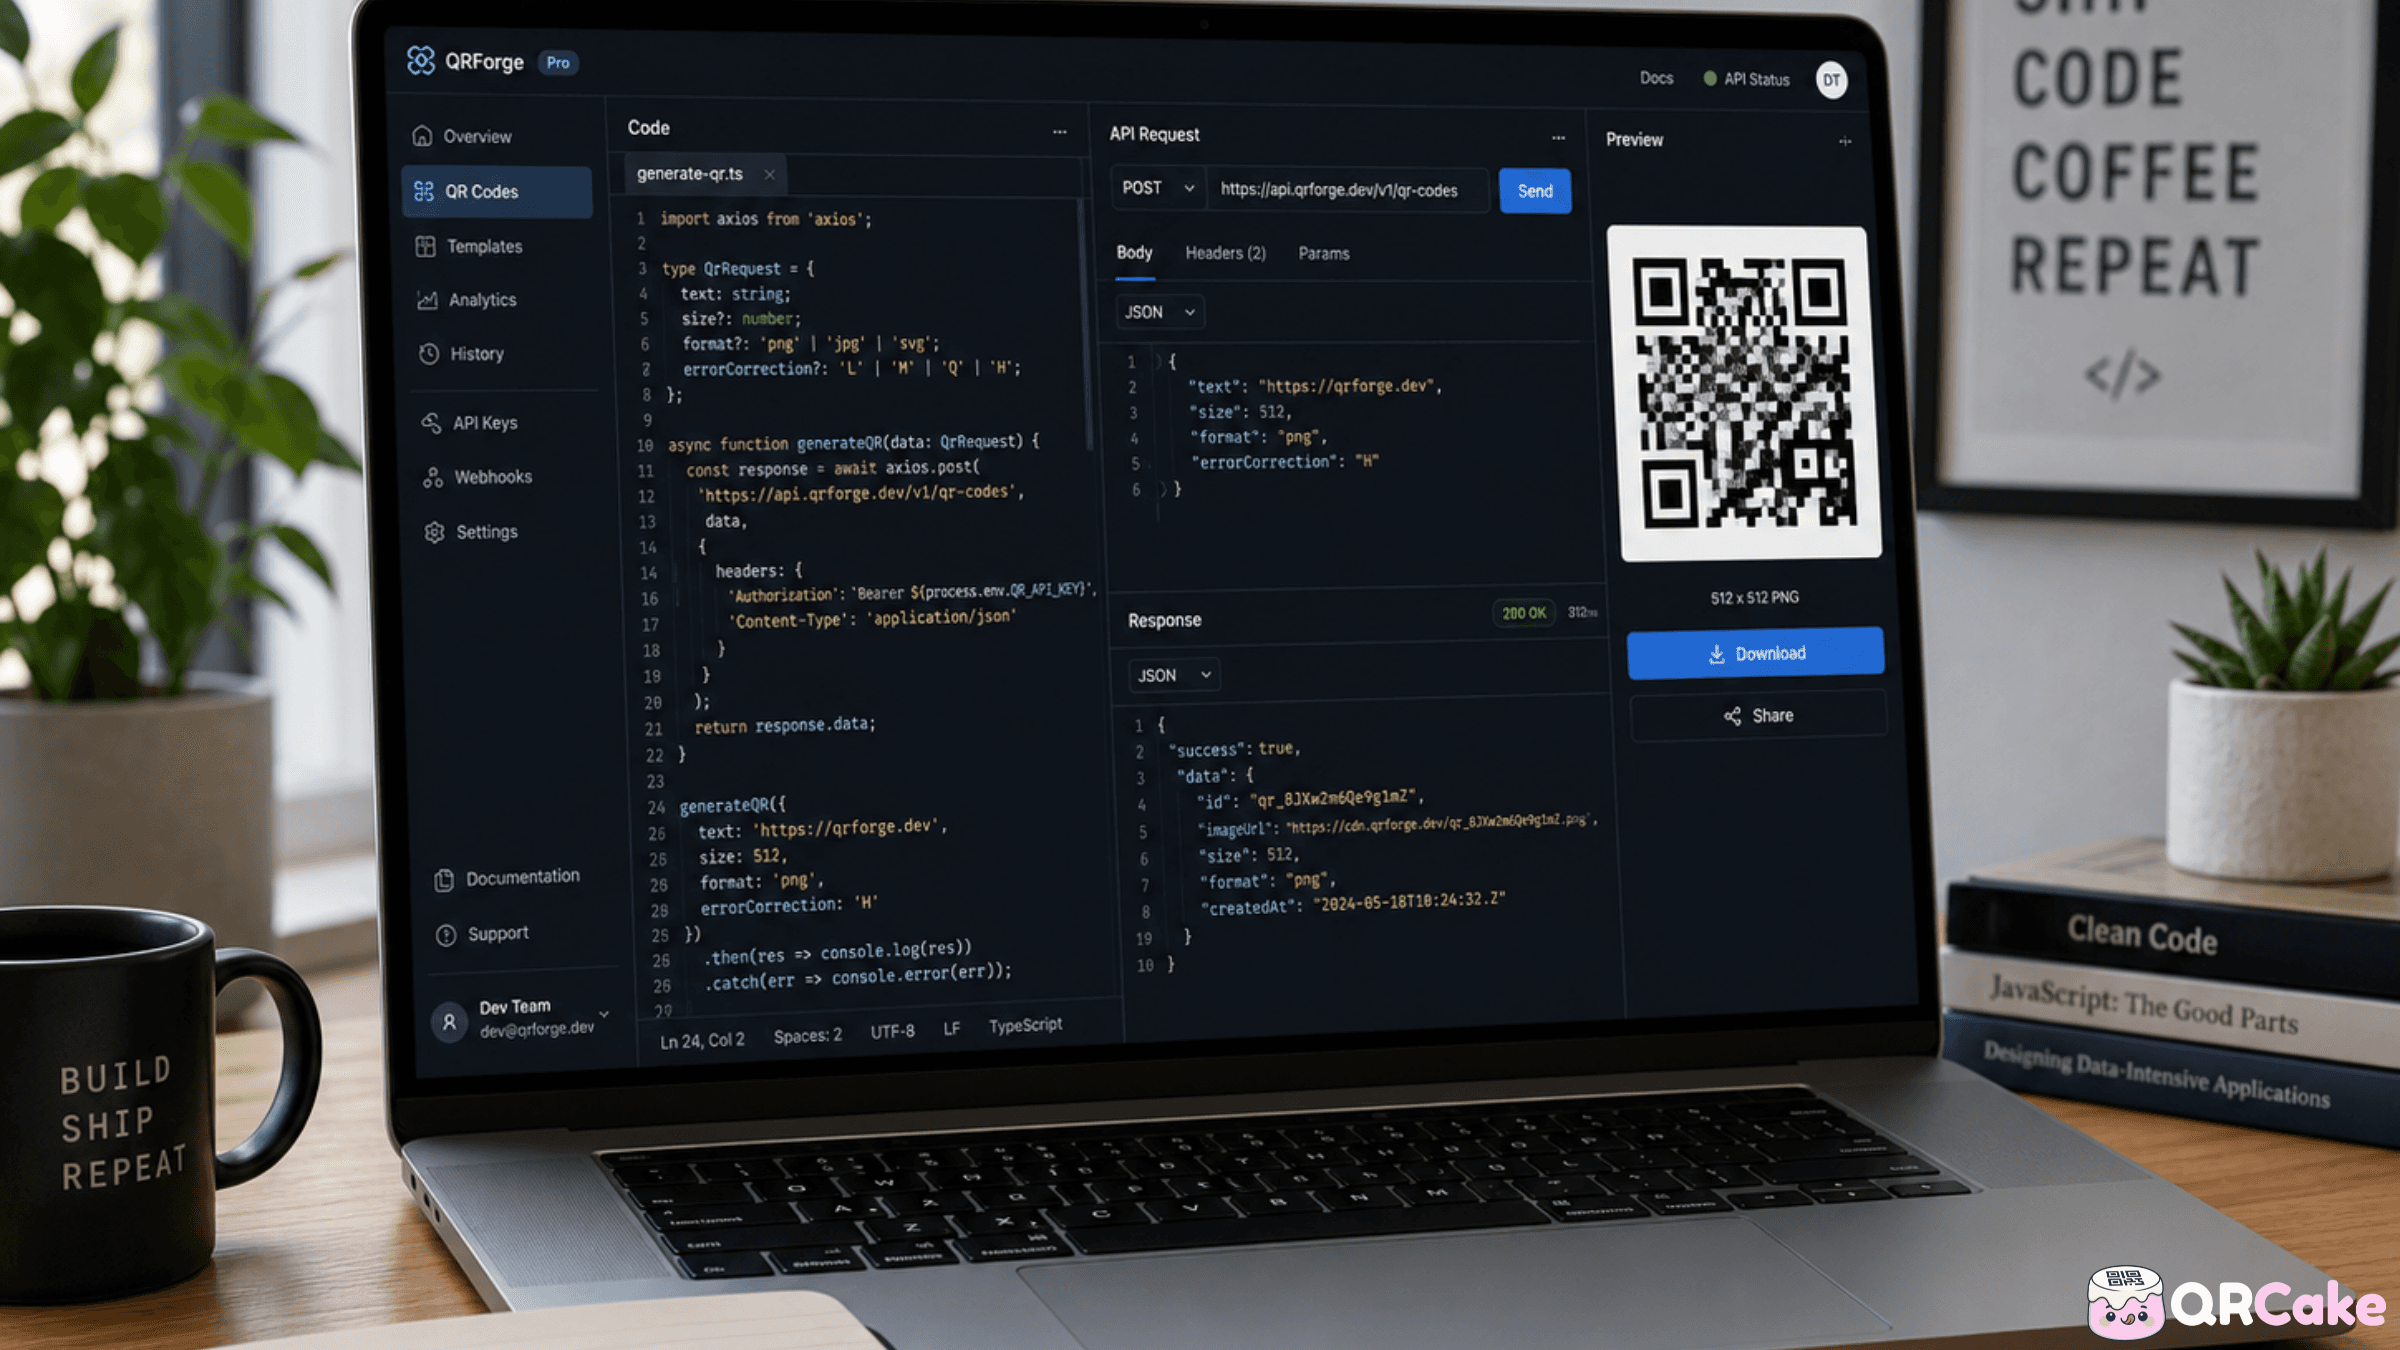
APIs de código QR se destacam quando é necessário escalar além do que um usuário clicando num painel consegue: códigos por cliente, códigos por pedido, integração com outro sistema, geração em massa vinculada a um banco de dados. Bem feita, uma API de código QR permite tratar os códigos como infraestrutura: gerados, gerenciados e monitorados pelo seu próprio software.
Este guia aborda quando as APIs de código QR valem o esforço de engenharia, as operações que normalmente oferecem, exemplos de código funcionais e como avaliar as APIs dos fornecedores entre si.
A versão de 30 segundos
APIs de código QR valem a pena quando:
- Você precisa de códigos por cliente ou por pedido gerados programaticamente (ingressos, cartões de fidelidade, números seriais anticópia).
- Você está integrando a geração de QR a um sistema maior (seu CRM, seu gerenciamento de inventário, sua plataforma de e-commerce).
- Você gera volume que é difícil de manejar por um dashboard: tipicamente mais de algumas dezenas de códigos por mês.
- Você precisa atualizar os destinos programaticamente com base em estoque, horário ou comportamento do usuário.
Elas são excessivas quando:
- Você precisa de poucos códigos para marketing. O dashboard é mais rápido.
- Os códigos não vão mudar e o volume é baixo. Ferramentas de geração estática funcionam.
- Você não tem capacidade de engenharia para integrar, manter e monitorar uma integração via API.
Operações comuns em APIs de código QR
A maioria das APIs de código QR expõe cinco ou seis operações principais. Os nomes específicos dos endpoints variam entre fornecedores, mas a estrutura é semelhante.
1. Gerar um novo código QR.
Envie um POST com a URL de destino (e metadados opcionais) ao fornecedor; receba de volta um ID do código e uma URL para download da imagem do QR.
2. Editar o destino de um código dinâmico existente.
Envie um PUT ou PATCH ao endpoint do código para alterar para onde ele redireciona. Útil para destinos baseados em inventário, roteamento por horário ou testes A/B.
3. Recuperar a análise de um código.
Obtenha via GET contagens de escaneamentos, séries temporais, distribuição geográfica e divisão por dispositivo de um código. Útil para integração com dashboard ou relatórios.
4. Listar ou buscar códigos existentes.
Obtenha via GET uma lista paginada de códigos na sua conta, opcionalmente filtrada por data, tag ou destino. Útil para interfaces de gestão.
5. Excluir ou arquivar um código.
DELETE remove o código completamente (os códigos param de resolver). Alguns provedores oferecem "arquivo" como uma alternativa mais suave que pausa sem excluir.
6. Operações em massa.
Muitos provedores oferecem endpoints para lote: criar N códigos de uma vez, atualizar todos que correspondem a um filtro, exportar análises para muitos códigos. Estas têm seus próprios limites de taxa e implicações de preços.
Padrões de autenticação
APIs de QR code normalmente usam um dos três modelos de autenticação:
Chave API em um cabeçalho. O mais simples: incluir um cabeçalho Authorization Bearer token em cada solicitação. Fácil de implementar; o cuidado está na rotação e revogação da chave.
OAuth 2.0. Mais complexo, mas melhor para integrações multiusuário ou com parceiros. Baseado em token, com controle de escopo e tempo limitado.
Solicitações assinadas com HMAC. Usado por alguns provedores para cenários de alta segurança. O cliente assina cada requisição com um segredo e um timestamp, prevenindo ataques de repetição.
Para a maioria dos casos, o modelo da chave API é o que você usará. Armazene a chave em variáveis de ambiente, nunca a comprometa no controle de versão, e faça rotações periódicas.
Exemplos de código
Os exemplos abaixo usam um padrão genérico de API de QR code. Substitua a URL base pelo endpoint real do seu provedor e ajuste os nomes dos campos conforme necessário.
Gerar um código em JavaScript (Node.js):
Uma típica chamada fetch do Node faz um POST com JSON que inclui a URL de destino, etiqueta e tipo de código. A resposta inclui um code_id e image_url que você pode armazenar e referenciar.
Gerar um código em Python:
O equivalente em Python usa a biblioteca requests para enviar o mesmo payload JSON via POST. Use variáveis de ambiente para a chave API e lance exceções para respostas não 2xx.
Atualizar o destino de um código:
Uma requisição PATCH para o endpoint do código com a nova URL de destino altera para onde todas as cópias impressas existentes redirecionam.
Obter análises de escaneamento:
Uma requisição GET para o endpoint de análises do código, opcionalmente com parâmetros de intervalo de datas, retorna contagens e distribuições.
Estes são padrões ilustrativos. Sempre consulte a documentação específica do provedor para os endpoints e formatos reais de requisição/resposta.
Casos comuns de uso da API
Os padrões que surgem repetidamente em integrações reais de API de QR code:
Códigos por pedido ou por cliente.
E-commerce: cada pedido é enviado com um código QR único para aquele pedido, linkando para a página específica do cliente (recompra, solicitação de avaliação, rastreamento de entrega etc.). O código é gerado pela API na finalização da compra, a imagem embutida no template da embalagem.
Códigos por ingresso ou por participante de evento.
Ingressos para eventos: cada ingresso recebe um QR code único que valida na entrada. A mesma API pode emitir depois códigos para reembolso/transferência ou para follow-up pós-evento.
Códigos de rastreabilidade por produto.
Manufatura e bens de consumo (CPG): impressão de dados variáveis coloca um código único em cada unidade, vinculado ao lote, origem e dados de rastreabilidade daquela unidade. Exigido por algumas regulamentações como FSMA 204 e FDA UDI.
Códigos por local ou por região.
Negócios com várias localizações: a API gera um código para cada local, com o destino definido para a página ou fluxo de check-in desse local. Atualizações são propagadas via API quando locais abrem, fecham ou alteram seus detalhes.
Destinos orientados por inventário.
Varejo: códigos QR em etiquetas de prateleira apontam para a página de listagem do produto, mas o destino muda quando o produto entra em promoção, acaba o estoque ou é substituído por uma nova variante. A API atualiza os destinos em resposta a eventos de inventário.
Códigos de fidelidade e recompensas.
Hospitalidade e varejo: cada cartão de fidelidade do cliente possui um QR único. O código liga ao perfil de fidelidade desse cliente. A API emite códigos na inscrição e atualiza a lógica de redirecionamento ao longo do tempo.
Códigos antifalsificação.
Produtos premium: cada unidade recebe um QR único. A API rastreia padrões de escaneamento: múltiplos escaneamentos de diferentes locais no "mesmo" código (o que deveria ser impossível para um código único genuíno) sinalizam potenciais falsificações.
Limites de taxa e operações em massa
APIs de QR possuem limites de taxa: limites na quantidade de solicitações que você pode fazer por segundo, por minuto ou por hora.
Limites de taxa típicos:
- Planos gratuitos / para hobby: 60 solicitações por minuto.
- Planos pagos médios: 1.000-10.000 solicitações por minuto.
- Plano empresarial: personalizado (tipicamente mais de 100.000 solicitações por minuto ou ilimitado com política de uso justo).
Para geração em massa, você tem duas opções:
- Geração sequencial com controle de limites de taxa. Faça chamadas individuais à API em um loop, capturando respostas 429 (Muitas Solicitações) e aplicando espera. Simples, funciona para volumes até alguns milhares.
- Endpoints para operações em massa. Muitos provedores oferecem endpoints que aceitam arrays de códigos em uma única solicitação. Muito mais eficiente para volumes altos.
Para volumes muito altos (milhões de códigos), alguns provedores oferecem geração assíncrona em massa: envie um trabalho, faça polling para acompanhar a conclusão, baixe um CSV com os resultados. Sempre disponível em planos empresariais; às vezes em planos inferiores.
Webhooks vs polling
APIs de QR normalmente suportam duas formas de receber eventos de escaneamento:
Polling. Sua aplicativo chama periodicamente o endpoint de analytics para verificar novos escaneamentos. Simples de implementar, mas sofre atraso em tempo real e desperdiça chamadas quando não há nova atividade.
Webhooks. O provedor envia POST para uma URL em seu servidor toda vez que um escaneamento ocorre (ou em um cronograma configurável). Tempo real, eficiente, mas requer que seu servidor exponha um endpoint público e valide as requisições recebidas.
Para casos de uso em tempo real (ingressos para eventos, detecção de fraude, gatilhos imediatos de engajamento do cliente), webhooks são essenciais. Para relatórios periódicos, polling é suficiente.
Comparando APIs de QR entre provedores
A maioria dos grandes provedores de QR oferece APIs, mas a maturidade varia enormemente.
O que comparar:
- Qualidade da documentação. Uma API bem documentada com exemplos economiza tempo de engenharia. Teste lendo a documentação e tentando imaginar a implementação do caso mais simples.
- Limites de taxa. Combine os limites do provedor ao seu volume esperado.
- Modelo de preços. Por código, por solicitação, assinatura mensal com limite de uso ou alguma combinação dessas.
- Suporte a webhook. Essencial para casos de uso em tempo real.
- Disponibilidade de endpoint em massa. Economiza muito tempo para integrações de alto volume.
- Disponibilidade de SDK. SDKs oficiais na sua linguagem reduzem significativamente o tempo para integração.
- Política de longevidade dos códigos. Mesma regra do uso no painel: o que acontece com seus códigos se você parar de pagar?
Notas dos fornecedores (na data de redação):
- Uniqode e qr-code-generator.com (Bitly Inc.) possuem APIs maduras, de nível empresarial, com ampla cobertura de recursos. Os preços mais altos refletem isso.
- QR Tiger tem uma API sólida com preços mais acessíveis.
- QR Cake oferece acesso à API em planos pagos; a documentação e a disponibilidade de SDK estão melhorando.
- A API de QR do Bitly é realmente forte se você já estiver integrado ao Bitly para links curtos.
Compare a documentação e os preços atuais antes de se comprometer. As APIs mudam. O post Melhores Geradores de Código QR cobre o panorama mais amplo dos provedores.
Considerações de segurança
As APIs de código QR possuem algumas questões específicas de segurança que vale a pena destacar:
1. Armazenamento da chave API.
Nunca faça commit das chaves no controle de versão. Use variáveis de ambiente, gerenciadores de segredos (AWS Secrets Manager, HashiCorp Vault, Doppler) ou os segredos embutidos da sua plataforma. Faça a rotação das chaves quando funcionários saírem ou se as chaves forem expostas acidentalmente.
2. Validação da URL de destino.
Se os usuários do seu aplicativo puderem especificar a URL de destino para os códigos QR (por exemplo, em um app multiusuário onde clientes criam seus próprios códigos), valide as URLs. Evite ataques de redirecionamento aberto, não permitindo destinos arbitrários.
3. Verificação de assinatura de webhook.
Se usar webhooks, o provedor normalmente assina as cargas com um segredo. Verifique a assinatura de todos os webhooks recebidos; sem isso, um atacante pode falsificar eventos de escaneamento.
4. Limitação de taxa do seu lado.
Se você disponibiliza a geração de QR para usuários finais (por exemplo, um app para clientes), implemente sua própria limitação de taxa. Caso contrário, um agente malicioso pode esgotar sua cota de limite de taxa do provedor.
5. Auditoria do destino dos códigos.
Para códigos de longa duração (em embalagens, cartões de visita), registre toda alteração de destino. Se um atacante comprometer a conta do seu provedor e alterar os destinos para URLs de phishing, o registro de auditoria será seu registro forense.
Erros comuns na API de QR
Erro 1: Tratar a geração de QR como uma configuração única. Códigos precisam de gerenciamento: atualizações, arquivamento, monitoramento. Projete para operação contínua, não apenas para a criação inicial.
Erro 2: Não testar os limites de taxa. Ultrapassar o limite de taxa do seu provedor durante uma campanha de Black Friday é uma péssima hora para descobrir o problema.
Erro 3: Armazenar a imagem QR em vez do ID do código. Sempre armazene o ID do código do provedor (para que possa atualizar ou excluir o código depois). A imagem é apenas uma renderização em cache.
Erro 4: Ausência de lógica de repetição. APIs falham ocasionalmente. Sem tentativas de repetição com retardo exponencial, falhas transitórias se tornam falhas permanentes no negócio.
Erro 5: Ignorar a verificação da assinatura do webhook. Um endpoint webhook sem verificação de assinatura é uma URL publicamente acessível que qualquer pessoa pode falsificar.
Erro 6: Codificar rigidamente o domínio do provedor nos seus códigos. Use um domínio personalizado (seu subdomínio apontando para a infraestrutura do provedor) para que você possa trocar de provedor depois sem ter que mudar os códigos impressos.
Erro 7: Gerar códigos que apontam para URLs de staging. Códigos impressos em embalagens ou enviados aos clientes apontando para URLs de staging representam um risco real. Valide os destinos.
Erro 8: Esquecer de atualizar os destinos quando os URLs mudam. Se a estrutura do seu URL mudar durante uma reformulação do site, o destino de cada código dinâmico precisa ser atualizado. Fácil de esquecer.
Perguntas frequentes
Preciso de uma API para usar códigos QR dinâmicos? Não. A maioria dos provedores de QR dinâmicos oferece painéis que cobrem a maioria dos casos de uso sem integração via API. APIs são para geração programática em escala.
Posso gerar códigos QR sem a API de um provedor? Sim, para códigos estáticos. Bibliotecas como qrcode (Python, JavaScript) e pyqrcode geram imagens estáticas localmente sem serviço externo. Para códigos dinâmicos (com destinos editáveis e análise), você precisa de um provedor.
É grátis usar uma API de código QR? Alguns provedores oferecem planos gratuitos com volume limitado de requisições. A maioria dos planos pagos inclui acesso via API. Compare preços por requisição assim como por código.
Posso usar múltiplos provedores de API de QR em uma só aplicativo? Sim, tecnicamente. Cada código está ligado ao provedor que o gerou. Misturar provedores torna o gerenciamento mais complexo; geralmente é melhor padronizar em um único.
Como migrar de um provedor de API de QR para outro? Você gera novos códigos no novo provedor. Os códigos antigos continuam apontando para os servidores do provedor antigo até serem deletados (ou param de redirecionar se a assinatura antiga acabar). Se você usar um domínio personalizado, pode alterar o DNS para apontar para a infraestrutura do novo provedor sem regenerar códigos; esse é o caminho que facilita a migração.
Posso gerar milhões de códigos QR via API? Sim, em planos empresariais com limites de taxa adequados e endpoints para operações em massa. Verifique se isso é suportado no plano escolhido antes de se comprometer.
APIs de QR suportam webhooks? A maioria dos planos empresariais e muitos de nível intermediário suportam. Planos gratuitos e de entrada muitas vezes não suportam. Verifique antes de depender de webhooks para casos de uso em produção.
Quanto tempo leva para integrar uma API de QR code? Caso simples (gerar um código no seu app existente): algumas horas. Integração de nível produtivo com tratamento de erros, tentativas, monitoramento e processamento de webhook: vários dias. Integração empresarial completa com operações em lote, domínios personalizados e SSO: semanas.
Meus QR codes continuarão funcionando se a API ficar fora do ar? A geração e edição não funcionarão. Os códigos já gerados continuarão funcionando enquanto a infraestrutura de redirecionamento do provedor estiver ativa, que normalmente é separada da infraestrutura da API e possui metas de confiabilidade mais altas.
Posso executar um serviço de QR code completamente na minha própria infraestrutura? Para códigos estáticos, sim: existem bibliotecas em todas as principais linguagens. Para códigos dinâmicos com redirecionamentos e analytics, você pode construir sozinho, mas estará gerenciando um pequeno SaaS. Para a maioria das equipes, pagar um provedor sai mais barato do que desenvolver.
Conclusão
APIs de QR code são infraestrutura para negócios que precisam escalar além do que um humano gerenciando um painel consegue. Os padrões são bem estabelecidos: gerar, atualizar, acessar analytics, arquivar. Escolha um provedor cuja maturidade da API atenda às suas necessidades, integre cuidadosamente e trate os códigos como um recurso gerenciado ao longo do tempo.
Saiba mais sobre preços e acesso à API do QR Cake
Pronto para criar o seu próprio QR code?
Crie um QR code dinâmico que você pode editar depois de imprimir. Comece grátis, sem cartão, com escaneamentos ilimitados, e seus códigos nunca expiram.
Sobre a equipe do QR Cake
Escrito pela equipe do QR Cake: quem está construindo o QR Cake, uma plataforma de QR codes dinâmicos usada para campanhas impressas editáveis, QR codes no Canva, análise de leituras e redirecionamentos de longa duração que continuam funcionando depois que a assinatura termina.
Saiba mais sobre o QR CakePerguntas frequentes
- Preciso de uma API para usar QR codes dinâmicos?
- Não. A maioria dos provedores de QR dinâmico oferece dashboards que cobrem a maioria dos casos sem integração via API. APIs servem para geração programática em larga escala.
- Posso gerar QR codes sem usar a API de um provedor?
- Sim, para códigos estáticos. Bibliotecas como qrcode (Python, JavaScript) geram imagens estáticas localmente. Para códigos dinâmicos com destinos editáveis e analytics, você precisa de um provedor.
- Como migrar de um provedor de API de QR code para outro?
- Gere novos códigos no novo provedor. Os códigos antigos continuarão apontando para os servidores do provedor antigo até serem excluídos. Se você usava um domínio personalizado, altere o DNS para apontar para o novo provedor sem precisar regenerar os códigos.
- Meus QR codes funcionarão se a API do provedor ficar indisponível?
- Geração e edição não funcionarão. Códigos já gerados continuarão resolvendo enquanto a infraestrutura de redirecionamento estiver ativa, normalmente separada da API e com maior confiabilidade.
- Posso gerar milhões de QR codes via API?
- Sim, em planos empresariais com limites de taxa apropriados e endpoints para operações em lote. Confirme se seu plano escolhido oferece esse suporte antes de se comprometer.
- Quanto tempo leva para integrar uma API de QR code?
- Caso simples: algumas horas. Integração de nível produtivo com tratamento de erros, tentativas, monitoramento e webhooks: vários dias. Integração empresarial completa com operações em lote e SSO: semanas.
Artigos relacionados
Continue lendo guias práticos, exemplos e dicas para melhorar o desempenho dos seus QR codes.
QR Cake vs Bitly QR: qual é melhor para campanhas com QR dinâmico?
As duas plataformas geram QR Codes. A pergunta mais útil é qual delas se encaixa no trabalho que vem depois que o código já foi impresso e publicado.
QR Code no mercado imobiliário: o guia completo de 2026 para corretores
O mercado imobiliário é um dos setores que mais se beneficiam do QR Code. O comprador chega ao imóvel exatamente no momento de maior curiosidade, e um código bem posicionado transforma isso em informação mais rápido do que qualquer outro canal.
QR Code na embalagem do produto: guia 2026 de usos, regras e armadilhas
A maioria das grandes marcas de bens de consumo já coloca QR Code no produto. A pergunta interessante não é mais se deve usar um código, e sim para quê, e é aí que a maioria dos times deixa a desejar.